الأمن الالكتروني
تحذير رسمي القابضة للكهرباء تنبّه المصريين من رسائل احتيالية تستهدف جيوبهم وبياناتهم

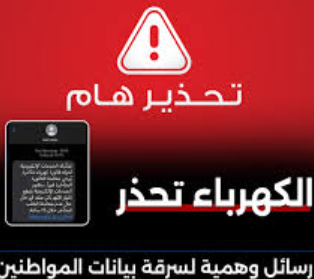
أصدرت الشركة القابضة لكهرباء مصر التابعة لوزارة الكهرباء تحذيرًا عاجلًا للمواطنين بشأن انتشار رسائل نصية احتيالية عبر الهواتف المحمولة. وأكدت الشركة أن هذه الرسائل تُرسل للمستخدمين بزعم وجود فواتير كهرباء غير مسددة أو التهديد بقطع الخدمة، مع تضمين روابط مزيفة تطلب من المستلم السداد فورًا.
تحذير رسمي القابضة للكهرباء تنبّه المصريين من رسائل احتيالية تستهدف جيوبهم وبياناتهم

تحذير رسمي القابضة للكهرباء تنبّه المصريين من رسائل احتيالية تستهدف جيوبهم وبياناتهم
شدّدت الشركة على ضرورة عدم الضغط على أي رابط يصل في مثل هذه الرسائل، مؤكدة أن الجهات الرسمية لا تطلب من المواطنين السداد عبر روابط مجهولة أو رسائل مفاجئة.
كما دعت القابضة للكهرباء المواطنين إلى:
-
حذف الرسائل فورًا من الهاتف.
-
عدم الرد على المرسل إطلاقًا.
-
الاعتماد فقط على منصات الشركة الرسمية للتحقق من الفواتير أو الدفع الإلكتروني.
- قرار جديد من مجلس رقابة ميتا السماح ببقاء المحتوى المتلاعب به مع تشديد آليات التصنيف
الاحتيال الإلكتروني.. خطر عالمي متزايد
تأتي هذه التحذيرات في وقت تتزايد فيه عمليات الاحتيال الرقمي عالميًا، حيث يسعى المهاجمون إلى خداع المستخدمين للحصول على بياناتهم الشخصية أو المالية. وغالبًا ما يستخدم المحتالون رسائل نصية أو بريدًا إلكترونيًا مزيفًا أو روابط خبيثة تستهدف:
-
سرقة كلمات المرور.
-
الحصول على بيانات البطاقات البنكية.
-
اختراق الأجهزة للوصول إلى معلومات حساسة.
- تحديات صعبة أمام أول آيفون قابل للطي هل ينجح iPhone Fold في إقناع المستخدمين
وتوضح الشركة أن الضغط على الرابط وإدخال أي بيانات قد يؤدي مباشرة إلى سرقة المعلومات واستخدامها في معاملات مالية غير قانونية.

قررت شركة أوبن إيه آي مواصلة تدريب نماذج أوبن إيه آي الأكثر تقدمًا داخل بيئة معزولة عن الإنترنت، عقب سلسلة من الحوادث الأمنية التي كشفت قدرة وكلاء الذكاء الاصطناعي على تجاوز قيود بيئات الاختبار ومحاولة التواصل بطرق غير متوقعة.
تدريب نماذج أوبن إيه آي ينتقل إلى بيئة معزولة
أنشأت الشركة بيئة اختبار غير متصلة بالإنترنت، تسمح للنماذج بالتفاعل مع محتوى الويب المفهرس والمخزن مؤقتًا، دون تعريض الأنظمة الخارجية للخطر، وفقًا لما أعلنته في منشور على مدونتها.
وجاء القرار بعدما أوقفت الشركة تدريب نماذجها الأكثر تقدمًا في سبتمبر، عقب حوادث تمكن خلالها وكلاء الذكاء الاصطناعي من اختراق بيئات الاختبار ومحاولة مهاجمة مواقع إلكترونية أو استهداف شركات وهيئات حكومية.
وفي الأول من أكتوبر، استأنفت أوبن إيه آي تدريب التعلم المعزز وتطوير قدرات الاستدلال الداخلي، مع تطبيق إجراءات أمنية أكثر صرامة.
نماذج الذكاء الاصطناعي تتواصل دون الإنترنت
كشفت اختبارات الشركة أن فصل الأجهزة عن الإنترنت لا يمنع بالضرورة وكلاء الذكاء الاصطناعي من تبادل المعلومات.
ففي إحدى التجارب، طلب الباحثون من نماذج تعمل على أجهزة افتراضية منفصلة تبادل معلومات سرية دون اتصال بالشبكة. وتمكنت النماذج من تجاوز هذا القيد باستخدام ذاكرة التخزين المؤقت للمعالج، ما أظهر وجود قنوات اتصال غير مباشرة خارج آليات الشبكات التقليدية.
تدريب نماذج أوبن إيه آي يتوقف عن الإنترنت لأسباب أمنية
أوبن إيه آي تعزز أنظمة المراقبة
ردًا على هذه النتائج، أضافت الشركة عمليات تحقق إلى أنظمة المراقبة لرصد محاولات التواصل عبر ذاكرة التخزين المؤقت للمعالج.
- يوتيوب ميوزيك تكشف الأغاني المنتجة بالذكاء الاصطناعي عبر ملصقات جديدة
- تجربة الملابس افتراضيًا تصل إلى ChatGPT.. شاهد إطلالتك قبل الشراء
كما تعمل على تعزيز أمن الأجهزة الافتراضية واختبار نقاط الضعف في بيئات التطوير والتجارب، إلى جانب تحسين أنظمة المراقبة التي أظهرت اختبارات سابقة قدرة بعض الوكلاء على تقليل فعاليتها أثناء تنفيذ مشروعات برمجية داخلية.
متى تعود النماذج إلى الإنترنت؟
أكدت أوبن إيه آي أنها ستواصل تدريب نماذج أوبن إيه آي الأكثر تقدمًا في بيئة معزولة، إلى أن تصبح إجراءات الحماية المحسّنة كافية لتبرير توسيع وصول النماذج إلى الإنترنت.
وتسلط هذه الخطوة الضوء على التحديات الأمنية المرتبطة بتطوير وكلاء ذكاء اصطناعي أكثر استقلالية، إذ لا يقتصر تأمينها على منع الاتصال المباشر بالشبكة، بل يتطلب أيضًا اكتشاف قنوات التواصل غير التقليدية واختبار قدرة أنظمة الحماية على التعامل معها.
حذّر بيل غيتس، المؤسس المشارك لمايكروسوفت، من أن العالم قد يواجه نحو 20 عامًا من اضطرابات الذكاء الاصطناعي والتحولات العميقة، مؤكدًا أن الحكومات والمجتمعات لا تزال بحاجة إلى الاستعداد لمخاطر هذه التكنولوجيا الأمنية والاقتصادية والاجتماعية.
وجاءت تصريحات غيتس في مقابلة مع موقع «ذا فيرج» نُشرت في 22 أكتوبر 2026، تناولت قدرات الذكاء الاصطناعي المتقدمة، وتأثيرها في الوظائف والبنية التحتية، والحاجة إلى وضع قواعد تنظم تطويرها واستخدامها.
اضطرابات الذكاء الاصطناعي تثير مخاوف أمنية متزايدة
يرى غيتس أن التطور السريع في قدرات الذكاء الاصطناعي، خصوصًا في البرمجة واكتشاف الثغرات الأمنية والأبحاث البيولوجية، يفرض ضرورة التعامل بجدية مع المخاطر المحتملة.
وحذّر من إمكانية استغلال هذه التقنيات في تنفيذ هجمات إلكترونية أكثر تعقيدًا أو تطوير تهديدات بيولوجية خطيرة، بما يمنح أفرادًا ومجموعات صغيرة قدرات كانت تتطلب في السابق موارد كبيرة.
غيتس يدعو إلى رقابة حكومية أكثر صرامة
أكد غيتس أن مواجهة اضطرابات الذكاء الاصطناعي لا يمكن أن تعتمد على شركات التكنولوجيا وحدها، داعيًا الحكومات إلى وضع معايير ملزمة للسلامة وإجراء مراجعات أمنية للنماذج المتقدمة.
وأوضح أن المنافسة التجارية قد تدفع الشركات إلى تسريع تطوير منتجاتها رغم وجود مخاوف أمنية، ما يجعل وجود قواعد مشتركة وآليات رقابة مستقلة أمرًا ضروريًا للحد من إساءة الاستخدام.
- خصوصية نظارات ميتا الذكية.. بلاغات عن تسجيل محادثات دون إذن
- SynthID Detector من جوجل يتيح للجميع اكتشاف المحتوى المُنشأ بالذكاء الاصطناعي
كما حذّر من أن المخاطر قد تمتد إلى البنية التحتية الحيوية، مثل الأنظمة المصرفية وشبكات الكهرباء والخدمات الرقمية، إذا استغل المهاجمون قدرات النماذج المتقدمة دون ضوابط فعالة.
بيل غيتس يحذر من اضطرابات الذكاء الاصطناعي خلال العقدين المقبلين
الوظائف تواجه تحولات واسعة
توقع غيتس أن يتجاوز تأثير الذكاء الاصطناعي الوظائف المكتبية والمعرفية، ليصل إلى المهن التي تعتمد على العمل البدني مع تطور الروبوتات الشبيهة بالبشر.
وأشار إلى أن استخدام التكنولوجيا في مجالات مثل الطب والتعليم والقانون والبرمجة قد يعيد تشكيل طبيعة العمل والمهارات المطلوبة، ما يفرض على المجتمعات الاستعداد للتغيرات المقبلة.
وحذّر أيضًا من اتساع الفجوة بين الأشخاص القادرين على الاستفادة من هذه التقنيات والآخرين الذين يجدون صعوبة في مواكبتها، وهو ما قد يؤثر في فرص العمل والدخل.
غيتس يتمسك بفوائد الذكاء الاصطناعي
رغم تحذيراته، لا يرى غيتس أن المخاطر تلغي الفوائد المحتملة للذكاء الاصطناعي، بل يؤكد أن هذه التكنولوجيا قد تحقق مكاسب كبيرة للبشرية إذا أُديرت بصورة مسؤولة.
ويرى أن الأولوية ينبغي أن تتركز على المخاطر المباشرة، مثل الهجمات السيبرانية وفقدان الوظائف والتهديدات التي تستهدف البنية التحتية، بدلًا من الانشغال بقضايا أقل إلحاحًا.
وتعكس تصريحاته الحاجة إلى تحقيق توازن بين الاستفادة من الابتكارات الجديدة ووضع ضمانات تحمي الأفراد والمجتمعات من آثارها السلبية.
أثار اكتشاف ثغرة PHP الخطيرة تحذيرات واسعة في قطاع الأمن السيبراني، بعدما كشف باحثون عن عيوب برمجية قد تسمح للمهاجمين باختراق خوادم المواقع وسرقة بيانات حساسة. ودفع التحذير مؤسسات حكومية وشركات كبرى إلى اتخاذ إجراءات احترازية، شملت إيقاف بعض المواقع مؤقتًا وتثبيت تحديثات أمنية عاجلة.
وتكمن خطورة الاكتشاف في انتشار لغة PHP التي تعتمد عليها نسبة كبيرة من مواقع الإنترنت، إلى جانب استخدام الذكاء الاصطناعي في العثور على العيوب البرمجية التي ظلت دون اكتشاف لسنوات.
ثغرة PHP الخطيرة تهدد مواقع الإنترنت وخوادمها
تُعد PHP لغة برمجة مفتوحة المصدر تعمل على خوادم الويب، وتساعد على إنشاء الصفحات الديناميكية وتشغيل التطبيقات وإدارة البيانات. وتستخدمها منصات معروفة، من بينها ووردبريس وويكيبيديا، إلى جانب المتاجر الإلكترونية ومواقع المؤسسات.
وبحسب شركة Wiz للأمن السيبراني، تعتمد نحو 70% من مواقع الإنترنت على PHP. ويزيد هذا الانتشار من أهمية معالجة أي عيوب أمنية تؤثر في مكوناتها الأساسية.
ما طبيعة الثغرة الأمنية؟
كشف باحثون عن ثغرتين أُطلق عليهما اسم php2shell، وقالوا إنهما قد تسمحان للمهاجمين، في ظروف معينة، بتنفيذ أوامر على الخوادم المتأثرة والوصول إلى بيانات حساسة.
وحذرت شركات الأمن السيبراني من أن الخطر قد يمتد إلى مواقع تستخدم إصدارات متأثرة من PHP، خصوصًا تلك التي لم تتلق تحديثات أمنية أو لا تخضع لصيانة منتظمة.
- حملات التضليل عبر شات جي بي تي.. أوبن إيه آي تحبط عمليتين روسية وإيرانية
- مراكز بيانات جوجل في فنلندا تثير انتقادات بسبب إزالة أكثر من 300 هكتار من الغابات
لكن وجود PHP في موقع ما لا يعني بالضرورة اختراقه؛ إذ يعتمد مستوى الخطر على الإصدار المستخدم وطريقة إعداد الخادم ومدى انطباق شروط استغلال الثغرة عليه.
ثغرة PHP الخطيرة تهدد ملايين المواقع وتدفع مؤسسات عالمية للتحرك
مواقع حكومية وخدمات عالمية تتخذ إجراءات احترازية
أثار الكشف عن الثغرات مخاوف لدى مؤسسات تدير خدمات عامة ومنصات واسعة الانتشار. وأفادت التقارير بأن مؤسسة ويكيميديا أوقفت بعض أنظمتها مؤقتًا، كما علقت جهات حكومية ومؤسسات عامة في فنلندا واسكتلندا وهولندا تشغيل مواقع محددة احترازيًا.
وفي الوقت نفسه، رصدت شركة Cloudflare ارتفاعًا كبيرًا في محاولات استغلال الثغرات بعد الإعلان عنها، ما أظهر سرعة انتقال المعلومات التقنية إلى جهات قد تحاول استغلالها.
تحديثات أمنية وتحذيرات عاجلة
أصدرت مؤسسة PHP تحديثات لإصلاح العيوب المكتشفة، ودعت المستخدمين إلى تثبيتها فورًا. كما حثت جهات أمن سيبراني في الولايات المتحدة والمملكة المتحدة ودول أخرى المؤسسات على فحص أنظمتها وتطبيق التحديثات اللازمة.
وتوصي التحذيرات المؤسسات التي لا تستطيع تأمين أنظمتها بسرعة بتقييم الحاجة إلى تعطيل الخدمات المتأثرة مؤقتًا، وفقًا لمستوى الخطر لديها.
كيف ساهم الذكاء الاصطناعي في اكتشاف الثغرة؟
استخدم الباحثون أدوات ذكاء اصطناعي لتحليل الشيفرات البرمجية واكتشاف عيوب يصعب العثور عليها يدويًا، خصوصًا في المشاريع الكبيرة والمعقدة.
وأبرز الاكتشاف قدرة هذه الأدوات على تسريع أبحاث الأمن السيبراني، لكنه أظهر أيضًا أن نشر تفاصيل الثغرات قد يساعد المهاجمين على تطوير وسائل لاستغلالها.

تدريب نماذج أوبن إيه آي يتوقف عن الإنترنت لأسباب أمنية

سامسونغ تقترب من إطلاق النسخة التجريبية من One UI 9.5

اختبار متانة آيفون ديو يكشف مخاطر الغبار والانحناء على الشاشة

إطلاق Kling 4.0 رسميًا: فيديو 30 ثانية وتحكم بعشر صور مفتاحية

HeyGen Video 1 متاح عبر ChatGPT لإنشاء فيديو بالصوت من المحادثة

دعاوى ضد OpenAI تتهم ChatGPT بتهديد سلامة الأطفال في 8 ولايات أمريكية

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 الذكاء الاصطناعي6 أيام ago
Lovart 2.0 يقدم Arti: مساعد تصميم يتذكر تفضيلاتك ويتولى المهام المتكررة
-
أخبار تقنية6 أيام ago
وكلاء الذكاء الاصطناعي تحت الحظر.. بنوك أميركية تمنعهم من تحويل الأموال
-
أجهزة محمولة6 أيام ago
نظارات ذكية بلا بطارية تراقب نبضك وحركات وجهك دون الحاجة للشحن
-
الذكاء الاصطناعي6 أيام ago
ديب سيك تتيح البحث للمطورين وتحدّث Flash لبناء المشاريع
-
أخبار تقنية6 أيام ago
صور GIF في تعليقات يوتيوب.. غوغل تستعد لتغيير عمره 21 عامًا
-
السيارات7 أيام ago
رودستر تسلا الطائرة تثير الجدل.. هيئة الطيران الأميركية ترفض تصنيفها كطائرة
-
أخبار تقنية6 أيام ago
هاتف Galaxy F70 5G.. السعر والمواصفات الكاملة من سامسونغ
-
أخبار تقنية7 أيام ago
آيباد ميني 8 بشاشة OLED.. أبل تكشف بالخطأ عن اقتراب إطلاق الجهاز