أخبار تقنية
الخطوات الأولى نحو اختراق بلاي ستيشن 5


خطا المتسللون خطوات كبيرة نحو إمكانية كسر حماية منصة بلاي ستيشن 5 بعد مرور عام على إطلاقها، وذلك من خلال فتح وضع تصحيح أخطاء المنصة والوصول إلى الأدوات اللازمة لفك تشفير جزء من البرامج الثابتة الخاصة بها.
وادعت مجموعة اختراق PlayStation 3 و PlayStation 4 المسماة Fail0verflow أنها تمكنت من الحصول على مفاتيح المستخدم الجذر للمنصة، مما يسمح لها بفك تشفير البرامج الثابتة لجهاز الألعاب.
بالإضافة إلى ذلك تمكن آندي نجوين (مهندس أمان في شركة جوجل المعروف باسم theflow0 والذي اخترق PlayStation Vita) من الوصول إلى قائمة إعدادات تصحيح الأخطاء ضمن منصة بلاي ستيشن 5 أيضًا.
وهذه عادة ما تكون مخصصة لمجموعات التطوير حتى تتمكن الشركات من اختبار ألعابها. ولكن ظهورها عبر PS5 قد يشير إلى أن TheFlow0 قد وجد نوعًا من استغلال نواة PS5.

اختراق
لم تكن المرة الاولى
وفي السنوات الأخيرة، جمع نجوين ما يقرب من 20000 دولار من المكافآت من لفت انتباه سوني إلى مشكلات الأمان.
وتعد هاتان الخطوتان جديرتان بالملاحظة نظرًا لمستوى الوصول الذي يمنحانه نظريًا لبرنامج المنصة.
ومن المحتمل أن تسمح البرامج الثابتة التي تم فك تشفيرها للمتسللين بإجراء هندسة عكسية إضافية لبرنامج PS5 وربما تطوير أنواع الاختراق التي سمحت بأشياء مثل تثبيت لينكس أو المحاكيات أو حتى الألعاب المقرصنة عبر منصات سوني السابقة.
الشروخ الأولى في البرامج الثابتة من سوني
من الواضح أن سوني من المفترض أنها حريصة على منع المستخدمين من القيام بهذه الأنواع من الأشياء. كما من المفترض أنها تفعل كل ما في وسعها لمنع تلك الثغرات من الوصول إلى جمهور أوسع، بالإضافة إلى محاولة تصحيح الثغرات الأمنية.
ولن تؤدي هاتان الخطوتان في الوقت الحالي إلى الكثير من التغيير لمالكي PS5. إذ لا يتوفر كسر حماية متاح لجهاز PS5. ولم ينشر theflow0 أو Fail0verflow تفاصيل الاختراقات الخاصة بهما.
كما أنه ليس من الواضح ما إذا كانوا يريدون نشر المزيد من المعلومات حول كيفية تمكنهم من القيام بهذه الأشياء في أي وقت قريبًا.
وقال نجوين إنه ليس لديه أي خطط للكشف عن الاختراق الخاص به. بينما أوقفت Fail0verflow نشر اختراقات منصة PlayStation 4 حتى تقوم سوني بتصحيح الأشياء. ويعني ذلك أنه من المحتمل ألا يؤدي أي من هذا إلى تغييرات ملموسة في مشهد القرصنة عبر PlayStation 5.
وتم طرح PlayStation 3 في عام 2006. ولكن لم يقم المتسللىون باختراقها حتى عام 2011. وبالمثل، ظهرت PlayStation 4 في عام 2013، وأصبحت طرق كسر الحماية متاحة على نطاق واسع في عام 2018.


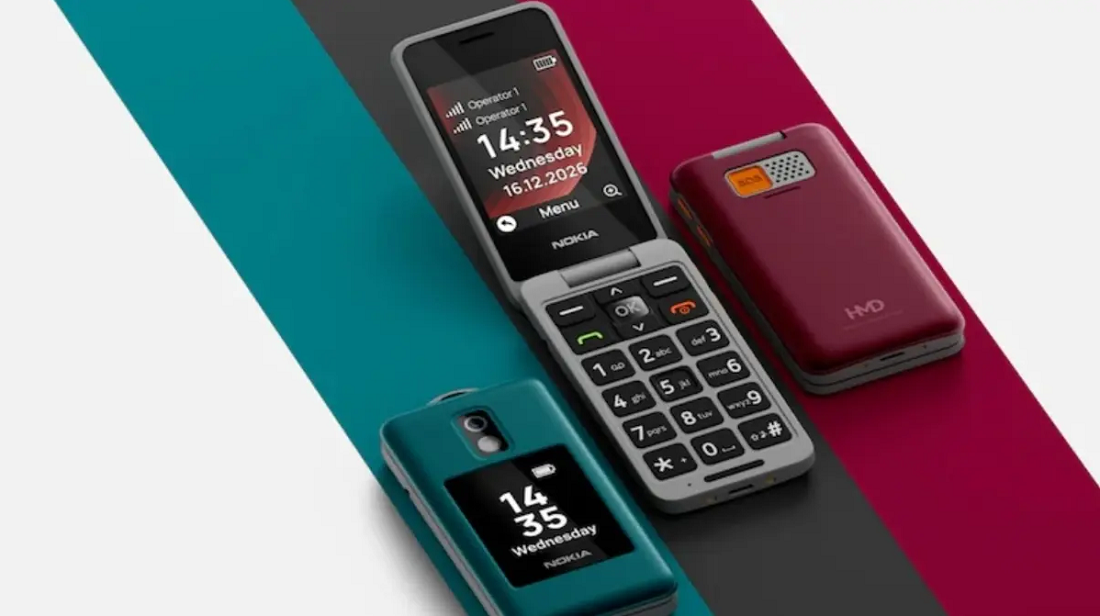
كشفت شركة إتش إم دي الفنلندية عن هاتف Nokia 2360 Flip، وهو جهاز تقليدي بتصميم قابل للطي، يجمع بين شاشتين وزر مخصص للطوارئ، إلى جانب أدوات تساعد أفراد العائلة على إدارة بعض إعداداته عن بُعد.
ويستهدف الهاتف المستخدمين الذين يحتاجون إلى جهاز بسيط، ومن بينهم كبار السن وطلاب المدارس، مع توفير ميزة Family Assist التي تمنح أفراد العائلة إمكانية التحكم في بعض وظائفه دون الحاجة إلى الوصول إليه مباشرة.
هاتف Nokia 2360 Flip يوفر شاشتين وميزة Family Assist
يضم الهاتف شاشة داخلية رئيسية بقياس 2.8 بوصة، وأخرى خارجية بقياس 1.77 بوصة تتيح الاطلاع على المعلومات دون فتح الجهاز.
وتسمح ميزة Family Assist لأفراد العائلة بإضافة جهات اتصال، وضبط مستوى الصوت، وتحديد التذكيرات، وإدارة إعدادات أخرى عن بُعد.
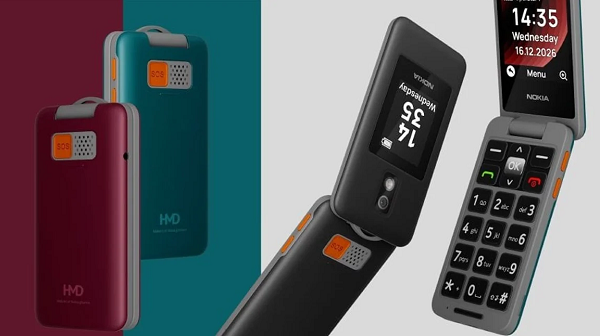
كما يتضمن الجهاز زرًا للطوارئ في الجهة الخلفية، يؤدي الضغط عليه إلى الاتصال برقم محدد مسبقًا، وإرسال تنبيه إلى ما يصل إلى خمسة أشخاص.
- رقائق الذكاء الاصطناعي تقود صفقة محتملة بين بايت دانس وميديا تيك
- نيكون تسحب جائزة بسبب الذكاء الاصطناعي بعد اكتشاف مخالفات في فيديو علمي
هاتف Nokia 2360 Flip الجديد يأتي بشاشتين وزر للطوارئ
مواصفات Nokia 2360 Flip
يأتي الهاتف ببطارية قابلة للإزالة سعتها 1450 مللي أمبير في الساعة، ويضم مجموعة من المواصفات الأساسية، أبرزها:
- مكبر صوت.
- كاميرا بدقة QVGA.
- ذاكرة تخزين داخلية بسعة 4 ميغابايت.
- راديو FM.
- منفذ سماعات 3.5 ملم.
- دعم شبكات الجيل الثاني 2G.
ويُعد دعم شبكات 2G أبرز القيود التي ينبغي الانتباه إليها، إذ يعتمد تشغيل الاتصال الخلوي على استمرار توافر هذه الشبكات في منطقة المستخدم، وقد لا يعمل الهاتف في المناطق التي أوقفت خدمات الجيل الثاني.
الألوان والسعر وموعد التوافر
تخطط إتش إم دي لطرح الهاتف بثلاثة ألوان هي الأحمر العنابي والفحمي والأزرق المخضر.
ولم تكشف الشركة حتى الآن عن السعر الرسمي أو الموعد المحدد لبدء البيع.
لم تتجاوز نسبة انتشار أندرويد 17 حاجز 1% من الأجهزة النشطة القابلة لتلقي التحديث، رغم مرور نحو أربعة أشهر على إطلاقه لهواتف بيكسل في يونيو 2026، وفق أحدث بيانات توزيع إصدارات نظام التشغيل التي نشرتها غوغل حتى 19 أكتوبر.
وفي المقابل، تصدر أندرويد 16 قائمة الإصدارات الأكثر استخدامًا، مستحوذًا على أكثر من 25% من الأجهزة، بحسب تقرير موقع 9to5Google المتخصص في أخبار التكنولوجيا.
انتشار أندرويد 17 يتأثر بتأخر تحديثات الشركات
يرتبط ضعف انتشار الإصدار الجديد جزئيًا بتأخر شركات تصنيع الهواتف في طرح التحديثات. فلم تبدأ شركات كبرى، مثل سامسونغ، في إتاحته على نطاق واسع إلا خلال الأسابيع القليلة الماضية، ما يعني أن عددًا كبيرًا من أجهزتها لم يدخل بعد ضمن النسبة المسجلة.
وعلى الجانب الآخر، حقق أندرويد 16 انتشارًا سريعًا نسبيًا؛ إذ بلغت حصته 7.5% في بيانات غوغل السابقة التي صدرت خلال ديسمبر 2025 ويناير 2026، قبل أن تتجاوز 25% في التحديث الأخير.
- حظر إعلانات تيك توك.. ميتا تصعّد المنافسة في مصر و6 دول أخرى
- واجهة الدماغ والذكاء الاصطناعي.. تقنية تكشف أخطاء الذكاء الاصطناعي من إشارات المخ
انتشار أندرويد 17 لا يتجاوز 1% من الهواتف رغم إطلاقه قبل أشهر
الإصدارات القديمة لا تزال تسيطر على نسبة كبيرة
تكشف بيانات التوزيع استمرار مشكلة تجزؤ نظام أندرويد، إذ تعمل 43.6% من الأجهزة النشطة بإصدار أندرويد 13 أو إصدار أقدم، ما يعكس تفاوت سرعة وصول التحديثات بين الشركات والهواتف المختلفة.
أندرويد 11 يحتفظ بحصة تتجاوز 10%
تضمنت البيانات الجديدة تغييرات أخرى، أبرزها استبعاد أندرويد 5 لولي بوب من القائمة، بعدما انخفضت حصة إصدار 5.1 إلى 0.2% فقط من الأجهزة النشطة.
وفي المقابل، لا يزال أندرويد 11 مستخدمًا على أكثر من 10% من الأجهزة لأسباب لم توضحها غوغل، بينما تراجعت حصة أندرويد 12 إلى 9.6%، بعد أن كانت أعلى خلال التحديثات السابقة.
قد يتحول اختبار CAPTCHA المزيف الذي يظهر برسالة «I’m Not a Robot» إلى وسيلة لاختراق أجهزة المستخدمين وسرقة بياناتهم، إذ يستغل المهاجمون ثقة الأشخاص في اختبارات التحقق المعتادة لدفعهم إلى تنفيذ أوامر برمجية ضارة على أجهزتهم.
وعلى عكس الاختبارات الحقيقية التي تطلب تحديد صور أو إدخال رموز، قد تطلب الصفحات المزيفة الضغط على اختصارات لوحة المفاتيح، وفتح أدوات النظام، ولصق نص مجهول ثم تنفيذه. وحذرت لجنة التجارة الفيدرالية الأميركية من هذه الحيلة، وفقًا لتقرير نشره موقع Softech Alert.
اختبار CAPTCHA المزيف يعتمد على الهندسة الاجتماعية
تعتمد الخدعة على تقليد شكل اختبارات التحقق المعروفة، حتى يعتقد المستخدم أنه ينفذ إجراءً أمنيًا طبيعيًا. لكن الصفحة تحاول في الحقيقة إقناعه بتشغيل تعليمات ضارة بنفسه، وهو أسلوب يُعرف بالهندسة الاجتماعية.
وتظهر إحدى أبرز علامات الخداع عندما تطلب الصفحة الضغط على Windows + R لفتح نافذة التشغيل في ويندوز، ثم لصق أمر مجهول والضغط على Enter. وقد يؤدي تنفيذ هذه التعليمات إلى تشغيل برمجيات خبيثة على الجهاز.
ما البيانات التي يمكن أن تتعرض للسرقة؟
تختلف الأضرار حسب نوع البرمجية المستخدمة، لكنها قد تشمل سرقة كلمات المرور المحفوظة في المتصفح، وبيانات تسجيل الدخول، وملفات تعريف الارتباط، ومعلومات المصادقة، ومحافظ العملات المشفرة، والملفات الشخصية.
وقد يمتد الخطر إلى حسابات البريد الإلكتروني والخدمات المصرفية والتخزين السحابي وأنظمة العمل، خصوصًا إذا كان الجهاز المخترق يُستخدم للوصول إلى هذه الخدمات.
- مونشوت تحد من قدرات الاختراق في نموذج كيمي للذكاء الاصطناعي دون إضعاف البرمجة
- جهاز سوني ووكمان الجديد بسعر 1330 دولارًا.. منافس فاخر لعشاق الموسيقى
اختبار CAPTCHA المزيف يستغل المستخدمين لسرقة كلمات المرور والبيانات
5 علامات تكشف اختبار التحقق المزيف
- فتح أدوات النظام: اختبار التحقق الحقيقي لا يحتاج إلى تشغيل نافذة Windows Run أو PowerShell أو موجه الأوامر.
- لصق أوامر مجهولة: لا تنفذ نصوصًا برمجية تنسخها صفحة ويب إلى أدوات النظام.
- طلب الضغط على Enter: قد يحوّل هذه الخطوة النص المنسوخ إلى أمر يتم تنفيذه بالفعل.
- استخدام عبارات مطمئنة: وصف الإجراء بأنه فحص أمني أو تحقق من المتصفح لا يجعله آمنًا.
- طلب تنزيل برامج أو إضافات: لا توافق على تثبيت أدوات أو منح صلاحيات غير معتادة لإكمال اختبار CAPTCHA.
ماذا تفعل إذا نفذت التعليمات بالفعل؟
إذا شاهدت الصفحة دون تنفيذ أي تعليمات، أغلقها ولا تعد إليها؛ فمجرد زيارتها لا يعني بالضرورة إصابة جهازك.
أما إذا لصقت أمرًا مجهولًا ونفذته، فافصل الجهاز عن الإنترنت مؤقتًا، وافحصه باستخدام برنامج حماية موثوق، وحدّث نظام التشغيل. واستخدم جهازًا آخر موثوقًا لتغيير كلمات مرور حساباتك المهمة، بدءًا بالبريد الإلكتروني والحسابات المصرفية، مع تفعيل المصادقة متعددة العوامل ومراجعة الجلسات النشطة.
القاعدة الأساسية: اختبارات CAPTCHA الحقيقية لا تطلب منك فتح أدوات النظام أو لصق أوامر برمجية وتنفيذها. وأي صفحة تطلب ذلك تستحق التوقف عنها فورًا.

هاتف Nokia 2360 Flip الجديد يأتي بشاشتين وزر للطوارئ

انتشار أندرويد 17 لا يتجاوز 1% من الهواتف رغم إطلاقه قبل أشهر

اختبار CAPTCHA المزيف يستغل المستخدمين لسرقة كلمات المرور والبيانات

أستراليا تقاضي فيسبوك وتيك توك بسبب حظر مواقع التواصل على القُصّر

نموذج Dessa الصوتي من بلوك يحاكي المشاعر البشرية ويعمل دون إنترنت

مسجل Soulog Sense بالذكاء الاصطناعي ينظم المحادثات ويحولها إلى أفكار عملية

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-
 أخبار تقنية6 أيام ago
نموذج Dessa الصوتي من بلوك يحاكي المشاعر البشرية ويعمل دون إنترنت
-
 أخبار تقنية6 أيام ago
مسجل Soulog Sense بالذكاء الاصطناعي ينظم المحادثات ويحولها إلى أفكار عملية
-
 أخبار تقنية6 أيام ago
هاتف HMD 2660 Flip Senior Edition يقدم مساعدًا ذكيًا لكبار السن
-
 أخبار تقنية6 أيام ago
تعويضات أنثروبيك تصل إلى 41 مليون دولار بسبب أغاني إلفيس بريسلي
-
 أخبار تقنية4 أيام ago
IFTTT.ai تطلق وكيل ذكاء اصطناعي لمراقبة الويب وتنفيذ المهام
-
 أخبار تقنية4 أيام ago
هاتف Oppo Find X10 Ultra بكاميرا سيلفي 100 ميغابكسل وسعر يتجاوز 2000 دولار
-
 أخبار الألعاب7 أيام ago
مضاعفة باقة الإنترنت الأرضي في مصر إلى 100 غيغابايت دون زيادة السعر
-
 أخبار الاختراقات5 أيام ago
برمجية uCreator للتجسس على أندرويد تسرق كلمات مرور التحقق بخطوتين في تليغرام