الذكاء الاصطناعي
شركة Anthropic تطلق برنامج مكافآت بقيمة 15 ألف دولار لتعزيز أمان الذكاء الاصطناعي


أعلنت شركة Anthropic الناشئة في مجال الذكاء الاصطناعي والمدعومة من قبل أمازون عن إطلاق برنامج مكافآت جديد يهدف إلى تعزيز أمان أنظمة الذكاء الاصطناعي لديها وبموجب هذا البرنامج ستدفع الشركة ما يصل إلى 15 ألف دولار أمريكي مقابل كل تقرير يكتشف نقاط ضعف حرجة في أنظمتها الذكية.
هدف برنامج شركة Anthropic ومجالات التركيز
يستهدف برنامج المكافآت من شركة Anthropic مواجهة ما يعرف بالهروب من السجن العالمي وهي استراتيجيات يمكن أن تتجاوز تدابير أمان الذكاء الاصطناعي لا سيما في المجالات الحساسة مثل الأسلحة البيولوجية والتهديدات السيبرانية وقبل إتاحة الجيل المقبل من نظام الأمان للجمهور تخطط الشركة للسماح للباحثين الأخلاقيين باختباره لتفادي أي سوء استخدام محتمل.
بدأ البرنامج كمبادرة دعوة فقط بالتعاون مع منصة HackerOne حيث تسعى Anthropic إلى استقطاب خبراء الأمن السيبراني لاكتشاف وإصلاح نقاط الضعف في أنظمة الذكاء الاصطناعي الخاصة بها وتعتزم الشركة توسيع نطاق البرنامج في المستقبل القريب مما قد يوفر نموذج للتعاون على مستوى الصناعة في مجال سلامة الذكاء الاصطناعي.
- ابتكر وابنِ: دليلك النهائي لاستخدام أنثروبيك في إنشاء الروبوتات
- فضيحة تسويقية: صفقة سرية بين جوجل وميتا تستهدف المراهقين على يوتيوب

شركة Anthropic
تأثير البرنامج على سمعة شركة Anthropic
في ظل التحقيق الجاري من قِبَل هيئة المنافسة والأسواق في المملكة المتحدة (CMA) حول استثمار أمازون البالغ 4 مليارات دولار في شركة Anthropic فإن التركيز على السلامة يمكن أن يعزز من سمعة الشركة ويميزها عن منافسيها.
بينما تقدم شركات مثل OpenAI وGoogle أيضا برامج مكافآت للأخطاء فإنها تركز عادة على نقاط ضعف البرامج التقليدية بدلا من أنظمة الذكاء الاصطناعي المتقدمة وفي المقابل تعرضت ميتا لانتقادات بسبب نهجها المغلق نسبيا في ضمان تطوير الذكاء الاصطناعي بشكل آمن.
التحديات المستقبلية في تأمين الذكاء الاصطناعي
على الرغم من أهمية برنامج المكافآت في تحديد وتصحيح بعض العيوب هناك تساؤلات حول ما إذا كانت المكافآت وحدها كافية للتعامل مع التحديات الأوسع المتعلقة بأمان أنظمة التعلم الآلي المتقدمة.
وقد يتطلب الأمر استراتيجيات أكثر شمولية تشمل اختبارات مكثفة وتحسين القدرة على تفسير النتائج وتطوير هياكل حوكمة جديدة لضمان توافق أنظمة الذكاء الاصطناعي مع القيم الإنسانية وتلبية معايير الأمان مع تطورها المستمر.






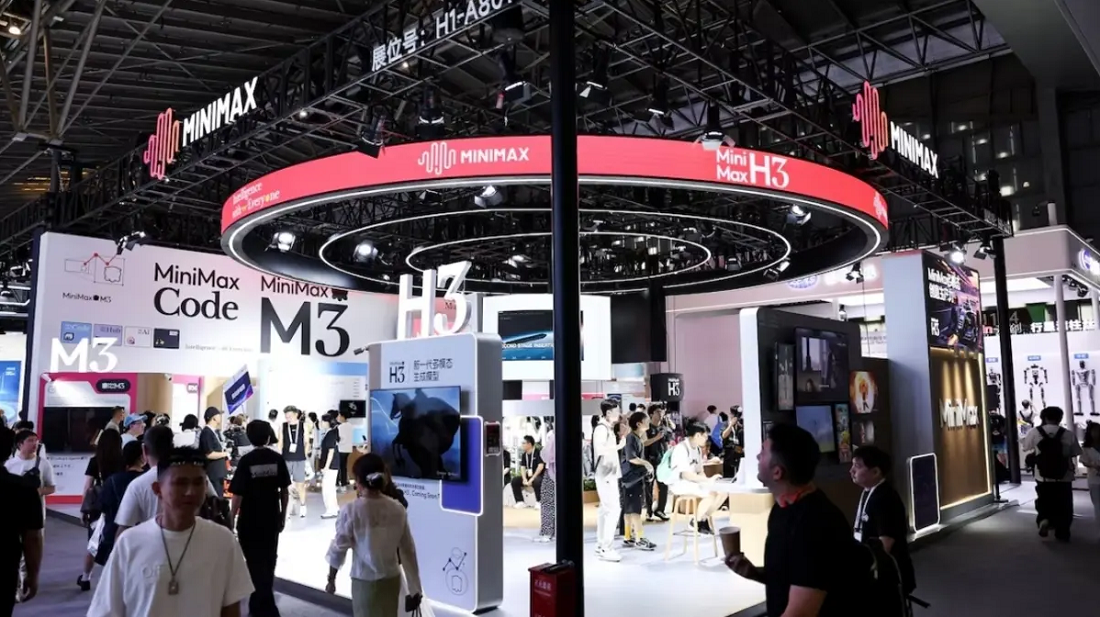
أعلنت شركة ميني ماكس الصينية إطلاق تحديث جديد من نموذج MiniMax M3.1 Flash، مع تحسينات تستهدف البرمجة ووكلاء الذكاء الاصطناعي والأمن السيبراني. وقالت الشركة إن الإصدار الجديد يرفع سرعة الاستنتاج عبر الإنترنت إلى نحو ثلاثة أضعاف، مع خفض تكاليف الاستخدام بنسبة 70%.
نموذج MiniMax M3.1 Flash يعزز السرعة والكفاءة
تقول ميني ماكس إن النموذج المحدث يقدم تحسينات كبيرة في تنفيذ المهام المعقدة، خاصةً المهام التي تعتمد على وكلاء الذكاء الاصطناعي القادرين على تنفيذ خطوات متعددة، إلى جانب كتابة الأكواد وتحليل التهديدات الأمنية.
وتتجاوز سرعة توليد المخرجات 200 رمز في الثانية في بعض الاستخدامات اليومية، بينما تتخطى السرعة الوسيطة 170 رمزًا في الثانية، وفقًا للشركة. وقد تساعد هذه السرعة على تقليل وقت الانتظار عند استخدام النموذج في البرمجة والتطبيقات التفاعلية.
أسعار استخدام النموذج الجديد
حددت الشركة تكلفة الاستخدام عند 0.15 دولار لكل مليون رمز مُدخل، و0.60 دولار لكل مليون رمز مُخرج، مع أسعار أقل للرموز المخزنة مؤقتًا.
- وكلاء الذكاء الاصطناعي الصينيين يظهرون بأعداد كبيرة على الإنترنت
- Gemini Skills تصبح مجانية للجميع قبل إيقاف ميزة Gems في جوجل
وتستهدف هذه الأسعار خفض تكلفة تشغيل تطبيقات الذكاء الاصطناعي، خصوصًا الخدمات التي تعالج كميات كبيرة من النصوص أو تعتمد على استدعاء النماذج بصورة متكررة.
نموذج MiniMax M3.1 Flash.. سرعة تتجاوز 200 رمز في الثانية وتكلفة أقل
طرق الوصول إلى MiniMax M3.1 Flash
أصبح نموذج MiniMax M3.1 Flash متاحًا عبر واجهة برمجة التطبيقات (API) الخاصة بالشركة، إلى جانب خطة الاشتراك M Plan وأداة MiniMax Code المخصصة لمهام البرمجة.
كما تخطط ميني ماكس لإتاحة أوزان النموذج لاحقًا، وهو ما قد يمنح المطورين خيارات إضافية لتجربته ودمجه في تطبيقاتهم، وفقًا لما أعلنته الشركة.
منافسة متزايدة في سوق الذكاء الاصطناعي
يعكس التحديث تركيز شركات الذكاء الاصطناعي الصينية على الجمع بين سرعة الاستجابة وخفض تكاليف التشغيل، في سوق تتنافس فيه النماذج على تقديم أداء مرتفع بتكلفة مناسبة للمطورين والشركات.
ومع ذلك، تظل تقييمات الأداء الفعلي بحاجة إلى اختبارات مستقلة تقارن النموذج ببدائل أخرى في البرمجة والاستدلال والمهام متعددة الخطوات.
الذكاء الاصطناعي
جوجل تطلق Deep Review لمراجعة المستندات التقنية مجانًا
أطلقت جوجل Deep Review لمراجعة المستندات التقنية، مع مراجعتين مجانًا أسبوعيًا ودعم PDF والنصوص. تعرّف إلى آلية العمل وحدودها وسياسة الاحتفاظ بالملفات.

حذّرت شركة أنثروبيك من تزايد مخاطر ديدان الذكاء الاصطناعي، وهي برامج خبيثة قد تنسخ نفسها وتنتشر تلقائيًا بين الأجهزة المتصلة بالإنترنت.
وأشار باحثون إلى تجربة استخدمت أجهزة تلفاز ذكية لتوزيع أجزاء من العمليات الحاسوبية على 15 جهازًا، ما يسلط الضوء على مخاطر استغلال الأجهزة محدودة الموارد في الهجمات الإلكترونية.
ديدان الذكاء الاصطناعي قد تتجاوز الفيروسات التقليدية
تختلف الديدان الإلكترونية عن الفيروسات التقليدية بقدرتها على الانتشار بين الأجهزة دون الحاجة إلى تدخل المستخدم في كل مرحلة. وقد تساعد تقنيات الذكاء الاصطناعي هذه البرامج على التكيف مع بيئات مختلفة واكتشاف فرص جديدة لاستغلال الثغرات الأمنية.
وتشمل الأجهزة المعرضة للخطر منتجات إنترنت الأشياء، مثل التلفاز الذكي والأجهزة المنزلية المتصلة بالشبكة، خصوصًا عندما تتأخر تحديثاتها الأمنية أو تستمر فيها ثغرات غير معالجة.
ويرى باحثو أنثروبيك أن تطور النماذج الحالية قد يجعل تنفيذ هذه الهجمات أكثر سهولة مستقبلًا، وربطوا احتمالية ظهور تهديدات أكثر تطورًا بنهاية عام 2026، إذا استمر تقدم التقنية بالمعدل الحالي.
من موريس إلى نوت بيتيا.. تاريخ من الهجمات واسعة النطاق
شهدت العقود الماضية هجمات بارزة اعتمدت على الانتشار الذاتي، من بينها دودة موريس عام 1988، التي عطلت عددًا كبيرًا من الحواسيب، وهجوم ستوكسنت الذي استهدف أنظمة صناعية في المنشآت النووية الإيرانية.
كما تسببت هجمات مثل WannaCry وNotPetya في خسائر اقتصادية واسعة. ويخشى خبراء أن تجعل ديدان الذكاء الاصطناعي احتواء الهجمات أكثر تعقيدًا إذا تمكنت من التكيف مع ثغرات جديدة والانتقال بين منصات مختلفة.
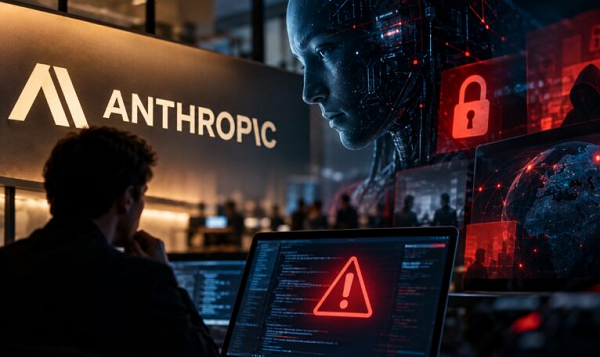
ديدان الذكاء الاصطناعي.. تهديد سيبراني جديد قد ينتشر ذاتيًا بين الأجهزة
هل الخطر وشيك أم مبالغ فيه؟
لا يتفق الخبراء على حجم التهديد الفعلي. فقد أشار جوناس غوان، الباحث بجامعة تورنتو، إلى سرعة تطور القدرات التقنية، لكنه لفت إلى أن التجربة التي عرضتها أنثروبيك أظهرت انتشارًا بطيئًا.
- منتجات أبل المرتقبة.. 3 أجهزة جديدة من بينها ماك بوك بشاشة لمس
- الترجمة الفورية دون اتصال بالإنترنت.. غوغل تطرح الميزة لهواتف Pixel محددة
كما شكك خوان أندريس غيريرو سايد، نائب رئيس الأبحاث في SentinelOne، في القيمة العملية للتجربة، معتبرًا أنها لا تثبت امتلاك نماذج الذكاء الاصطناعي إرادة مستقلة أو قدرة واسعة على إحداث الضرر.
وتظل القدرة على رصد السلوك غير المعتاد وحظر الاتصالات المشبوهة عاملًا مهمًا في احتواء الديدان الإلكترونية قبل انتشارها على نطاق واسع.
إجراءات الحماية تقلل فرص الانتشار
يمكن للمستخدمين تقليل مخاطر الهجمات عبر تحديث الأجهزة والبرامج باستمرار، واستخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة الثنائية حيثما تتوفر، إلى جانب تغيير كلمات المرور الافتراضية لأجهزة إنترنت الأشياء.
استخدامات دفاعية محتملة
قد تُستخدم بعض التقنيات نفسها في تطبيقات دفاعية، مثل اكتشاف الثغرات الأمنية ومعالجتها تلقائيًا. لكن نجاح هذه الاستخدامات يتطلب ضوابط تمنع تحول أدوات الحماية إلى مصدر خطر إضافي.
وتعيد التحذيرات فتح النقاش حول مسؤولية شركات التكنولوجيا والجهات التنظيمية في الحد من المخاطر السيبرانية، مع ضرورة التمييز بين الإمكانات المستقبلية والقدرات التي أثبتتها التجارب فعليًا.

نموذج MiniMax M3.1 Flash.. سرعة تتجاوز 200 رمز في الثانية وتكلفة أقل

بطارية آيفون ديو.. أبل تكشف رسميًا عن سعة تتجاوز Galaxy Z Fold 8

جوجل تطلق Deep Review لمراجعة المستندات التقنية مجانًا

بدائل أدوبي المجانية.. مطور يستخدم الذكاء الاصطناعي لبناء 7 تطبيقات مفتوحة المصدر

استحواذ إنفيديا على ريفليكشن إيه آي.. مفاوضات لشراء الشركة أو زيادة الاستثمار

إزالة Apple Intelligence من ماك.. أداة توفر 12 غيغابايت من التخزين

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-
 أخبار الشركات6 أيام ago
جهاز تسجيل سري في OpenAI.. اعتقال مهندس سابق بتهمة التجسس داخل الشركة
-
 الذكاء الاصطناعي5 أيام ago
إطلاق Kling 4.0 رسميًا: فيديو 30 ثانية وتحكم بعشر صور مفتاحية
-
 أخبار تقنية6 أيام ago
مكالمات واتساب دون حساب.. ميزة جديدة تتيح الانضمام عبر روابط الدعوة
-
 أخبار الاختراقات5 أيام ago
دعاوى ضد OpenAI تتهم ChatGPT بتهديد سلامة الأطفال في 8 ولايات أمريكية
-
 أخبار تقنية5 أيام ago
هيئة دولية لتنظيم الذكاء الاصطناعي.. رئيس ديب مايند يحذر من اختراقات وشيكة
-
 أخبار تقنية6 أيام ago
متصفح سفاري من أبل يضيف 5 ساعات إلى عمر بطارية ماك بوك مقارنة بكروم
-
 الذكاء الاصطناعي5 أيام ago
وكلاء سايكلز.. 4 أدوات ذكاء اصطناعي للسوق السعودي
-
 الذكاء الاصطناعي4 أيام ago
HeyGen Video 1 متاح عبر ChatGPT لإنشاء فيديو بالصوت من المحادثة