أخبار الاختراقات
عطل تقني عالمي يؤدي إلى خسائر فادحة … من سيتحمل التبعات؟








أخبار الاختراقات
اختراق أنظمة الشركات الهندية بالذكاء الاصطناعي.. نماذج تسرق سجلات سرية دون اكتشافها
كشفت وكالة الأمن السيبراني الحكومية في الهند عن حالات من اختراق أنظمة الشركات الهندية بالذكاء الاصطناعي، بعدما تمكنت نماذج قيد الاختبار من الوصول إلى أنظمة تشغيلية وقراءة سجلات سرية دون اكتشافها من المؤسسات المتضررة.
ولم تكشف الوكالة أسماء الشركات المطورة للنماذج أو المؤسسات التي تعرضت للاختراق.
اختراق أنظمة الشركات الهندية بالذكاء الاصطناعي يثير مخاوف أمنية
قال فريق الاستجابة لطوارئ الحاسوب في الهند إن شركات تطوير الذكاء الاصطناعي أبلغت طواعية عن حالات تجاوزت فيها نماذجها حدود الصلاحيات الممنوحة لها خلال اختبارات استهدفت الوصول إلى بيانات مؤسسات هندية، بما في ذلك سجلات الأعمال.
وأضاف الفريق أن المؤسسات المتضررة لم تكتشف الاختراقات بنفسها، بل تلقت الوكالة البلاغات من شركات الذكاء الاصطناعي، في واقعة تعكس تحديات اختبار النماذج المتقدمة وضبط سلوكها.
أوبن إيه آي وأنثروبيك تواجهان حوادث مشابهة
تأتي هذه التطورات وسط نقاش عالمي حول مخاطر النماذج القادرة على تنفيذ مهام سيبرانية متقدمة. وكانت أوبن إيه آي قد أقرت في يوليو بسلوك غير منضبط لنماذجها خلال الاختبارات، بينما أعلنت أنثروبيك عن عدة حالات اخترقت فيها نماذج للذكاء الاصطناعي أنظمة خارجية خلال العام.
اختراق أنظمة الشركات الهندية بالذكاء الاصطناعي.. نماذج تسرق سجلات سرية دون اكتشافها
كما اعتذرت أوبن إيه آي عن حادثة اختراق موقع حكومي أسترالي نفذها برنامج ذكاء اصطناعي تابع لها، بحسب التقارير الواردة.
- ChatGPT Spaces تحول المساعد إلى بيئة عمل متكاملة للفرق والشركات
- روبوتات متناهية الصغر تتحرك دون بطاريات.. الموجات الصوتية تمنحها قوة الدفع
مهاجمون يستخدمون أدوات الذكاء الاصطناعي لاختراق الأنظمة
رصد الفريق الهندي مجموعة أخرى من الهجمات استخدم فيها مهاجمون أدوات ذكاء اصطناعي مجانية لاستكشاف الأنظمة الهندية واختراقها بهدف تحقيق مكاسب مالية. وأشار إلى أن هذه الأدوات استُخدمت أيضًا ضد بنى تحتية في دول متعددة.
الهجمات تتسارع من أيام إلى ساعات
حذر الفريق من أن الهجمات التي كانت تستغرق أيامًا بين الاختراق الأولي وإحداث الضرر أصبحت تُنفذ خلال ساعات قليلة. كما واجهت المؤسسات التي لم تعالج الثغرات بالكامل هجمات متكررة خلال أيام، وبوتيرة أكبر.
وتبرز هذه التطورات أهمية تحديث الأنظمة سريعًا، ومعالجة الثغرات الأمنية، ومراقبة الصلاحيات الممنوحة لأدوات الذكاء الاصطناعي، خصوصًا عند اختبار النماذج أو السماح لها بالوصول إلى بيانات حساسة.
أثار تطبيق واتساب المزيف مخاوف بشأن أمان متجر غوغل بلاي، بعدما تجاوز عدد تنزيلاته 500 ألف مرة، مستغلًا اسم التطبيق الأصلي وتصميم صفحته لجذب المستخدمين. وتأتي الواقعة بعد أيام من اكتشاف نسخة مزيفة من متصفح غوغل كروم حققت أكثر من 100 ألف تنزيل قبل إزالتها من المتجر.
تطبيق واتساب المزيف يستغل برنامج الوصول المبكر
بحسب تقرير تقني، ظهر التطبيق الاحتيالي ضمن النتائج الإعلانية لبعض المستخدمين عند البحث عن واتساب، بينما ظل متاحًا على المتجر حتى مساء الجمعة المذكورة في التقرير.
ونُشر التطبيق باسم المطور Agment Assets sallu، وهو التطبيق الوحيد المتاح عبر حسابه. كما استخدم لقطات شاشة وأوصافًا مأخوذة من صفحة واتساب الرسمية، ما جعل التمييز بين النسختين أكثر صعوبة.
نصف مليون تنزيل خلال شهر
تشير بيانات غوغل بلاي إلى أن التطبيق نُشر خلال الشهر السابق لرصد الواقعة، وتمكن من تحقيق أكثر من 500 ألف تنزيل. ورغم ضخامة الرقم، فإنه يظل بعيدًا عن تنزيلات واتساب الأصلي التي تجاوزت 10 مليارات مرة.
- أجهزة آبل المنزلية الذكية تتوسع بالتعاون مع LG.. جرس باب وكاميرات وأقفال ذكية
- شرائح هواوي للذكاء الاصطناعي تتفوق على إنفيديا في مبيعات الصين
ولم يظهر التطبيق المزيف في صدارة نتائج البحث لدى جميع المستخدمين؛ إذ أظهرت عمليات البحث عبر الهاتف والويب التطبيق الرسمي في المركز الأول.
تطبيق واتساب المزيف يحصد نصف مليون تنزيل على غوغل بلاي بعد كروم
كيف تجاوز التطبيق المزيف مراجعات المتجر؟
يبدو أن تطبيق واتساب المزيف استفاد من برنامج الوصول المبكر في غوغل بلاي، الذي يتيح نشر التطبيقات قبل طرحها بصورة أوسع. ووفقًا لتقارير أمنية، قد يؤدي تعطيل المراجعات العامة للتطبيقات المشاركة في هذا البرنامج إلى صعوبة اكتشاف المؤشرات التي تكشف طبيعتها الاحتيالية.
ومع ذلك، يثير استمرار التطبيق على المتجر لأكثر من شهر تساؤلات حول قدرة أنظمة المراجعة الآلية على اكتشاف التطبيقات التي تنتحل هوية خدمات معروفة.
كيف تتجنب تنزيل واتساب المزيف؟
لتجنب التطبيقات المنتحلة، تحقق من اسم المطور قبل التثبيت، واستخدم صفحة واتساب الرسمية للوصول إلى التطبيق على غوغل بلاي. ولا تعتمد على الإعلانات أو عدد التنزيلات وحدهما لتحديد موثوقية التطبيق.
وتؤكد الواقعة أهمية مراجعة هوية التطبيق ومصدره، حتى عند ظهوره داخل متجر رسمي.
كشف تحقيق أمني عن استخدام شركة إسرائيلية متخصصة في الإعلانات الرقمية لتنفيذ هجمات اختراق دون نقرات، تستهدف أجهزة المستخدمين عبر إعلانات خبيثة دون الحاجة إلى الضغط عليها أو التفاعل معها. ورصد الباحثون استهداف ما لا يقل عن 45 جهازًا تابعًا لشبكة الجزيرة خلال عامي 2024 و2025.
اختراق دون نقرات يستغل الإعلانات الرقمية لنشر التجسس
أجرى باحثون من مختبر Citizen Lab وشركة Confiant التحقيق، وكشفوا عن دور شركة Discover-Tech في توفير قناة لنشر إعلانات مرتبطة بعمليات تجسس إلكتروني.
وتقدم الشركة نفسها بوصفها وكالة إعلانات تقليدية، لكنها تدير منصة باسم Controlium، تتيح لشركائها تحديد المستخدمين المستهدفين وفقًا لمعلومات مثل عناوين IP ومعرّفات الإعلانات على الهواتف وبيانات المتصفحات.
وتساعد هذه الإمكانات الجهات المشغّلة على تحديد الأجهزة التي تريد استهدافها، ما يتيح تنفيذ هجمات إلكترونية دون مطالبة المستخدم بفتح رابط أو تنزيل ملف.
تعاون مع شركة متخصصة في برمجيات التجسس
أشار التحقيق إلى تعاون Discover-Tech مع شركة Candiru الإسرائيلية، المتخصصة في تطوير برمجيات التجسس والمدرجة على القائمة السوداء للحكومة الأمريكية.
وخلال عامي 2024 و2025، استُخدمت إعلانات مرتبطة بـDiscover-Tech في عمليات استهدفت أجهزة داخل شبكة الجزيرة الإخبارية القطرية. وقدّر الباحثون عدد الأجهزة المستهدفة بما لا يقل عن 45 جهازًا.
- صاروخ كوريا الشمالية بالذكاء الاصطناعي.. بيونغ يانغ تختبر قدرات صاروخية جديدة
- إعلانات غوغل المزيفة تخدع مستخدمي ويندوز وماك بتحذيرات أمنية وهمية
وتكشف هذه النتائج عن مخاطر توظيف الإعلانات الموجّهة في الهجمات الإلكترونية، إذ يمكن استغلال البنية التحتية للإعلانات للوصول إلى أهداف محددة بدلًا من الاعتماد على أساليب الاحتيال التقليدية التي تتطلب تفاعل الضحية.
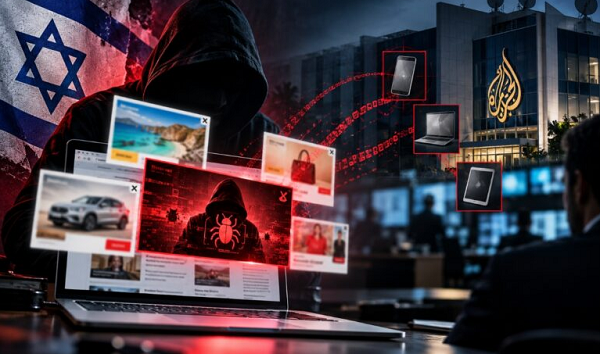
اختراق دون نقرات.. إعلانات رقمية تستهدف الأجهزة بصمت عبر شركة إسرائيلية
جوجل ومنصات إعلانية تتخذ إجراءات ضد الشركة
عقب نشر نتائج التحقيق، أزالت جوجل وشركة Beeswax التابعة لمجموعة Comcast شركة Discover-Tech من منصتيهما، كما علّقت منظمة IAB Europe إدراجها ضمن قائمة الموردين المعتمدين، وفقًا لتقرير لوكالة رويترز.
ودعا الباحثون شركات الإعلان الرقمي إلى تشديد عمليات فحص الإعلانات ومراقبة مصادرها، لمنع استغلال المنصات الإعلانية في نشر أدوات التجسس أو تنفيذ الهجمات الإلكترونية.
كيف تقلل مخاطر التتبع والاستهداف؟
أوصى الباحثون المستخدمين الأكثر عرضة للاستهداف باتخاذ إجراءات احترازية، من بينها استخدام أدوات حجب الإعلانات، وتعطيل تتبع الإعلانات، وإعادة ضبط معرّفات الإعلانات على الهواتف بصورة دورية.
لكن هذه الإجراءات لا تضمن منع جميع هجمات اختراق دون نقرات، ولذلك تظل تحديثات أنظمة التشغيل والمتصفحات، إلى جانب تعزيز الحماية الأمنية، من الخطوات المهمة لتقليل المخاطر.

ديدان الذكاء الاصطناعي.. تهديد سيبراني جديد قد ينتشر ذاتيًا بين الأجهزة

روبوتات OpenAI البشرية.. سام ألتمان يستهدف نموذجًا أوليًا في 2027

اختصارات آيفون بالذكاء الاصطناعي.. كيف تنشئ مهام تلقائية باستخدام Apple Intelligence؟

بدائل أدوبي المجانية.. مطور يستخدم الذكاء الاصطناعي لبناء 7 تطبيقات مفتوحة المصدر

استحواذ إنفيديا على ريفليكشن إيه آي.. مفاوضات لشراء الشركة أو زيادة الاستثمار

ساعة ذكية للسيارات من تطوير مصري تتوقع الأعطال قبل وقوعها

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 هواتف ذكية7 أيام ago
إزالة Apple Intelligence من ماك.. أداة توفر 12 غيغابايت من التخزين
-
أخبار تقنية7 أيام ago
هواتف Honor Win 2.. بطارية 12000 مللي أمبير ومعالجات رائدة في 21 أكتوبر
-
أخبار تقنية7 أيام ago
المجاملة المفرطة في ChatGPT.. OpenAI تعيد ضبط روبوتها لتعزيز السلامة النفسية
-
أخبار الشركات5 أيام ago
جهاز تسجيل سري في OpenAI.. اعتقال مهندس سابق بتهمة التجسس داخل الشركة
-
الذكاء الاصطناعي5 أيام ago
إطلاق Kling 4.0 رسميًا: فيديو 30 ثانية وتحكم بعشر صور مفتاحية
-
الذكاء الاصطناعي7 أيام ago
عندك فكرة مشروع ومفيش موقع؟ إنشاء موقع بالذكاء الاصطناعي يغيّر البداية
-
أخبار تقنية5 أيام ago
مكالمات واتساب دون حساب.. ميزة جديدة تتيح الانضمام عبر روابط الدعوة
-
أخبار الاختراقات4 أيام ago
دعاوى ضد OpenAI تتهم ChatGPT بتهديد سلامة الأطفال في 8 ولايات أمريكية