الأمن الالكتروني
تصاعد هجمات التصيد الإلكتروني بوسائل مبتكرة تستهدف المستخدمين والشركات







كشف تحقيق أمني عن استخدام شركة إسرائيلية متخصصة في الإعلانات الرقمية لتنفيذ هجمات اختراق دون نقرات، تستهدف أجهزة المستخدمين عبر إعلانات خبيثة دون الحاجة إلى الضغط عليها أو التفاعل معها. ورصد الباحثون استهداف ما لا يقل عن 45 جهازًا تابعًا لشبكة الجزيرة خلال عامي 2024 و2025.
اختراق دون نقرات يستغل الإعلانات الرقمية لنشر التجسس
أجرى باحثون من مختبر Citizen Lab وشركة Confiant التحقيق، وكشفوا عن دور شركة Discover-Tech في توفير قناة لنشر إعلانات مرتبطة بعمليات تجسس إلكتروني.
وتقدم الشركة نفسها بوصفها وكالة إعلانات تقليدية، لكنها تدير منصة باسم Controlium، تتيح لشركائها تحديد المستخدمين المستهدفين وفقًا لمعلومات مثل عناوين IP ومعرّفات الإعلانات على الهواتف وبيانات المتصفحات.
وتساعد هذه الإمكانات الجهات المشغّلة على تحديد الأجهزة التي تريد استهدافها، ما يتيح تنفيذ هجمات إلكترونية دون مطالبة المستخدم بفتح رابط أو تنزيل ملف.
تعاون مع شركة متخصصة في برمجيات التجسس
أشار التحقيق إلى تعاون Discover-Tech مع شركة Candiru الإسرائيلية، المتخصصة في تطوير برمجيات التجسس والمدرجة على القائمة السوداء للحكومة الأمريكية.
وخلال عامي 2024 و2025، استُخدمت إعلانات مرتبطة بـDiscover-Tech في عمليات استهدفت أجهزة داخل شبكة الجزيرة الإخبارية القطرية. وقدّر الباحثون عدد الأجهزة المستهدفة بما لا يقل عن 45 جهازًا.
- صاروخ كوريا الشمالية بالذكاء الاصطناعي.. بيونغ يانغ تختبر قدرات صاروخية جديدة
- إعلانات غوغل المزيفة تخدع مستخدمي ويندوز وماك بتحذيرات أمنية وهمية
وتكشف هذه النتائج عن مخاطر توظيف الإعلانات الموجّهة في الهجمات الإلكترونية، إذ يمكن استغلال البنية التحتية للإعلانات للوصول إلى أهداف محددة بدلًا من الاعتماد على أساليب الاحتيال التقليدية التي تتطلب تفاعل الضحية.
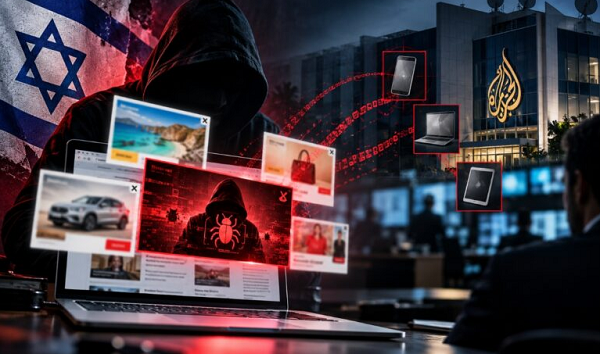
اختراق دون نقرات.. إعلانات رقمية تستهدف الأجهزة بصمت عبر شركة إسرائيلية
جوجل ومنصات إعلانية تتخذ إجراءات ضد الشركة
عقب نشر نتائج التحقيق، أزالت جوجل وشركة Beeswax التابعة لمجموعة Comcast شركة Discover-Tech من منصتيهما، كما علّقت منظمة IAB Europe إدراجها ضمن قائمة الموردين المعتمدين، وفقًا لتقرير لوكالة رويترز.
ودعا الباحثون شركات الإعلان الرقمي إلى تشديد عمليات فحص الإعلانات ومراقبة مصادرها، لمنع استغلال المنصات الإعلانية في نشر أدوات التجسس أو تنفيذ الهجمات الإلكترونية.
كيف تقلل مخاطر التتبع والاستهداف؟
أوصى الباحثون المستخدمين الأكثر عرضة للاستهداف باتخاذ إجراءات احترازية، من بينها استخدام أدوات حجب الإعلانات، وتعطيل تتبع الإعلانات، وإعادة ضبط معرّفات الإعلانات على الهواتف بصورة دورية.
لكن هذه الإجراءات لا تضمن منع جميع هجمات اختراق دون نقرات، ولذلك تظل تحديثات أنظمة التشغيل والمتصفحات، إلى جانب تعزيز الحماية الأمنية، من الخطوات المهمة لتقليل المخاطر.
رفعت 8 ولايات أمريكية دعاوى ضد OpenAI، متهمة الشركة بتعريض الأطفال والمراهقين لمخاطر عبر روبوت الذكاء الاصطناعي ChatGPT، وتضليل المستهلكين بشأن مستوى الأمان الذي توفره الخدمة. وتزعم الولايات أن الشركة أعطت الأولوية للأرباح على حساب إجراءات السلامة، في انتهاك محتمل لقوانين حماية المستهلك.
دعاوى ضد OpenAI تثير مخاوف بشأن سلامة الأطفال
تشمل الولايات التي رفعت الدعاوى آيوا وكانساس ونبراسكا وفرجينيا الغربية وأركنساس وأريزونا وأيداهو ومونتانا. وتقول الجهات المدعية إن OpenAI قدمت ChatGPT باعتباره أداة آمنة وملائمة للشباب، دون تحذير المستخدمين بصورة كافية من المخاطر المحتملة.
وتستند الدعاوى إلى شكاوى قدمتها عائلات مراهقين وبالغين، قالت إن استخدام ChatGPT أسهم في وفاة ذويهم. لكن هذه المزاعم لا تزال محل نظر قضائي، ولم تذكر التقارير صدور أحكام نهائية فيها.
اتهامات تتعلق بالصحة النفسية والخصوصية
تزعم الولايات أن استخدام ChatGPT قد يرتبط بمخاطر متعددة، تشمل تعزيز الأفكار الارتيابية والأوهام، وتقديم نصائح طبية خطرة، وتشجيع علاقات أو سلوكيات غير صحية.
كما تحذر الدعاوى من احتمال تأثير الاعتماد على روبوتات الذكاء الاصطناعي في مهارات التفكير النقدي لدى الشباب، وتتهم الشركة بجمع بيانات شخصية من القاصرين دون اتخاذ تدابير كافية لمنع المستخدمين الأصغر من السن المسموح بها من الوصول إلى الخدمة.
واستشهدت الولايات أيضًا بحوادث مرتبطة بمخاطر أنظمة الذكاء الاصطناعي، معتبرة أنها تستدعي ضمانات أكثر فاعلية لحماية المستخدمين.
- نظارات سامسونغ الذكية.. شاشة صغيرة قد تغير طريقة استخدامها
- أجهزة مايكروسوفت للذكاء الاصطناعي تصل بمعالجات إنفيديا وتشغيل محلي للنماذج
دعاوى ضد OpenAI تتهم ChatGPT بتهديد سلامة الأطفال في 8 ولايات أمريكية
OpenAI تتمسك بإجراءات الحماية
في المقابل، تؤكد OpenAI أنها أضافت إلى ChatGPT إجراءات حماية تراعي أعمار المستخدمين، وأنها تواصل تطوير أدوات السلامة بالتعاون مع الخبراء.
وتشمل الإجراءات التي أشارت إليها الشركة أدوات الرقابة الأبوية، والتذكير بأخذ فترات استراحة، ووسائل حماية مصممة لتناسب الفئات العمرية المختلفة.
كما قالت الشركة إنها مستعدة للتعاون مع الولايات الأمريكية لتطوير سياسات عملية تنظم قطاع الذكاء الاصطناعي بأكمله، بدلًا من التركيز على شركة واحدة فقط.
ما الذي تطلبه الولايات من المحاكم؟
تطالب الولايات بفرض غرامات مدنية على OpenAI، وإلزامها بالتوقف عن تقديم معلومات مضللة بشأن سلامة ChatGPT. وتسعى بعض الجهات المدعية أيضًا إلى إلزام الشركة بحذف البيانات الشخصية التي تزعم أنها جُمعت بصورة غير قانونية.
وقد تزيد هذه القضايا الضغوط القانونية والتنظيمية على شركات الذكاء الاصطناعي، خصوصًا فيما يتعلق بحماية القاصرين وخصوصية بياناتهم.
وتظل الاتهامات الواردة في الدعاوى ادعاءات تحتاج إلى إثبات أمام المحاكم، فيما تؤكد OpenAI استمرار جهودها لتطوير إجراءات الحماية.
اعتقلت السلطات الأمريكية مهندسًا سابقًا في شركة OpenAI، بعد اتهامه بزرع جهاز تسجيل سري في OpenAI داخل غرفة اجتماعات مخصصة للإدارة التنفيذية، حيث تُناقش معلومات حساسة تتعلق بالتقنيات والأعمال واستراتيجية الشركة.
جهاز تسجيل سري في OpenAI يكشف ثغرة أمنية داخلية
حددت وزارة العدل الأمريكية هوية المتهم باسم عبد الرحمن الفوزان، وهو مواطن سعودي يبلغ 35 عامًا. ووجهت إليه تهمة استخدام جهاز لاعتراض الاتصالات الشفهية أو محاولة استخدامه لهذا الغرض، وفقًا للبيان الرسمي.
وعثر فريق الأمن على الجهاز موصولًا بمنفذ USB في تلفاز داخل غرفة الاجتماعات. وكان الجهاز مغطى بورق المرحاض، كما احتوت بياناته على تشفير، بحسب ما ذكرته الوزارة.
كاميرات المراقبة ترصد تحركات المتهم
أظهرت تسجيلات كاميرات المراقبة وجود المتهم بالقرب من غرفة الاجتماعات في تواريخ متعددة قبل اكتشاف الجهاز، كما رصدته وهو ينظر خلف التلفاز الذي عُثر على جهاز التسجيل بداخله.
- مستقبل Vision Pro يواجه الغموض داخل آبل بعد تراجع الحماس تجاه النظارة
- مجموعة قرصنة صينية تستهدف أجهزة راوتر سيسكو لسرقة كلمات المرور وإخفاء آثارها
وعثر فريق الأمن أيضًا على حقيبة تركها المتهم في غرفة أخرى داخل مقر الشركة، واحتوت على محفظته وبطاقة هويته وجهاز تسجيل إضافي، وفقًا للادعاء الفيدرالي.
جهاز تسجيل سري في OpenAI.. اعتقال مهندس سابق بتهمة التجسس داخل الشركة
OpenAI تستعين بالذكاء الاصطناعي لفحص الجهاز
قالت الشركة إنها استعانت بنماذج الذكاء الاصطناعي التابعة لها لفهم طبيعة الجهاز وتحديد مصدره، وتوصلت إلى أن أحد الموظفين زرعه قبل اكتشافه بأيام.
وأضافت أنها فصلت الموظف وأحالت الواقعة إلى مكتب التحقيقات الفيدرالي (FBI) للتحقيق.
ما مصير التحقيق في الواقعة؟
ألقت السلطات القبض على الفوزان يوم الجمعة، وظل رهن الاحتجاز حتى مثوله الأول أمام محكمة اتحادية يوم الثلاثاء.
ولم توضح المعلومات المنشورة ما إذا كان الجهاز قد سجل بالفعل محادثات سرية، أو ما إذا كانت أي معلومات قد سُرّبت إلى جهة أخرى. كما لم تُكشف تفاصيل بشأن الجهة التي ربما استهدفتها عملية التسجيل.
وتسلط القضية الضوء على المخاطر الأمنية التي قد تواجه الشركات التقنية حتى داخل مقارها، خصوصًا عندما يتعلق الأمر باجتماعات تناقش معلومات تجارية وتقنية شديدة الحساسية.

اختصارات آيفون بالذكاء الاصطناعي.. كيف تنشئ مهام تلقائية باستخدام Apple Intelligence؟

حظر تيك توك لفيلم ماسك.. المنصة تمنع حسابًا إعلانيًا ينتقد إيلون ماسك

تحسين اقتراحات يوتيوب.. خطوات للتخلص من الفيديوهات غير المرغوبة

بدائل أدوبي المجانية.. مطور يستخدم الذكاء الاصطناعي لبناء 7 تطبيقات مفتوحة المصدر

استحواذ إنفيديا على ريفليكشن إيه آي.. مفاوضات لشراء الشركة أو زيادة الاستثمار

ساعة ذكية للسيارات من تطوير مصري تتوقع الأعطال قبل وقوعها

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 هواتف ذكية7 أيام ago
إزالة Apple Intelligence من ماك.. أداة توفر 12 غيغابايت من التخزين
-
أخبار تقنية7 أيام ago
المجاملة المفرطة في ChatGPT.. OpenAI تعيد ضبط روبوتها لتعزيز السلامة النفسية
-
أخبار تقنية6 أيام ago
هواتف Honor Win 2.. بطارية 12000 مللي أمبير ومعالجات رائدة في 21 أكتوبر
-
الذكاء الاصطناعي4 أيام ago
إطلاق Kling 4.0 رسميًا: فيديو 30 ثانية وتحكم بعشر صور مفتاحية
-
أخبار الشركات5 أيام ago
جهاز تسجيل سري في OpenAI.. اعتقال مهندس سابق بتهمة التجسس داخل الشركة
-
الذكاء الاصطناعي7 أيام ago
عندك فكرة مشروع ومفيش موقع؟ إنشاء موقع بالذكاء الاصطناعي يغيّر البداية
-
أخبار تقنية5 أيام ago
مكالمات واتساب دون حساب.. ميزة جديدة تتيح الانضمام عبر روابط الدعوة
-
أخبار الاختراقات4 أيام ago
دعاوى ضد OpenAI تتهم ChatGPT بتهديد سلامة الأطفال في 8 ولايات أمريكية