تطبيقات وبرامج
الإمارات تفرض قيودًا جديدة على استخدام الأطفال لمنصات التواصل الاجتماعي


في خطوة تهدف إلى تعزيز حماية الأطفال في البيئة الرقمية، أعلنت دولة الإمارات العربية المتحدة تطبيق ضوابط جديدة تمنع الأطفال دون سن 15 عامًا من إنشاء حسابات شخصية على منصات التواصل الاجتماعي أو استخدامها، ضمن إطار أوسع لتنظيم التفاعل الرقمي للفئات العمرية الصغيرة.
الإمارات تفرض قيودًا جديدة على استخدام الأطفال لمنصات التواصل الاجتماعي

الإمارات تفرض قيودًا جديدة على استخدام الأطفال لمنصات التواصل الاجتماعي
بموجب قرار صادر عن مجلس الوزراء الإماراتي، مُنحت شركات ومنصات التواصل الاجتماعي فترة انتقالية تمتد إلى 12 شهرًا لمراجعة الحسابات الموجودة حاليًا والتحقق من أعمار أصحابها.
ويتوجب على المنصات إزالة أو إيقاف الحسابات التي تعود لأطفال تقل أعمارهم عن 15 عامًا، مع الالتزام بالمتطلبات التنظيمية الجديدة خلال المهلة المحددة.
وأكد القرار أن عدم الامتثال قد يعرّض المنصات لإجراءات وعقوبات تنظيمية صارمة قد تصل إلى حظر خدماتها داخل الدولة.
15 عامًا الحد الأدنى لاستخدام المنصات
أوضحت الجهات الرسمية أن سن 15 عامًا أصبح الحد الأدنى المسموح به لإنشاء واستخدام الحسابات الشخصية على منصات التواصل الاجتماعي داخل الإمارات.
وبذلك يُمنع الأطفال الذين تقل أعمارهم عن هذا السن من امتلاك أو إدارة حسابات شخصية عبر تلك المنصات، في محاولة للحد من تعرضهم للمخاطر الرقمية المختلفة.
حماية الأطفال في صدارة الأولويات
أشارت الحكومة الإماراتية إلى أن القرار جاء استجابةً لمجموعة من التحديات المتزايدة المرتبطة باستخدام الأطفال للمنصات الرقمية.
وتشمل هذه التحديات التعرض للمحتوى غير الملائم، والتواصل مع جهات مجهولة، والإفراط في استخدام وسائل التواصل الاجتماعي، فضلًا عن المخاطر المتعلقة بجمع البيانات الشخصية للأطفال واستغلالها.
وترى الجهات المعنية أن هذه الإجراءات تمثل خطوة مهمة نحو توفير بيئة رقمية أكثر أمانًا للفئات العمرية الصغيرة.
الإمارات تنضم إلى موجة عالمية من التشريعات الرقمية
مع تطبيق هذا القرار، تصبح الإمارات أول دولة عربية تفرض قيودًا مباشرة على استخدام الأطفال لمنصات التواصل الاجتماعي، لتنضم إلى قائمة متزايدة من الدول التي اتخذت إجراءات مشابهة خلال السنوات الأخيرة.
وكانت أستراليا قد أقرت في وقت سابق حظرًا على استخدام الأطفال دون 16 عامًا لوسائل التواصل الاجتماعي، استنادًا إلى دراسات ومخاوف تتعلق بالصحة النفسية والتنمر الإلكتروني وانخفاض مستويات النشاط البدني بين المراهقين.
كما اتخذت دول أخرى، من بينها المملكة المتحدة وكندا وإندونيسيا وماليزيا وتركيا وعدد من الدول الأوروبية، خطوات مختلفة تهدف إلى تنظيم وصول القاصرين إلى المنصات الرقمية وتعزيز معايير الحماية الإلكترونية.
صلاحيات رقابية أوسع للجهات التنظيمية
ينص القرار الجديد على منح الجهات التنظيمية المختصة بقطاع الاتصالات والتقنيات الرقمية صلاحيات أوسع لمتابعة مدى التزام المنصات بالقواعد الجديدة.
ويسمح ذلك باتخاذ الإجراءات المناسبة بحق الشركات التي تتجاهل المتطلبات التنظيمية أو تتأخر في تنفيذها خلال الفترة المحددة.
ضوابط إضافية للمراهقين بين 15 و16 عامًا
رغم السماح للمراهقين الذين تتراوح أعمارهم بين 15 و16 عامًا باستخدام منصات التواصل الاجتماعي، فإن القرار يفرض مجموعة من التدابير الإضافية لضمان الاستخدام الآمن.
وتشمل هذه التدابير توفير أدوات للرقابة الأبوية، وخيارات للتحكم في نوعية المحتوى المناسب للفئة العمرية، وآليات لإدارة وقت الاستخدام، بالإضافة إلى فرض قيود على التفاعل مع الحسابات المجهولة أو غير المعروفة.
تصاعد الدعوات العالمية لحماية القاصرين رقميًا
يأتي القرار الإماراتي في وقت تتزايد فيه الدعوات عالميًا لإعادة النظر في العلاقة بين الأطفال والمنصات الرقمية، مع تنامي القلق بشأن التأثيرات النفسية والاجتماعية لاستخدام وسائل التواصل الاجتماعي في سن مبكرة.
ومع استمرار الحكومات والجهات التنظيمية في تطوير تشريعات جديدة، يبدو أن السنوات المقبلة ستشهد مزيدًا من القيود والإجراءات التي تستهدف تحقيق توازن أفضل بين الاستفادة من التكنولوجيا وحماية الأجيال الناشئة من مخاطرها المحتملة.







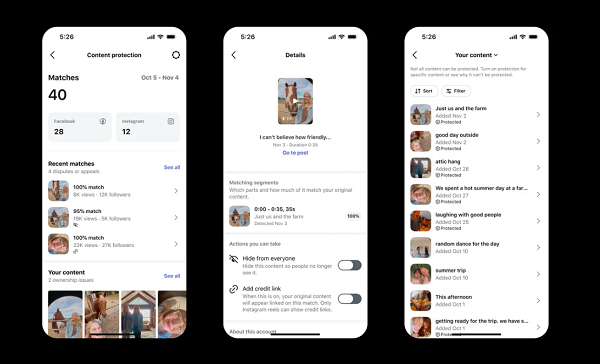
تطلق منصة إنستغرام ميزة Content Protection لحماية مقاطع الفيديو من إعادة النشر دون إذن أصحابها، وتمنح صناع المحتوى وسيلة تلقائية لاكتشاف النسخ المسروقة والتحكم في طريقة التعامل معها.
وتأتي الخطوة لمواجهة أساليب سرقة المحتوى التقليدية، إلى جانب الحسابات التي تستخدم شخصيات مولدة بالذكاء الاصطناعي لإعادة تقديم نصوص ونكات صناع المحتوى مع تغيير الوجوه والمشاهد الأصلية.
إنستغرام Content Protection ترصد مقاطع الفيديو المعاد نشرها
تراقب الميزة مقاطع الفيديو الجديدة تلقائياً بعد تفعيلها، وتبحث عن نسخ مطابقة بصرياً عبر إنستغرام وفيسبوك. كما يستطيع صناع المحتوى إضافة مقاطعهم القديمة يدوياً إلى نظام الحماية.
وعند اكتشاف نسخة مشابهة، ترسل المنصة إشعاراً إلى صاحب المحتوى، يتيح له مراجعة المقطع ومعرفة عدد مشاهداته واختيار الإجراء المناسب.
وتشمل الخيارات إخفاء المقطع، أو متابعة انتشاره، أو إضافة رابط ينسب العمل إلى صاحبه الأصلي، أو السماح ببقائه منشوراً دون تقديم مطالبة بحقوقه.
- وكيل ميتا الذكي للمكالمات.. ميزة جديدة لإجراء اتصالات نيابة عن المستخدمين مقابل اشتراك مدفوع
- روبوتات رينغ الأمنية من أمازون.. كاميرا طائرة وروبوت للحراسة الذكية
كما يمكن إضافة حسابات إلى قائمة السماح، حتى لا يعتبر النظام إعادة استخدامها للمحتوى انتهاكاً، مثل الحسابات التابعة لصانع المحتوى أو الشركاء الذين حصلوا على إذن مسبق.
وتطرح إنستغرام الميزة تدريجياً أمام صناع المحتوى المؤهلين، مع إرسال إشعارات للمستفيدين داخل قسم النشاط، وإتاحة تقديم طلب للحصول عليها لمن لا تتوافر لديهم حالياً.
إنستغرام Content Protection.. أداة جديدة لمواجهة سرقة مقاطع الفيديو
إنستغرام تطور أدوات لاكتشاف المحتوى المسروق بالذكاء الاصطناعي
لا تقتصر خطة إنستغرام على اكتشاف النسخ المرئية من مقاطع الفيديو، بل تستعد لاختبار تقنية ترصد أيضاً المحتوى الذي يعيد استخدام الكلمات والنصوص الأصلية، حتى بعد استبدال صاحب الفيديو بشخصية افتراضية مولدة بالذكاء الاصطناعي.
وتستهدف هذه التقنية الحسابات التي تنقل نكات الكوميديين أو نصوص صناع المحتوى، مع تغيير الوجوه والمشاهد والإبقاء على المادة المنطوقة دون تغييرات جوهرية.
ومن المقرر بدء الاختبارات مع مجموعة محدودة من صناع المحتوى، قبل توسيع نطاقها لتشمل المستخدمين المشتركين في Content Protection على إنستغرام وفيسبوك.
وتدرس المنصة كذلك الحد من انتشار الحسابات التي تعتمد بصورة متكررة على تقليد أعمال الآخرين باستخدام الذكاء الاصطناعي، من خلال تقليل وصول محتواها إلى المستخدمين.
تحديات تواجه نظام حماية المحتوى
أقر آدم موسيري، رئيس إنستغرام، بأن النظام لن يكتشف جميع حالات سرقة المحتوى فور إطلاقه، مؤكداً أن الشركة ستواصل تطوير قدراته.
وتتمثل أبرز التحديات في التمييز بين السرقة وإعادة الاستخدام المصرح بها، مثل ميزة Remix أو التعاون بين صناع المحتوى. فقد يؤدي الاعتماد على التشابه وحده إلى اعتبار بعض المقاطع المشروعة انتهاكات.
ورغم هذه التحديات، تمثل Content Protection خطوة مهمة لحماية حقوق صناع المحتوى، خصوصاً مع تطور أدوات الذكاء الاصطناعي التي تسهّل تقليد الوجوه والأصوات وأساليب التقديم.
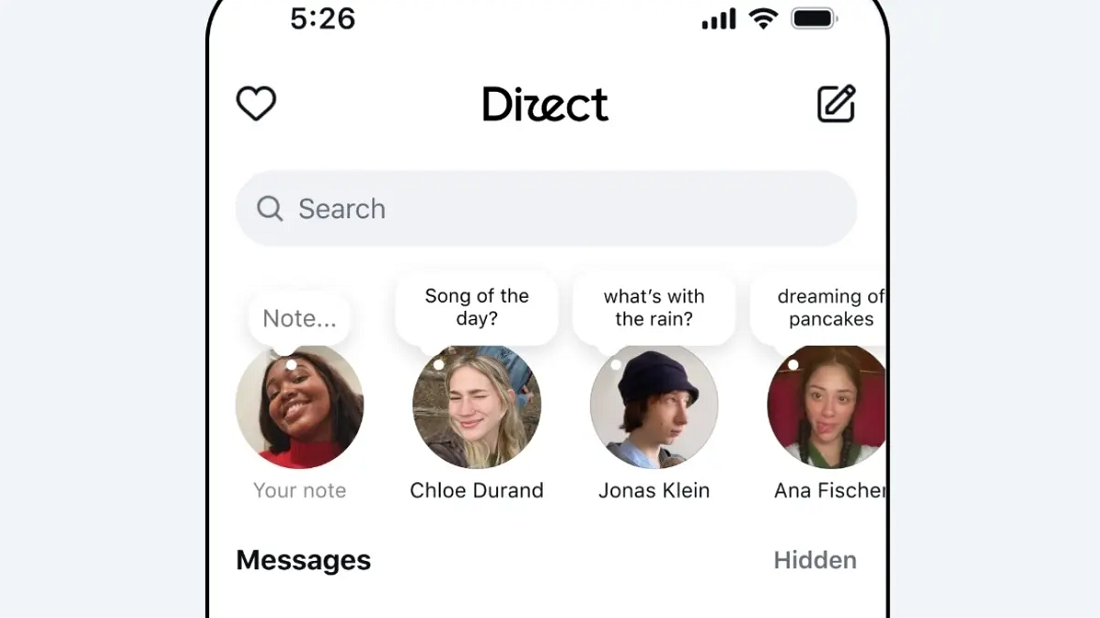
تختبر شركة ميتا تطبيقاً مستقلاً للمراسلة يحمل اسم تطبيق Direct من ميتا، بهدف إتاحة صندوق الوارد الخاص بإنستغرام خارج التطبيق الرئيسي، مع السماح للمستخدمين بإنشاء حسابات مستقلة دون الحاجة إلى امتلاك حساب على إنستغرام.
ويقتصر الاختبار حالياً على تايلاند وتركيا، في خطوة قد توسع خيارات المراسلة لدى الشركة وتفتح المجال أمام منافسة خدمات مثل واتساب.
تطبيق Direct من ميتا ينقل رسائل إنستغرام إلى منصة مستقلة
يقدم التطبيق الجديد تجربة تشبه إلى حد كبير صندوق الرسائل المباشرة في إنستغرام، مع إمكانية نقل المحادثات الحالية عند تسجيل الدخول باستخدام بيانات الحساب الأصلي.
كما يحتفظ ببعض خصائص التخصيص الموجودة في إنستغرام، ومنها تعيين خلفية مختلفة لكل محادثة، إلى جانب ميزة تحديثات الحالة Notes.
ولا يشترط Direct امتلاك حساب على إنستغرام؛ إذ يمكن للمستخدم التسجيل باستخدام عنوان البريد الإلكتروني أو رقم الهاتف، ثم استخدام التطبيق للتواصل مع أصدقائه.
لكن إنشاء حساب مستقل يفرض بعض الخطوات الإضافية، إذ يحتاج المستخدم إلى إضافة جهات الاتصال يدوياً باستخدام أسماء حساباتهم على إنستغرام أو عبر رموز QR، حتى يتمكن من بدء المحادثات.
أدوات أمان ورقابة أبوية داخل Direct
تعمل ميتا على نقل بعض إجراءات الأمان من إنستغرام إلى التطبيق الجديد، إذ لن يتمكن المستخدمون من بدء محادثات مع حسابات لا تربطهم بها صلة سابقة عبر جهات الاتصال.
كما تتيح أدوات الرقابة الأبوية للآباء متابعة الأشخاص الذين يتواصل معهم أبناؤهم المراهقون، ومعرفة الوقت الذي يقضونه داخل التطبيق، بشرط تفعيل ميزات الإشراف العائلي التي توفرها الشركة.
- اختبار متانة iPhone Duo يكشف تآكل المفصلة بعد 451 ألف عملية طي
- Gemini على Apple CarPlay: محادثات صوتية ومتابعة البريد أثناء التنقل
وتقول ميتا إنها ستستخدم تقنيات لاكتشاف التفاعلات التي قد لا تكون مناسبة للشباب والتعامل معها، لكنها لم تكشف حتى الآن عن تفاصيل هذه التقنيات أو آلية تطبيقها.

تطبيق Direct من ميتا.. إنستغرام يختبر خدمة مراسلة مستقلة في دولتين
هل ينافس تطبيق Direct واتساب؟
يعكس إطلاق تطبيق Direct من ميتا اهتمام الشركة بتوسيع خدمات المراسلة، خاصة أن آدم موسيري، رئيس إنستغرام، سبق أن أشار إلى أن الرسائل من أكثر الميزات استخداماً على المنصة.
ومع ذلك، سبق لموسيري أن أبدى تحفظاً على فكرة إنشاء صندوق وارد مستقل داخل تطبيق Threads، معتبراً أن توزيع التواصل مع الأشخاص أنفسهم بين تطبيقات متعددة قد يكرر التجربة ويؤدي إلى ارتباك الإشعارات.
وقد يثير التطبيق الجديد منافسة غير مباشرة مع واتساب، خصوصاً إذا نجح في جذب مستخدمين لا يمتلكون حسابات على إنستغرام، لكن من غير المؤكد أن يحل محل واتساب لدى المستخدمين الذين يعتمدون عليه بالفعل.
وتصف ميتا الإطلاق الحالي بأنه اختبار محدود في تايلاند وتركيا، ولم تعلن عن موعد لتوفيره في أسواق أخرى. وقد تدرس الشركة توسيع نطاق الإتاحة إذا حقق التطبيق نتائج جيدة خلال فترة التجربة.
كشفت شركة أوبر عن تعرض بيانات شخصية وآلاف من رخص القيادة الخاصة بسائقيها للسرقة، بعد اختراق بيانات أوبر عبر أحد مزودي خدماتها التقنية في أكتوبر الماضي، إذ استغل القراصنة بيانات دخول مسروقة للوصول إلى معلومات الشركة المخزنة لدى المزود الخارجي.
وأوضحت أوبر، في إخطارات رسمية قدمتها إلى عدد من المدعين العامين في الولايات المتحدة، أنها تلقت بلاغًا في 9 أكتوبر من أحد مزودي خدماتها بشأن اختراق أنظمته وسرقة بيانات اعتماد داخلية، استخدمها المهاجمون لاحقًا للوصول إلى بيانات تابعة لأوبر.
وذكرت منصة TechCrunch أن مزود الخدمة هو شركة Fireworks AI، التي تتيح للمطورين استخدام نماذج الذكاء الاصطناعي مفتوحة المصدر.
- تحديث ويندوز 11 يضيف واجهة بحث جديدة ويحسن التعرف على الوجه
- رقائق الذكاء الاصطناعي تشعل المنافسة بين غوغل وأمازون وإنفيديا
وكانت Fireworks قد أعلنت تعرضها لاختراق أمني الشهر الماضي، أدى إلى سرقة بيانات تخص بعض عملائها، شملت معلومات الفوترة ومجموعات بيانات خاصة بتطوير نماذج الذكاء الاصطناعي. كما أكدت شركة Notion تعرض بياناتها للسرقة خلال الهجوم نفسه.
وقال متحدث باسم أوبر إن الحادث أثر على أحد مزودي الخدمات الخارجيين، الذي كان يستطيع الوصول إلى بعض بيانات الشركة، بينما أحالت Fireworks الاستفسارات المتعلقة بالتفاصيل إلى التحقيق في الحادث.
ولم تعلن أوبر حتى الآن العدد الإجمالي للسائقين المتضررين، كما لم تحدد حجم البيانات المسروقة على مستوى جميع الولايات.
تفاصيل اختراق بيانات أوبر وأعداد رخص القيادة المسروقة
تكشف الإخطارات الرسمية التي راجعتها TechCrunch عن سرقة بيانات رخص القيادة لآلاف الأشخاص في عدة ولايات أميركية، من بينها:
- ماساتشوستس: 2567 شخصًا.
- ساوث كارولينا: 3430 شخصًا.
- رود آيلاند: 1873 شخصًا.
كما أبلغت أوبر سلطات ولاية إلينوي بتعرض بيانات رخص قيادة بعض السكان للسرقة، دون تحديد العدد النهائي للمتضررين، إذ لا تزال الشركة تحصر الحالات.
وأخطرت الشركة أيضًا السائقين في كاليفورنيا، لكنها لم تكشف عن عدد المتأثرين هناك، ما يعني أن إجمالي الضحايا قد يرتفع مع استمرار الإخطارات في الولايات الأخرى.
اختراق بيانات أوبر يكشف معلومات آلاف السائقين.. سرقة رخص قيادة وبيانات شخصية
قراصنة يستهدفون بيانات الوصول إلى نماذج الذكاء الاصطناعي
أرجعت Fireworks الهجوم إلى مجموعة من مجرمي الإنترنت الذين يسعون لتحقيق مكاسب مالية، ويستهدفون بيع الرموز السرية المسروقة التي تتيح الوصول إلى نماذج الذكاء الاصطناعي اللغوية الكبيرة.
ولم تعلن أي مجموعة معروفة حتى الآن مسؤوليتها عن سرقة البيانات.
ويكشف الحادث عن مخاطر اعتماد الشركات على مزودي الخدمات الخارجيين، خصوصًا عندما يمتلك هؤلاء المزودون صلاحية الوصول إلى بيانات حساسة تخص عملاء شركات كبرى.
ثاني حادث أمني معروف لأوبر خلال العام
يمثل هذا الحادث ثاني اختراق معروف تتعرض له أوبر خلال العام الحالي، بعد واقعة سابقة طالت وحدة Uber Freight المتخصصة في نقل البضائع بالشاحنات.
وفي الحادث السابق، أعلنت مجموعة إجرامية متخصصة في الابتزاز الإلكتروني مسؤوليتها عن سرقة بيانات من أنظمة الوحدة، ما يضيف واقعة جديدة إلى سجل الحوادث الأمنية المرتبطة بالشركة.

إنستغرام Content Protection.. أداة جديدة لمواجهة سرقة مقاطع الفيديو

الروبوتات الصناعية في مصر.. 3 شباب يؤسسون صناعة محلية بمكون يصل إلى 80%

تطبيق Direct من ميتا.. إنستغرام يختبر خدمة مراسلة مستقلة في دولتين

Seedance 2.5 مجانًا وبدون حدود

Muse Ember: ميتا تطلق نموذجًا لتقليل تكلفة البرمجة والوكلاء الذكيين

تحديث HyperOS 4.. جدول وصول أندرويد 17 إلى هواتف شاومي وريدمي وبوكو

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 الذكاء الاصطناعي5 أيام ago
Seedance 2.5 مجانًا وبدون حدود
-
الذكاء الاصطناعي6 أيام ago
Anthropic تتيح استضافة Claude Managed Agents داخل بنية الشركات
-
أخبار السوشيال ميديا5 أيام ago
ميزة قص مقاطع الفيديو على إكس تتيح مشاركة اللحظات المفضلة دون تنزيلها
-
أخبار تقنية6 أيام ago
Otter AI تطور ميزة تفريغ الاجتماعات بأكثر من 30 لغة
-
أخبار تقنية6 أيام ago
هيمنة شات جي بي تي تتجدد مع تجاوز زياراته 61 مليار زيارة شهرياً
-
أجهزة محمولة5 أيام ago
سماعات Xiaomi Clip من شاومي.. تصميم المشبك وبطارية تصل إلى 38 ساعة
-
الذكاء الاصطناعي6 أيام ago
Gemini على Apple CarPlay: محادثات صوتية ومتابعة البريد أثناء التنقل
-
الذكاء الاصطناعي6 أيام ago
Claude Meetings يحوّل اجتماعات Google Meet إلى مستندات وخطط عمل مباشرة