أخبار الاختراقات
اختراق شركة GMO اليابانية.. تسريب بيانات العملاء واحتمال تضرر 27 ألف خادم

تجري شركة GMO Internet اليابانية تحقيقًا في اختراق شركة GMO اليابانية، بعد الاشتباه في وصول غير مصرح به إلى خدمة Onamae Desktop Cloud، التي توفر أجهزة كمبيوتر افتراضية يستخدمها متعاملون في الأسواق المالية. وتشير التقديرات الأولية إلى احتمال تأثر 27 ألف خادم بالحادث.
اختراق شركة GMO اليابانية يثير مخاوف بشأن بيانات العملاء
أعلنت الشركة أنها رصدت معلومات يُزعم ارتباطها بعملائها وأعمالها التجارية منشورة على الإنترنت، لكنها أكدت أن البيانات لا تزال قيد التحقق، وأن حجم التسريب لم يتضح بعد.
ونصحت GMO عملاءها بإعادة تعيين كلمات المرور، بعدما تلقت بلاغات عن عمليات غير مصرح بها على حسابات تداول. كما أوقفت خدمة Onamae Desktop Cloud في 21 أكتوبر، عقب اكتشاف الوصول غير المصرح به إلى أنظمتها.
وبحسب التقارير، تلقّت الشركة رسالة من المهاجمين تطالب بدفع نحو 8 مليارات ين ياباني، أي ما يقارب 50 مليون دولار.
شبهة استخدام أداة اختراق مدعومة بالذكاء الاصطناعي
جاء الحادث بعد نحو أسبوع من إعلان وحدة الأمن السيبراني التابعة للشركة رصد مؤشرات على استخدام أداة صينية لاختبار الاختراق مدعومة بالذكاء الاصطناعي، تُعرف باسم Artex، في هجمات استهدفت شركات يابانية.
وارتبط اسم الأداة أيضًا بهجمات على مؤسسات مالية في كوريا الجنوبية خلال سبتمبر، وفقًا لتقرير سابق لشركة CrowdStrike. ومع ذلك، لم تؤكد GMO وجود صلة بين الأداة واختراق خدمة Onamae.
- تثبيت التطبيقات الخارجية في أندرويد يدخل مرحلة جديدة قبل القيود العالمية
- جهاز Meadow.. هاتف صغير بلا مواقع تواصل يمنحك المكالمات والخرائط والموسيقى
وأشارت تقارير إلى أن بعض الهجمات استغلت ضعف إجراءات الحماية، مثل عدم تفعيل المصادقة متعددة العوامل، التي تضيف طبقة أمان إضافية إلى حسابات المستخدمين.
اختراق شركة GMO اليابانية.. تسريب بيانات العملاء واحتمال تضرر 27 ألف خادم
اليابان تشدد التحذيرات من الهجمات الإلكترونية
حذرت وكالة الخدمات المالية اليابانية المؤسسات المالية من تصاعد مخاطر الأمن السيبراني، ودعتها إلى تعزيز إدارة الثغرات، وتطبيق مستويات متعددة من الحماية، والاستعداد للاستجابة للحوادث.
كما شجعت المؤسسات على استخدام أدوات الذكاء الاصطناعي والتقنيات الأمنية لتحسين اكتشاف الهجمات والتصدي لها.
ولا تزال شركة GMO تحقق في اختراق شركة GMO اليابانية لتحديد طبيعة البيانات التي ربما سُرّبت، وعدد الأنظمة والحسابات المتضررة، وسط غموض بشأن النطاق النهائي للحادث.






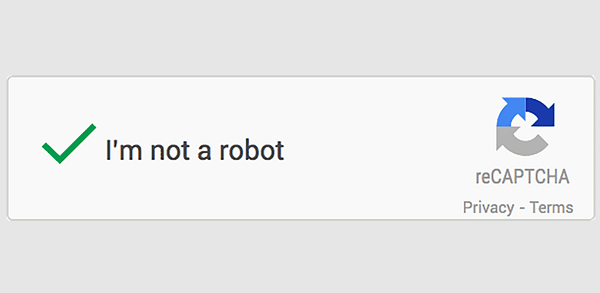
قد يتحول اختبار CAPTCHA المزيف الذي يظهر برسالة «I’m Not a Robot» إلى وسيلة لاختراق أجهزة المستخدمين وسرقة بياناتهم، إذ يستغل المهاجمون ثقة الأشخاص في اختبارات التحقق المعتادة لدفعهم إلى تنفيذ أوامر برمجية ضارة على أجهزتهم.
وعلى عكس الاختبارات الحقيقية التي تطلب تحديد صور أو إدخال رموز، قد تطلب الصفحات المزيفة الضغط على اختصارات لوحة المفاتيح، وفتح أدوات النظام، ولصق نص مجهول ثم تنفيذه. وحذرت لجنة التجارة الفيدرالية الأميركية من هذه الحيلة، وفقًا لتقرير نشره موقع Softech Alert.
اختبار CAPTCHA المزيف يعتمد على الهندسة الاجتماعية
تعتمد الخدعة على تقليد شكل اختبارات التحقق المعروفة، حتى يعتقد المستخدم أنه ينفذ إجراءً أمنيًا طبيعيًا. لكن الصفحة تحاول في الحقيقة إقناعه بتشغيل تعليمات ضارة بنفسه، وهو أسلوب يُعرف بالهندسة الاجتماعية.
وتظهر إحدى أبرز علامات الخداع عندما تطلب الصفحة الضغط على Windows + R لفتح نافذة التشغيل في ويندوز، ثم لصق أمر مجهول والضغط على Enter. وقد يؤدي تنفيذ هذه التعليمات إلى تشغيل برمجيات خبيثة على الجهاز.
ما البيانات التي يمكن أن تتعرض للسرقة؟
تختلف الأضرار حسب نوع البرمجية المستخدمة، لكنها قد تشمل سرقة كلمات المرور المحفوظة في المتصفح، وبيانات تسجيل الدخول، وملفات تعريف الارتباط، ومعلومات المصادقة، ومحافظ العملات المشفرة، والملفات الشخصية.
وقد يمتد الخطر إلى حسابات البريد الإلكتروني والخدمات المصرفية والتخزين السحابي وأنظمة العمل، خصوصًا إذا كان الجهاز المخترق يُستخدم للوصول إلى هذه الخدمات.
- مونشوت تحد من قدرات الاختراق في نموذج كيمي للذكاء الاصطناعي دون إضعاف البرمجة
- جهاز سوني ووكمان الجديد بسعر 1330 دولارًا.. منافس فاخر لعشاق الموسيقى
اختبار CAPTCHA المزيف يستغل المستخدمين لسرقة كلمات المرور والبيانات
5 علامات تكشف اختبار التحقق المزيف
- فتح أدوات النظام: اختبار التحقق الحقيقي لا يحتاج إلى تشغيل نافذة Windows Run أو PowerShell أو موجه الأوامر.
- لصق أوامر مجهولة: لا تنفذ نصوصًا برمجية تنسخها صفحة ويب إلى أدوات النظام.
- طلب الضغط على Enter: قد يحوّل هذه الخطوة النص المنسوخ إلى أمر يتم تنفيذه بالفعل.
- استخدام عبارات مطمئنة: وصف الإجراء بأنه فحص أمني أو تحقق من المتصفح لا يجعله آمنًا.
- طلب تنزيل برامج أو إضافات: لا توافق على تثبيت أدوات أو منح صلاحيات غير معتادة لإكمال اختبار CAPTCHA.
ماذا تفعل إذا نفذت التعليمات بالفعل؟
إذا شاهدت الصفحة دون تنفيذ أي تعليمات، أغلقها ولا تعد إليها؛ فمجرد زيارتها لا يعني بالضرورة إصابة جهازك.
أما إذا لصقت أمرًا مجهولًا ونفذته، فافصل الجهاز عن الإنترنت مؤقتًا، وافحصه باستخدام برنامج حماية موثوق، وحدّث نظام التشغيل. واستخدم جهازًا آخر موثوقًا لتغيير كلمات مرور حساباتك المهمة، بدءًا بالبريد الإلكتروني والحسابات المصرفية، مع تفعيل المصادقة متعددة العوامل ومراجعة الجلسات النشطة.
القاعدة الأساسية: اختبارات CAPTCHA الحقيقية لا تطلب منك فتح أدوات النظام أو لصق أوامر برمجية وتنفيذها. وأي صفحة تطلب ذلك تستحق التوقف عنها فورًا.
أعلنت منصة بينانس نجاحها في تعويض أموال اختراق بينانس بنسبة 90% من إجمالي الأصول المسروقة، التي بلغت قيمتها 6.3 مليار دولار، مؤكدة تخصيص نحو 6.34 مليار دولار من أموالها الداخلية لتغطية الخسائر.
وأوضحت المنصة، في بيان نقلته وكالة رويترز يوم السبت، أن النسبة المتبقية البالغة 10% تشمل عملات رقمية أقل سيولة، ما يتطلب وقتًا إضافيًا لتوفير الكميات اللازمة منها.
تعويض أموال اختراق بينانس باستخدام احتياطيات الشركة
اعتمدت المنصة على أموالها الداخلية لتغطية الخسائر، بما في ذلك جزء من صندوق الأصول الآمنة للمستخدمين (SAFU)، وهو احتياطي مخصص لحماية العملاء عند وقوع اختراقات أمنية، وتبلغ قيمته الإجمالية مليار دولار.
ووصف الرئيس التنفيذي المشارك ريتشارد تينغ الهجوم بأنه معقد، موضحًا أنه استهدف حاسوبًا محمولًا مخترقًا واستخدم برمجيات خبيثة مصممة لمحو آثار النشاط، الأمر الذي صعّب عملية تتبع الاختراق والتحقيق فيه.
- ترامب يعلن تشكيل قوة الذكاء الفائق لقيادة سباق الذكاء الاصطناعي
- هاتف Oppo F35 Pro 5G يصل ببطارية 8000 مللي أمبير وشاشة 144 هرتز
بينانس تعلن تعويض أموال اختراق بينانس بنسبة 90%
بينانس تحدّث بيانات إثبات الاحتياطيات
أجرت المنصة لقطة جديدة للأصول الموجودة لديها عند منتصف ليل 31 أكتوبر بتوقيت غرينتش، ضمن إجراءات تحديث تقرير إثبات الاحتياطيات.
وسيتمكن أصحاب العملات الرقمية العشر المدرجة، وهي BTC وETH وUSDT وBNB وSOL وUSDC وXRP وUSD1 وRLUSD وZEC، من مراجعة التقرير والتحقق من احتفاظ المنصة باحتياطيات تغطي أرصدتهم بنسبة لا تقل عن 100%، عند نشر التقرير كاملًا.
وأكدت بينانس استمرارها وفق الجدول الزمني المعلن سابقًا لاستئناف خدمات السحب يوم الأحد 1 نوفمبر.
شهدت سرقة بينانس تطورًا خطيرًا بعدما تمكن قراصنة إلكترونيون من الاستيلاء على أصول رقمية تُقدر بنحو 6.3 مليار دولار، في عملية استغرقت معظم مراحلها نحو 20 دقيقة، واستهدفت أنظمة اعتماد المعاملات داخل أكبر منصة لتداول العملات المشفرة عالميًا.
وتُعد هذه العملية، وفقًا للتقديرات الواردة في التقارير، واحدة من أكبر عمليات الاستيلاء على الأصول الرقمية، وسط تحقيقات لم تحسم بعد هوية الجهة المسؤولة عنها.
سرقة بينانس.. كيف نُفذت عملية الاختراق؟
أظهرت تحليلات سجلات البلوكشين أن الأموال خرجت من محافظ تستخدمها بينانس لمعالجة المعاملات، فيما أوضحت المنصة أنها اعتقدت في البداية أن الاختراق بدأ من حاسوب محمول، قبل أن تكشف التحقيقات عن نقاط اختراق إضافية.
وبحسب شركة TRM Labs المتخصصة في تحليل بيانات البلوكشين، استهدف المهاجمون البنية التحتية المسؤولة عن توقيع المعاملات واعتمادها، ما منحهم القدرة على إصدار أوامر بتحويل الأصول من المحافظ المستهدفة.
وبدأت التحويلات بعد الساعة 20:00 بتوقيت غرينتش يوم الخميس، واستُكملت معظم عمليات السحب خلال نحو 20 دقيقة.
وأكد الرئيس التنفيذي المشارك لبينانس، ريتشارد تينغ، أن الشركة ستغطي الخسائر من خلال صندوق أصول المستخدمين الآمن، الذي يحتفظ باحتياطي من البيتكوين بقيمة مليار دولار، إلى جانب موارد الشركة المالية.
كيف جرى التعامل مع الأموال المسروقة؟
بعد خروج الأصول من المحافظ، حاول المهاجمون نقلها إلى جهات يصعب على بينانس الوصول إليها. لكن بعض العملات المستقرة تتيح لمصدريها تجميد الأرصدة عن بُعد، وهو ما ساعد على تجميد نحو نصف الأموال المسروقة.
وشملت الجهات التي جمدت أصولًا مرتبطة بالعملية شركات Tether وCircle وRipple، إلى جانب مشروع World Liberty Financial المرتبط بعائلة ترامب.
- التجارب السريرية بالذكاء الاصطناعي.. أسترازينيكا تتعاون مع أوراكل لتطوير الأبحاث الطبية
- أزمة الرامات اوشكت علي الانتهاء.. فائض شرائح الذاكرة قد يخفض أسعار الأجهزة بحلول 2029
ومع ذلك، لا يعني تجميد العملات المستقرة إعادتها تلقائيًا إلى بينانس؛ بل يحد من قدرة المهاجمين على تحويلها إلى أموال قابلة للاستخدام.
وفي المقابل، لا تتمتع عملتا بيتكوين وإيثر بجهة إصدار مركزية تستطيع تجميد وحداتهما. وأشارت TRM Labs إلى أن جزءًا من الأصول استُخدم ضمانًا لاقتراض إيثر، وأن نحو 2.4 مليار دولار من البيتكوين والإيثر أصبح خارج نطاق الاسترداد وفق تقديراتها.
سرقة بينانس بقيمة 6.3 مليار دولار.. كيف استولى القراصنة على الأموال خلال 20 دقيقة؟
من المسؤول عن سرقة بينانس؟
رصدت شركات تحليل البلوكشين تشابهًا بين أسلوب الهجوم وعمليات سابقة نُسبت إلى مجموعات قرصنة كورية شمالية.
وقالت TRM Labs إن الاختراق يحمل خصائص مشتركة مع الهجوم الذي استهدف منصة Bybit، ونسبه مكتب التحقيقات الفيدرالي الأميركي إلى قراصنة من كوريا الشمالية، معربة عن ثقتها بأن المجموعة نفسها تقف وراء الهجوم على بينانس.
لكن ريتشارد تينغ أوضح أن تحقيقات المنصة لم تحدد هوية المهاجمين حتى الآن، كما تنفي كوريا الشمالية باستمرار تورطها في الهجمات الإلكترونية وسرقة العملات المشفرة.
هل يمكن استعادة الأموال؟
يحاول المهاجمون عادةً إخفاء مسار الأصول عبر خلطها بعملات أخرى أو استخدام منصات تداول ووسطاء أقل شهرة. لكن مرور الوقت يجعل نقل الأموال أكثر صعوبة، خصوصًا بعدما تتعرف شركات التحليل والمنصات المالية على المحافظ المرتبطة بالاختراق.
وأوضح خبراء أن الساعات الأولى بعد السرقة تمثل فرصة أكبر لتحريك الأموال، بينما تصبح الأصول لاحقًا أكثر عرضة للتجميد أو التتبع، وقد تظل عالقة لسنوات دون إمكانية استخدامها بسهولة.
تداعيات الاختراق على سوق العملات المشفرة
تأتي العملية ضمن سلسلة من الهجمات الكبيرة التي استهدفت قطاع الأصول الرقمية. ووفقًا لشركة TRM Labs، سرق القراصنة نحو 2.9 مليار دولار خلال العام الماضي عبر قرابة 150 حادثة منفصلة.
كما أثار الهجوم مخاوف المستثمرين بشأن أمن منصات التداول، وتزامن مع تراجع أسعار العملات المشفرة وانخفاض القيمة السوقية الإجمالية للعملات المستقرة، في مؤشر على اتجاه بعض المستثمرين إلى سحب أموالهم من السوق.

انتشار أندرويد 17 لا يتجاوز 1% من الهواتف رغم إطلاقه قبل أشهر

اختبار CAPTCHA المزيف يستغل المستخدمين لسرقة كلمات المرور والبيانات

بينانس تعلن تعويض أموال اختراق بينانس بنسبة 90%

Okara تطلق CMO v4.. وكلاء ذكاء اصطناعي لإدارة المحتوى وحملات لينكدإن

أستراليا تقاضي فيسبوك وتيك توك بسبب حظر مواقع التواصل على القُصّر

نموذج Dessa الصوتي من بلوك يحاكي المشاعر البشرية ويعمل دون إنترنت

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 أخبار تقنية6 أيام ago
نموذج Dessa الصوتي من بلوك يحاكي المشاعر البشرية ويعمل دون إنترنت
-
أخبار تقنية6 أيام ago
مسجل Soulog Sense بالذكاء الاصطناعي ينظم المحادثات ويحولها إلى أفكار عملية
-
أخبار تقنية6 أيام ago
هاتف HMD 2660 Flip Senior Edition يقدم مساعدًا ذكيًا لكبار السن
-
أخبار تقنية6 أيام ago
تعويضات أنثروبيك تصل إلى 41 مليون دولار بسبب أغاني إلفيس بريسلي
-
أخبار تقنية7 أيام ago
بطارية Galaxy S27 Ultra بسعة 5800 مللي أمبير.. تسريبات تكشف التفاصيل الأولى
-
أخبار تقنية7 أيام ago
الحماية المعززة في رسائل غوغل.. ميزة جديدة لمكافحة الاحتيال بالذكاء الاصطناعي
-
أخبار تقنية4 أيام ago
IFTTT.ai تطلق وكيل ذكاء اصطناعي لمراقبة الويب وتنفيذ المهام
-
أخبار الألعاب7 أيام ago
مضاعفة باقة الإنترنت الأرضي في مصر إلى 100 غيغابايت دون زيادة السعر