أخبار تقنية
وكيل ميوز.. كيف تبدأ استخدام مساعد الذكاء الاصطناعي من ميتا؟

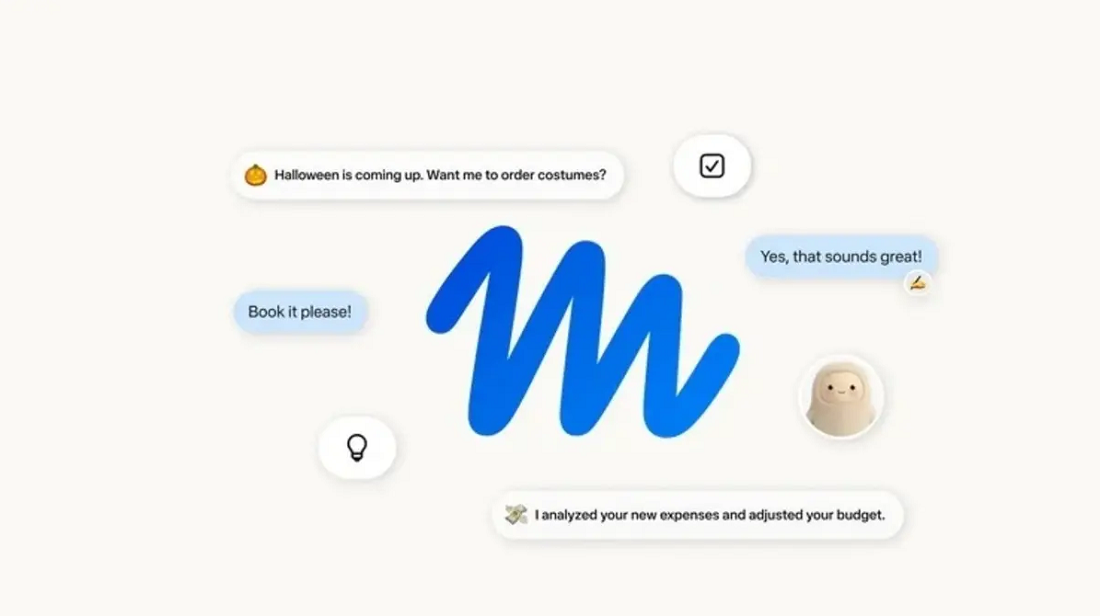
أطلقت ميتا وكيل ميوز للمستخدمين، ليقدم طريقة جديدة لتنفيذ المهام اليومية بالاعتماد على الذكاء الاصطناعي. ويستطيع وكيل ميوز تصفح الإنترنت، والتسوق، وملء النماذج، والتخطيط للرحلات، وإرسال رسائل البريد الإلكتروني، وجدولة المواعيد، إلى جانب تنفيذ مهام متعددة الخطوات.
كما يستطيع الوكيل الاتصال بخدمات خارجية مثل غوغل وسبوتيفاي، وتنفيذ بعض المهام المعقدة، بل ويمكنه إنشاء أدوات أو برامج صغيرة تساعده على إنجاز المطلوب.
وكيل ميوز يبدأ بخطوات بسيطة دون خبرة تقنية
حرصت ميتا على تصميم وكيل ميوز بطريقة سهلة، بحيث يستطيع المستخدم التعامل معه دون امتلاك خبرة في البرمجة أو تقنيات الذكاء الاصطناعي.
ويعمل ميوز عبر تطبيقات مستقلة على أجهزة آيفون وأندرويد، إلى جانب موقع إلكتروني خاص به، ولا يشترط وجود حساب على فيسبوك أو إنستغرام، لكنه يحتاج إلى حساب لدى ميتا.
وعند تسجيل الدخول، يمكن للمستخدم تخصيص اسم الوكيل وصورته الرمزية، وهي خيارات تضيف طابعًا شخصيًا إلى التجربة دون أن تغير قدراته.
راجع إعدادات الخصوصية أولًا
قبل منح وكيل ميوز صلاحيات إضافية، من الأفضل مراجعة إعدادات الخصوصية بعناية، خصوصًا الخيار الذي يسمح لميتا باستخدام التفاعلات مع الوكيل في تحسين نماذج الذكاء الاصطناعي.
ويمكن للمستخدم الوصول إلى إعدادات البيانات ثم تعطيل خيار المساعدة في تحسين نماذج الذكاء الاصطناعي إذا كان لا يريد استخدام تفاعلاته لهذا الغرض.
وتزداد أهمية هذه الخطوة كلما ارتفع عدد الخدمات والبيانات التي يصل إليها وكيل ميوز.
- وأخيرًا.. ChatGPT Plus بسعر مخفض: إليك طريقة الاشتراك لعام 2026
- الرقابة الأبوية في واتساب عبر آيفون.. خطوات سهلة لحماية حسابات الأبناء
تحكم في الصلاحيات قبل تنفيذ المهام
يوفر ميوز قسمًا خاصًا بالصلاحيات يسمح للمستخدم بتحديد مستوى الموافقة المطلوبة قبل تنفيذ الإجراءات.
وتطلب الإعدادات الافتراضية موافقة المستخدم على بعض الإجراءات التي تتعلق بالويب أو خدمات خارجية، بينما ينفذ الوكيل مهام أخرى دون تدخل مباشر.
ويمكن للمستخدم اختيار وضع “Always Ask” ليطلب ميوز الموافقة قبل تنفيذ الإجراءات، وهو خيار مناسب لمن يريد مراقبة كل خطوة، خصوصًا في بداية استخدام الوكيل.
وكيل ميوز.. كيف تبدأ استخدام مساعد الذكاء الاصطناعي من ميتا؟
ابدأ بربط الخدمات الأقل حساسية
لا يحتاج وكيل ميوز إلى خدمات خارجية حتى يعمل، لكن ربطه بهذه الخدمات يوسع نطاق المهام التي يستطيع تنفيذها.
ويمكن معرفة الخدمات المتوافقة من خلال قسم “Connectors”، مع إمكانية البدء بخدمات لا تتضمن بيانات شديدة الحساسية، مثل سبوتيفاي أو خدمات حجز المطاعم.
كما يمكن للمستخدم إنشاء حساب بريد إلكتروني منفصل للوكيل، بدلًا من منحه صلاحية الوصول إلى صندوق البريد الأساسي، لتقليل حجم البيانات الشخصية التي يتعامل معها.
يستطيع ميوز التعامل مع خدمات إضافية
لا تقتصر قدرات وكيل ميوز على التطبيقات الموجودة ضمن قائمة ميتا، إذ يستطيع التعامل مع خدمات توفر واجهات برمجة تطبيقات عامة.
وقد يحتاج المستخدم إلى تنفيذ بعض خطوات الإعداد يدويًا عند ربط خدمة جديدة، لكن ميوز يستطيع تقديم إرشادات تساعد في إتمام عملية الربط.
التسوق يحتاج إلى بطاقة ائتمان
يمكن للمستخدم السماح لوكيل ميوز بإجراء عمليات شراء من خلال ربط بطاقة ائتمان عبر قسم المحفظة.
وتستخدم ميتا منصة Stripe لإتمام عملية الربط، لذلك لا يحصل الوكيل على رقم البطاقة الكامل، كما يطلب النظام تأكيد المستخدم قبل إتمام عملية الشراء.
ومع ذلك، يظل الإشراف ضروريًا عند السماح للوكيل بالتعامل مع الأموال، لأن أي سوء فهم للطلب قد يؤدي إلى تنفيذ عملية غير مقصودة.
تنظيم المحتوى المحفوظ
يمكن لوكيل ميوز تقديم استخدامات عملية حتى دون ربط عدد كبير من الخدمات الخارجية.
ومن أبرز الأمثلة تنظيم المنشورات المحفوظة على فيسبوك وإنستغرام، إذ يستطيع البحث بين المحتوى واستخراج المنشورات التي ترتبط بموضوع محدد.
ويمكن للمستخدم، مثلًا، طلب جمع وصفات الطعام المحفوظة وتحويلها إلى قائمة منظمة تتضمن المكونات وطريقة التحضير، ليحصل في النهاية على كتاب وصفات شخصي.
كما يستطيع تنظيم المنشورات المتعلقة بالمطاعم وتصنيفها حسب المدن، ما يسهل الوصول إليها عند التخطيط لرحلة أو اختيار مطعم.
التخطيط للرحلات من الاستخدامات المهمة
يستطيع وكيل ميوز جمع عدة مهام مرتبطة بالسفر في عملية واحدة.
فعند تحديد موعد الرحلة والتفضيلات، مثل الاعتماد على الرحلات المباشرة، يمكن للوكيل البحث عن خيارات مناسبة ومتابعة تغير الأسعار.
وفي الرحلات التي تشمل أكثر من مدينة، يستطيع ميوز اقتراح مسارات مختلفة، وقد يقترح خيارات سفر متعددة المدن بدلًا من حجز رحلة ذهاب وعودة تقليدية.
وتصبح متابعة الأسعار بشكل مستمر من أبرز مزايا الوكيل، لأنها تمنح المستخدم معلومات محدثة بدلًا من الاكتفاء بعملية بحث واحدة.
ميوز يتعلم من طريقة استخدامك
مع استمرار استخدام وكيل ميوز، يستطيع التعرف بشكل أكبر على اهتمامات المستخدم وطريقة تعامله مع الخدمات المختلفة.
وتعرض ميتا قسم “Ideas” الذي يقترح أفكارًا لمهام يمكن للوكيل تنفيذها، مثل مقارنة أسعار المنتجات أو التعامل مع مهام مرتبطة باهتمامات المستخدم.
لكن زيادة قدرات الوكيل لا تلغي الحاجة إلى المتابعة. فقد يفسر الذكاء الاصطناعي بعض الطلبات بطريقة مختلفة عن قصد المستخدم، خصوصًا عندما تتضمن المهمة حجزًا أو شراءً أو تغييرًا في بيانات شخصية.
ولهذا، من الأفضل التعامل مع وكيل ميوز كمساعد ذكي يحتاج إلى الإشراف، وليس كنظام يمكن تركه يعمل دون متابعة، خاصة عند التعامل مع البريد الإلكتروني والحجوزات والمشتريات والبيانات الحساسة.







لم تتجاوز نسبة انتشار أندرويد 17 حاجز 1% من الأجهزة النشطة القابلة لتلقي التحديث، رغم مرور نحو أربعة أشهر على إطلاقه لهواتف بيكسل في يونيو 2026، وفق أحدث بيانات توزيع إصدارات نظام التشغيل التي نشرتها غوغل حتى 19 أكتوبر.
وفي المقابل، تصدر أندرويد 16 قائمة الإصدارات الأكثر استخدامًا، مستحوذًا على أكثر من 25% من الأجهزة، بحسب تقرير موقع 9to5Google المتخصص في أخبار التكنولوجيا.
انتشار أندرويد 17 يتأثر بتأخر تحديثات الشركات
يرتبط ضعف انتشار الإصدار الجديد جزئيًا بتأخر شركات تصنيع الهواتف في طرح التحديثات. فلم تبدأ شركات كبرى، مثل سامسونغ، في إتاحته على نطاق واسع إلا خلال الأسابيع القليلة الماضية، ما يعني أن عددًا كبيرًا من أجهزتها لم يدخل بعد ضمن النسبة المسجلة.
وعلى الجانب الآخر، حقق أندرويد 16 انتشارًا سريعًا نسبيًا؛ إذ بلغت حصته 7.5% في بيانات غوغل السابقة التي صدرت خلال ديسمبر 2025 ويناير 2026، قبل أن تتجاوز 25% في التحديث الأخير.
- حظر إعلانات تيك توك.. ميتا تصعّد المنافسة في مصر و6 دول أخرى
- واجهة الدماغ والذكاء الاصطناعي.. تقنية تكشف أخطاء الذكاء الاصطناعي من إشارات المخ
انتشار أندرويد 17 لا يتجاوز 1% من الهواتف رغم إطلاقه قبل أشهر
الإصدارات القديمة لا تزال تسيطر على نسبة كبيرة
تكشف بيانات التوزيع استمرار مشكلة تجزؤ نظام أندرويد، إذ تعمل 43.6% من الأجهزة النشطة بإصدار أندرويد 13 أو إصدار أقدم، ما يعكس تفاوت سرعة وصول التحديثات بين الشركات والهواتف المختلفة.
أندرويد 11 يحتفظ بحصة تتجاوز 10%
تضمنت البيانات الجديدة تغييرات أخرى، أبرزها استبعاد أندرويد 5 لولي بوب من القائمة، بعدما انخفضت حصة إصدار 5.1 إلى 0.2% فقط من الأجهزة النشطة.
وفي المقابل، لا يزال أندرويد 11 مستخدمًا على أكثر من 10% من الأجهزة لأسباب لم توضحها غوغل، بينما تراجعت حصة أندرويد 12 إلى 9.6%، بعد أن كانت أعلى خلال التحديثات السابقة.
قد يتحول اختبار CAPTCHA المزيف الذي يظهر برسالة «I’m Not a Robot» إلى وسيلة لاختراق أجهزة المستخدمين وسرقة بياناتهم، إذ يستغل المهاجمون ثقة الأشخاص في اختبارات التحقق المعتادة لدفعهم إلى تنفيذ أوامر برمجية ضارة على أجهزتهم.
وعلى عكس الاختبارات الحقيقية التي تطلب تحديد صور أو إدخال رموز، قد تطلب الصفحات المزيفة الضغط على اختصارات لوحة المفاتيح، وفتح أدوات النظام، ولصق نص مجهول ثم تنفيذه. وحذرت لجنة التجارة الفيدرالية الأميركية من هذه الحيلة، وفقًا لتقرير نشره موقع Softech Alert.
اختبار CAPTCHA المزيف يعتمد على الهندسة الاجتماعية
تعتمد الخدعة على تقليد شكل اختبارات التحقق المعروفة، حتى يعتقد المستخدم أنه ينفذ إجراءً أمنيًا طبيعيًا. لكن الصفحة تحاول في الحقيقة إقناعه بتشغيل تعليمات ضارة بنفسه، وهو أسلوب يُعرف بالهندسة الاجتماعية.
وتظهر إحدى أبرز علامات الخداع عندما تطلب الصفحة الضغط على Windows + R لفتح نافذة التشغيل في ويندوز، ثم لصق أمر مجهول والضغط على Enter. وقد يؤدي تنفيذ هذه التعليمات إلى تشغيل برمجيات خبيثة على الجهاز.
ما البيانات التي يمكن أن تتعرض للسرقة؟
تختلف الأضرار حسب نوع البرمجية المستخدمة، لكنها قد تشمل سرقة كلمات المرور المحفوظة في المتصفح، وبيانات تسجيل الدخول، وملفات تعريف الارتباط، ومعلومات المصادقة، ومحافظ العملات المشفرة، والملفات الشخصية.
وقد يمتد الخطر إلى حسابات البريد الإلكتروني والخدمات المصرفية والتخزين السحابي وأنظمة العمل، خصوصًا إذا كان الجهاز المخترق يُستخدم للوصول إلى هذه الخدمات.
- مونشوت تحد من قدرات الاختراق في نموذج كيمي للذكاء الاصطناعي دون إضعاف البرمجة
- جهاز سوني ووكمان الجديد بسعر 1330 دولارًا.. منافس فاخر لعشاق الموسيقى
اختبار CAPTCHA المزيف يستغل المستخدمين لسرقة كلمات المرور والبيانات
5 علامات تكشف اختبار التحقق المزيف
- فتح أدوات النظام: اختبار التحقق الحقيقي لا يحتاج إلى تشغيل نافذة Windows Run أو PowerShell أو موجه الأوامر.
- لصق أوامر مجهولة: لا تنفذ نصوصًا برمجية تنسخها صفحة ويب إلى أدوات النظام.
- طلب الضغط على Enter: قد يحوّل هذه الخطوة النص المنسوخ إلى أمر يتم تنفيذه بالفعل.
- استخدام عبارات مطمئنة: وصف الإجراء بأنه فحص أمني أو تحقق من المتصفح لا يجعله آمنًا.
- طلب تنزيل برامج أو إضافات: لا توافق على تثبيت أدوات أو منح صلاحيات غير معتادة لإكمال اختبار CAPTCHA.
ماذا تفعل إذا نفذت التعليمات بالفعل؟
إذا شاهدت الصفحة دون تنفيذ أي تعليمات، أغلقها ولا تعد إليها؛ فمجرد زيارتها لا يعني بالضرورة إصابة جهازك.
أما إذا لصقت أمرًا مجهولًا ونفذته، فافصل الجهاز عن الإنترنت مؤقتًا، وافحصه باستخدام برنامج حماية موثوق، وحدّث نظام التشغيل. واستخدم جهازًا آخر موثوقًا لتغيير كلمات مرور حساباتك المهمة، بدءًا بالبريد الإلكتروني والحسابات المصرفية، مع تفعيل المصادقة متعددة العوامل ومراجعة الجلسات النشطة.
القاعدة الأساسية: اختبارات CAPTCHA الحقيقية لا تطلب منك فتح أدوات النظام أو لصق أوامر برمجية وتنفيذها. وأي صفحة تطلب ذلك تستحق التوقف عنها فورًا.
أعلنت منصة بينانس نجاحها في تعويض أموال اختراق بينانس بنسبة 90% من إجمالي الأصول المسروقة، التي بلغت قيمتها 6.3 مليار دولار، مؤكدة تخصيص نحو 6.34 مليار دولار من أموالها الداخلية لتغطية الخسائر.
وأوضحت المنصة، في بيان نقلته وكالة رويترز يوم السبت، أن النسبة المتبقية البالغة 10% تشمل عملات رقمية أقل سيولة، ما يتطلب وقتًا إضافيًا لتوفير الكميات اللازمة منها.
تعويض أموال اختراق بينانس باستخدام احتياطيات الشركة
اعتمدت المنصة على أموالها الداخلية لتغطية الخسائر، بما في ذلك جزء من صندوق الأصول الآمنة للمستخدمين (SAFU)، وهو احتياطي مخصص لحماية العملاء عند وقوع اختراقات أمنية، وتبلغ قيمته الإجمالية مليار دولار.
ووصف الرئيس التنفيذي المشارك ريتشارد تينغ الهجوم بأنه معقد، موضحًا أنه استهدف حاسوبًا محمولًا مخترقًا واستخدم برمجيات خبيثة مصممة لمحو آثار النشاط، الأمر الذي صعّب عملية تتبع الاختراق والتحقيق فيه.
- ترامب يعلن تشكيل قوة الذكاء الفائق لقيادة سباق الذكاء الاصطناعي
- هاتف Oppo F35 Pro 5G يصل ببطارية 8000 مللي أمبير وشاشة 144 هرتز
بينانس تعلن تعويض أموال اختراق بينانس بنسبة 90%
بينانس تحدّث بيانات إثبات الاحتياطيات
أجرت المنصة لقطة جديدة للأصول الموجودة لديها عند منتصف ليل 31 أكتوبر بتوقيت غرينتش، ضمن إجراءات تحديث تقرير إثبات الاحتياطيات.
وسيتمكن أصحاب العملات الرقمية العشر المدرجة، وهي BTC وETH وUSDT وBNB وSOL وUSDC وXRP وUSD1 وRLUSD وZEC، من مراجعة التقرير والتحقق من احتفاظ المنصة باحتياطيات تغطي أرصدتهم بنسبة لا تقل عن 100%، عند نشر التقرير كاملًا.
وأكدت بينانس استمرارها وفق الجدول الزمني المعلن سابقًا لاستئناف خدمات السحب يوم الأحد 1 نوفمبر.

انتشار أندرويد 17 لا يتجاوز 1% من الهواتف رغم إطلاقه قبل أشهر

اختبار CAPTCHA المزيف يستغل المستخدمين لسرقة كلمات المرور والبيانات

بينانس تعلن تعويض أموال اختراق بينانس بنسبة 90%

Okara تطلق CMO v4.. وكلاء ذكاء اصطناعي لإدارة المحتوى وحملات لينكدإن

أستراليا تقاضي فيسبوك وتيك توك بسبب حظر مواقع التواصل على القُصّر

نموذج Dessa الصوتي من بلوك يحاكي المشاعر البشرية ويعمل دون إنترنت

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 أخبار تقنية6 أيام ago
نموذج Dessa الصوتي من بلوك يحاكي المشاعر البشرية ويعمل دون إنترنت
-
أخبار تقنية6 أيام ago
مسجل Soulog Sense بالذكاء الاصطناعي ينظم المحادثات ويحولها إلى أفكار عملية
-
أخبار تقنية6 أيام ago
هاتف HMD 2660 Flip Senior Edition يقدم مساعدًا ذكيًا لكبار السن
-
أخبار تقنية6 أيام ago
تعويضات أنثروبيك تصل إلى 41 مليون دولار بسبب أغاني إلفيس بريسلي
-
أخبار تقنية7 أيام ago
بطارية Galaxy S27 Ultra بسعة 5800 مللي أمبير.. تسريبات تكشف التفاصيل الأولى
-
أخبار تقنية4 أيام ago
IFTTT.ai تطلق وكيل ذكاء اصطناعي لمراقبة الويب وتنفيذ المهام
-
أخبار تقنية4 أيام ago
هاتف Oppo Find X10 Ultra بكاميرا سيلفي 100 ميغابكسل وسعر يتجاوز 2000 دولار
-
أخبار الألعاب7 أيام ago
مضاعفة باقة الإنترنت الأرضي في مصر إلى 100 غيغابايت دون زيادة السعر