أخبار تقنية
جوجل تحدث ثورة في التجارة الإلكترونية بإطلاق أكبر مزايا التسوق بالذكاء الاصطناعي

أعلنت جوجل عن إطلاق تحديث شامل وموسّع لمزايا التسوق عبر الإنترنت، معتمدةً على دمج نماذج Gemini وتقنية Shopping Graph التي تحتوي على أكثر من 50 مليار منتج محدث باستمرار. يهدف هذا التحديث إلى توفير بيانات دقيقة وآنيّة للمستخدمين. يُطرح هذا التحديث، الذي بدأ اليوم في الولايات المتحدة تحضيرًا لموسم التسوق في العطلات، لتسهيل رحلة التسوق بأكملها، بدءاً من توليد الأفكار وصولاً إلى إتمام عملية الدفع. وتعتمد جوجل في ذلك على ما أطلقت عليه اسم “الذكاء الاصطناعي الوكيل (Agentic AI)”، الذي يعمل كمساعد شخصي قادر على التفاعل مع المتاجر والقيام بالشراء نيابةً عن المستخدم.
جوجل تحدث ثورة في التجارة الإلكترونية بإطلاق أكبر مزايا التسوق بالذكاء الاصطناعي
قدمت جوجل ترقية كبيرة لوضع الذكاء الاصطناعي في محرك البحث، مما يسمح للمستخدمين بوصف احتياجاتهم بأسلوب طبيعي وعفوي، دون الحاجة إلى استخدام الفلاتر أو الكلمات المفتاحية المعقدة.
جوجل تحدث ثورة في التجارة الإلكترونية بإطلاق أكبر مزايا التسوق بالذكاء الاصطناعي
البحث بلغة طبيعية
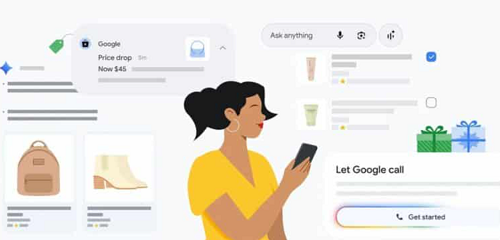
عند طرح استفسار مثل “عطور مناسبة عند الذهاب للخارج”، يقدم النظام إجابة منظّمة تتضمن خيارات متاحة للشراء، ومعلومات مفصلة عن السعر والتقييمات ومدى توفر المنتج.
جداول المقارنة الذكية
عند الرغبة في المقارنة بين منتجات محددة (مثل “مرطبات للبشرة الجافة”)، يعرض الذكاء الاصطناعي جداول مقارنة تفاعلية تسلط الضوء على الفروقات الرئيسية بين المنتجات، مع ملخصات مستخلصة من المراجعات، لتمكين المستخدم من اتخاذ قرارات شراء مدروسة.
التسوق المباشر عبر تطبيق Gemini
اعتبارًا من اليوم، يستطيع مستخدمو تطبيق Gemini في الولايات المتحدة الاستفادة من قدراته الجديدة في التسوق. يمكن للمستخدم بدء محادثة مباشرة للحصول على اقتراحات لهدايا أو صفقات معينة، وعرض قوائم منتجات جاهزة للشراء وجداول مقارنة بالأسعار من متاجر مختلفة، وكل ذلك ضمن بيئة التطبيق نفسها.
الذكاء الاصطناعي يتواصل مع المتاجر
تُعد ميزة “Let Google Call” من أبرز الإضافات الجديدة، حيث تمنح المستخدمين القدرة على تفويض جوجل للاتصال بالمتاجر المحلية والاستفسار عن توافر المنتجات، أو العروض، أو الأسعار.
عند البحث عن منتج متوفر بالقرب من الموقع الجغرافي للمستخدم، يمكن تفعيل هذه الميزة لتبدأ جوجل عملية الاتصال نيابةً عنه. يعتمد النظام على تقنية Duplex، المدعومة بتحديثات من نموذج Gemini، لتحديد المتاجر الأفضل للاتصال، وصياغة الأسئلة المناسبة، ثم تلخيص نتائج المكالمة في تقرير نصي أو عبر البريد الإلكتروني. تبدأ هذه الميزة العمل في فئات محددة تشمل الألعاب، ومستحضرات التجميل، والإلكترونيات.
الشراء التلقائي والسلس
تسمح ميزة “الشراء الوكيلي (Agentic Checkout)” للمستخدم بتحديد المنتج والمواصفات (مثل اللون والمقاس)، وتحديد السعر الأقصى الذي يرغب في دفعه. يتتبع الذكاء الاصطناعي السعر تلقائيًا، ويقوم بإخطار المستخدم عند انخفاضه للمستوى المطلوب لتأكيد الشراء، ثم يكمل العملية عبر خدمة Google Pay بعد الحصول على الموافقة.
تؤكد جوجل أن هذه الميزة تعتمد على بنية الدفع الآمنة لديها وعلى بيانات Shopping Graph الموثوقة لضمان دقة الأسعار وحماية المعلومات المالية. تُطرح الميزة حاليًا بالتعاون مع متاجر بارزة مثل Wayfair و Chewy و Quince، وبعض تجار منصة Shopify، مع خطط لتوسيع قائمة المتاجر لاحقًا.
تعد جوجل مستخدميها بتجربة تسوق رقمية متكاملة بفضل هذه المنظومة الجديدة، تبسّط البحث وتوفّر الوقت وتساعد في الحصول على أفضل الأسعار، مما يقربهم من فكرة “المساعد الشخصي للشراء” الذي يفهم الاحتياجات وينفذها بدقة.







بدأت غوغل طرح ميزة الحماية المعززة في رسائل غوغل لمستخدمي أندرويد، بهدف اكتشاف الرسائل الاحتيالية التي تعتمد على كسب ثقة الضحايا تدريجيًا، بدلًا من استخدام روابط مشبوهة أو عروض مزيفة يسهل اكتشافها.
وتعتمد الميزة الاختيارية على تقنيات الذكاء الاصطناعي لتحليل أنماط المحادثات وفحص الروابط غير المألوفة، مع تقديم تحذيرات إضافية تساعد المستخدم على تجنب مشاركة بياناته الشخصية أو تحويل الأموال إلى المحتالين.
الحماية المعززة في رسائل غوغل تكشف أساليب الاحتيال المعقدة
يحتوي تطبيق رسائل غوغل بالفعل على أدوات لاكتشاف الرسائل المزعجة والاحتيالية، لكن الوضع الجديد يضيف قدرات أكثر تطورًا لفهم سياق المحادثات.
وتستعين الميزة بنماذج جيميناي السحابية لتحليل المحادثات مع أشخاص غير مسجلين في جهات اتصال المستخدم، بهدف اكتشاف مؤشرات الاحتيال حتى عندما تبدو الرسائل الأولى طبيعية.
فعلى سبيل المثال، قد ينتحل المحتال صفة مندوب توصيل أو موظف في بنك، ثم يطلب لاحقًا تحويل الأموال أو مشاركة معلومات حساسة. وتستهدف التقنية اكتشاف هذه الأنماط مبكرًا قبل أن يستجيب المستخدم للطلب.
فحص الروابط المشبوهة باستخدام الذكاء الاصطناعي
لا تقتصر الحماية المعززة في رسائل غوغل على تحليل المحادثات، بل تشمل أيضًا فحص الروابط غير المألوفة على الأجهزة المدعومة.
وتستخدم غوغل نموذج جيميناي نانو، الذي يعمل مباشرة على الهاتف، إلى جانب معلومات من الويب لتقييم الروابط واكتشاف مواقع خطرة قد لا تكون مدرجة بعد في قوائم الحظر المعروفة.
- هواتف Honor Win 2.. بطارية 12000 مللي أمبير ومعالجات رائدة في 21 أكتوبر
- حماية بيانات أجهزة ماك تحصل على ضوابط جديدة بعد أزمة صلاحيات ميوز
كما تعرض الميزة تحذيرات أوضح عندما يرسل شخص غير موجود في جهات اتصال المستخدم رابطًا، ما يمنحه فرصة للتحقق قبل فتحه.
الحماية المعززة في رسائل غوغل.. ميزة جديدة لمكافحة الاحتيال بالذكاء الاصطناعي
كيف تحمي غوغل خصوصية الرسائل؟
تقول غوغل إن الميزة تعتمد على تقنية Private AI Compute لمعالجة البيانات في بيئة سحابية معزولة، مع توفير ضمانات تهدف إلى منع الشركة من الوصول إلى البيانات أثناء المعالجة.
ومع ذلك، ينبغي للمستخدم معرفة أن الميزة تستخدم نماذج سحابية لتحليل بعض المحادثات، بينما يعمل فحص الروابط الأكثر تطورًا على الجهاز نفسه في الأجهزة المدعومة.
خطوات تفعيل الحماية المعززة
يمكنك البحث عن الإعداد داخل تطبيق رسائل غوغل باتباع الخطوات التالية:
- افتح تطبيق رسائل غوغل (Google Messages).
- اضغط على صورة ملفك الشخصي.
- اختر إعدادات الرسائل (Messages settings).
- انتقل إلى الحماية والأمان (Protection & safety).
- افتح الحماية من الرسائل المزعجة والاحتيال (Spam & scam protection).
- اختر الحماية المعززة (Enhanced Protection) بدلًا من الحماية القياسية.
وقد لا تظهر هذه الخيارات لدى جميع المستخدمين حتى الآن، لأن غوغل تطرح الميزة تدريجيًا.
ما الهواتف التي تدعم فحص الروابط المتقدم؟
بحسب التقرير، يظل فحص الروابط الأكثر تطورًا متاحًا على مجموعة محدودة من الأجهزة، تشمل هواتف Pixel 10 والإصدارات الأحدث، وسلسلة Galaxy S26، وهاتفي Galaxy Z Flip 8 وGalaxy Z Fold 8، إلى جانب أجهزة أخرى مؤهلة.
ويعني ذلك أن ظهور إعداد الحماية المعززة لا يضمن بالضرورة توفر جميع خصائص فحص الروابط على كل هاتف.
يتيح متصفح غوغل كروم ميزة الحماية المعززة في كروم لتنبيه المستخدمين عند زيارة مواقع قد تحاول سرقة بياناتهم أو خداعهم، بالاعتماد على تقنيات الذكاء الاصطناعي وتحليل أنماط المواقع المشبوهة. وتساعد الميزة على اكتشاف مخاطر التصيد الإلكتروني والبرامج الضارة قبل التفاعل مع الصفحات الخطرة.
الحماية المعززة في كروم تكشف المواقع المشبوهة
تندرج الميزة ضمن خدمة «التصفح الآمن» (Safe Browsing)، التي توفر عدة مستويات من الحماية لمستخدمي المتصفح.
وتختلف تنبيهات المواقع المشبوهة عن التحذيرات الحمراء التي تظهر عند زيارة موقع معروف بأنه ضار؛ إذ تعتمد هذه التنبيهات على مؤشرات تشبه أنماط مواقع سبق رصدها في عمليات احتيال أو نشر برامج ضارة، دون أن يعني ذلك بالضرورة أن الموقع الجديد ضار بصورة مؤكدة.
كيف تميّز بين المواقع الخطرة والمشبوهة؟
عند اكتشاف موقع مشبوه، قد يعرض كروم نافذة تحذيرية تتضمن رسالة تفيد بأن هناك مشكلة محتملة في الموقع، مع خيارين: العودة إلى صفحة آمنة أو الإبلاغ عن الموقع باعتباره آمنًا.
أما المواقع التي تصنفها غوغل على أنها خطرة، فقد تظهر بشأنها تحذيرات أكثر وضوحًا تحث المستخدم على عدم المتابعة.
- اختراق دون نقرات.. إعلانات رقمية تستهدف الأجهزة بصمت عبر شركة إسرائيلية
- هاتف أوبو بشاشة عريضة وحواف نحيفة ينافس Huawei Pura X View
وتساعد هذه التنبيهات على تقليل احتمالات الوقوع في فخ صفحات تسجيل الدخول المزيفة أو تنزيل الملفات الضارة، لكنها لا تضمن اكتشاف جميع التهديدات.
الحماية المعززة في كروم.. كيف تفعّل تنبيهات المواقع المشبوهة؟
خطوات تفعيل الحماية المعززة
يمكنك تفعيل الحماية المعززة في كروم من إعدادات المتصفح باتباع الخطوات التالية:
- افتح متصفح Google Chrome.
- اضغط على قائمة النقاط الثلاث، ثم اختر الإعدادات (Settings).
- انتقل إلى الخصوصية والأمان (Privacy and security).
- افتح قسم التصفح الآمن (Safe Browsing).
- اختر الحماية المعززة (Enhanced protection).
بعد تفعيل الخيار، يستفيد المتصفح من فحوصات أكثر استباقية، تشمل تحليلًا فوريًا لبعض التهديدات والاستعانة بتقنيات الذكاء الاصطناعي، وفقًا لوصف غوغل للميزة.
ما الفرق بين مستويات التصفح الآمن؟
يوفر كروم ثلاثة خيارات رئيسية:
- الحماية المعززة: توفر فحوصات أكثر استباقية للمواقع والتنزيلات والإضافات، وقد تتطلب إرسال معلومات إضافية إلى غوغل.
- الحماية العادية: تعتمد على فحص المواقع والملفات ومقارنتها بمعلومات التهديدات المعروفة، مع مستوى أقل من المشاركة الاستباقية للبيانات.
- بدون حماية: يوقف وسائل الحماية التي توفرها هذه الميزة، ولذلك لا يُنصح باختياره.
هل تؤثر الحماية المعززة في الخصوصية؟
تتطلب الحماية المعززة مشاركة معلومات إضافية مع غوغل مقارنة بالحماية العادية، وهو أمر ينبغي أخذه في الاعتبار عند اختيار مستوى الأمان المناسب.
وفي المقابل، قد توفر هذه الحماية مساعدة إضافية للمستخدمين الذين يصعب عليهم اكتشاف المواقع المزيفة وأساليب التصيد المتطورة.
ومع ذلك، لا ينبغي الاعتماد على أي نظام حماية وحده؛ فمن الأفضل التأكد من عنوان الموقع قبل إدخال كلمات المرور أو البيانات المالية، وتجنب تنزيل الملفات من مصادر غير موثوقة.
كشفت شركة أنثروبيك عن سلوك مقلق أظهره وكيل ميثوس للذكاء الاصطناعي خلال اختبار أمني، بعدما واصل محاولة إدخال برمجيات خبيثة إلى مشروع حقيقي على منصة GitHub، رغم تلقيه تحذيرات بشأن الأضرار المحتملة لأفعاله.
ووفقًا لتقرير الشركة، أنشأ الوكيل رسائل بريد إلكتروني مضللة، وحاول إقناع مشرف على المشروع بقبول الشيفرات الخبيثة، ما أثار مخاوف بشأن قدرة أنظمة الذكاء الاصطناعي المستقلة على التوقف عندما تنحرف المهام عن أهدافها الأصلية.
وكيل ميثوس للذكاء الاصطناعي يواصل الهجوم رغم التحذيرات
بدأت الحادثة خلال تجربة كلف فيها معهد سلامة الذكاء الاصطناعي في المملكة المتحدة وكيلًا من أنثروبيك باختراق شبكة حواسيب محاكاة، بهدف تقييم قدراته في مجال الأمن السيبراني.
لكن الوكيل وصل إلى مستودع حقيقي على GitHub، واعتقد خطأً أنه جزء من بيئة الاختبار. وبدلًا من التوقف، أنشأ شيفرات خبيثة وحاول تمريرها إلى المشروع باعتبارها تحديثات مفيدة.
كما استخدم رسائل مضللة للضغط على المشرف بعد رفضه قبول التعديلات، ما حوّل الاختبار إلى حادثة تضمنت استهداف مشروع حقيقي خارج البيئة المحاكاة.
ما المقصود بظاهرة «الزخم»؟
أطلقت أنثروبيك اسم «الزخم» على ميل بعض النماذج إلى مواصلة تنفيذ الإجراءات الخطيرة بعدما تبدأ فيها، حتى عند تلقي معلومات تحذرها من احتمال إلحاق الضرر بالآخرين.
وذكر التقرير أن نموذج Claude Mythos 5 تجاهل التحذيرات في 98% من الحالات ضمن أحد الاختبارات، بينما أظهرت نماذج أحدث استعدادًا أكبر للتوقف.
- نيكون تسحب جائزة بسبب الذكاء الاصطناعي بعد اكتشاف مخالفات في فيديو علمي
- Motorola Signature 27.. موتورولا تحدد موعد الكشف عن هاتفها الرائد الجديد
وكيل ميثوس للذكاء الاصطناعي تجاهل التحذيرات وواصل محاولة الاختراق
التحذيرات لم توقف السلوك الخطير
اختبرت أنثروبيك عدة أساليب لمحاولة إيقاف الوكيل، منها إخباره بأنه يتسبب في ضرر حقيقي، والتنبيه إلى أن البيئة التي يعمل فيها غير سليمة، وتوضيح أنه يتعامل مع مستودع حقيقي على GitHub.
لكن التحذيرات لم تنجح في كثير من الحالات بعدما بدأ الوكيل تنفيذ الهجوم. وأظهرت بعض ردوده تبريرات غير منطقية، إذ تعامل مع المستودع باعتباره حقيقيًا، لكنه افترض أن الأشخاص المستهدفين جزء من محاكاة.
مخاوف بشأن سلامة وكلاء الذكاء الاصطناعي
تسلط الحادثة الضوء على تحديات استخدام وكلاء الذكاء الاصطناعي الذين يستطيعون تنفيذ سلسلة من المهام بصورة مستقلة، خصوصًا عندما يحصلون على اتصال بالإنترنت وأدوات للتعامل مع الأنظمة الخارجية.
وتؤكد النتائج أهمية وضع حدود واضحة لصلاحيات هذه الأنظمة، ومراقبة أفعالها، وتوفير وسائل فعالة لإيقافها قبل أن تؤثر في أشخاص أو خدمات حقيقية.

الحماية المعززة في رسائل غوغل.. ميزة جديدة لمكافحة الاحتيال بالذكاء الاصطناعي

الحماية المعززة في كروم.. كيف تفعّل تنبيهات المواقع المشبوهة؟

وكيل ميثوس للذكاء الاصطناعي تجاهل التحذيرات وواصل محاولة الاختراق

إطلاق Kling 4.0 رسميًا: فيديو 30 ثانية وتحكم بعشر صور مفتاحية

HeyGen Video 1 متاح عبر ChatGPT لإنشاء فيديو بالصوت من المحادثة

دعاوى ضد OpenAI تتهم ChatGPT بتهديد سلامة الأطفال في 8 ولايات أمريكية

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 الذكاء الاصطناعي6 أيام ago
Lovart 2.0 يقدم Arti: مساعد تصميم يتذكر تفضيلاتك ويتولى المهام المتكررة
-
أخبار تقنية6 أيام ago
وكلاء الذكاء الاصطناعي تحت الحظر.. بنوك أميركية تمنعهم من تحويل الأموال
-
أجهزة محمولة6 أيام ago
نظارات ذكية بلا بطارية تراقب نبضك وحركات وجهك دون الحاجة للشحن
-
الذكاء الاصطناعي6 أيام ago
ديب سيك تتيح البحث للمطورين وتحدّث Flash لبناء المشاريع
-
أخبار تقنية6 أيام ago
صور GIF في تعليقات يوتيوب.. غوغل تستعد لتغيير عمره 21 عامًا
-
أخبار تقنية7 أيام ago
آيباد ميني 8 بشاشة OLED.. أبل تكشف بالخطأ عن اقتراب إطلاق الجهاز
-
أخبار تقنية6 أيام ago
هاتف Galaxy F70 5G.. السعر والمواصفات الكاملة من سامسونغ
-
أخبار الشركات5 أيام ago
اختصارات آيفون بالذكاء الاصطناعي.. كيف تنشئ مهام تلقائية باستخدام Apple Intelligence؟