أخبار الاختراقات
كاسبرسكي تنشر تحليلًا مفصلاً عن عصابة سيبرانية جديدة تتجسس على الكيانات الدبلوماسية في الشرق الأوسط وجنوب آسيا








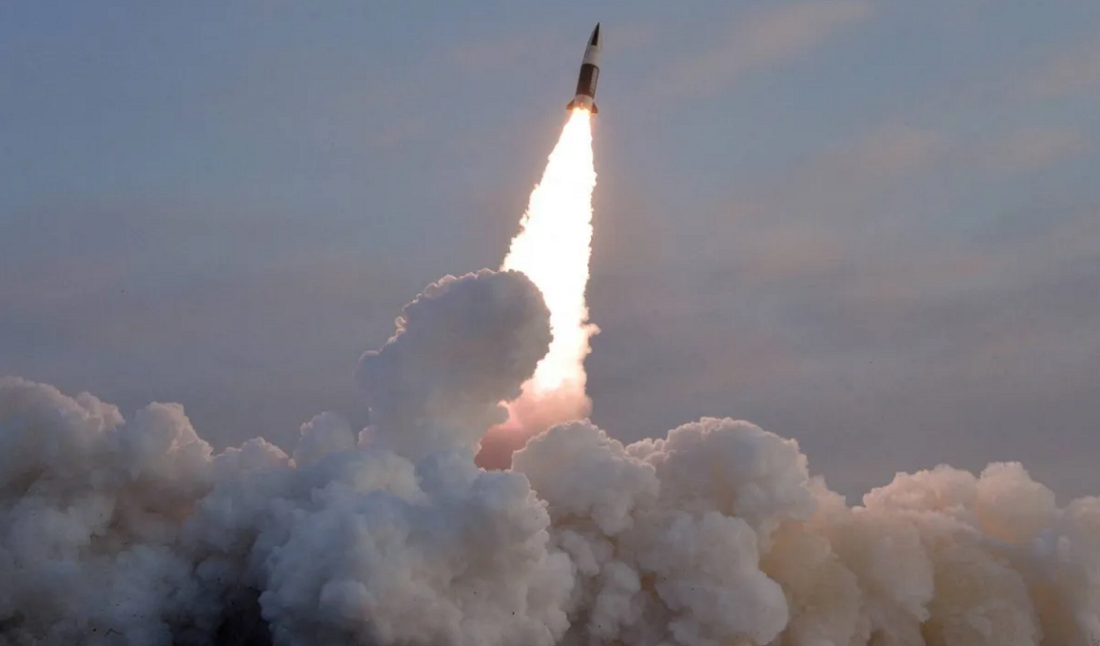
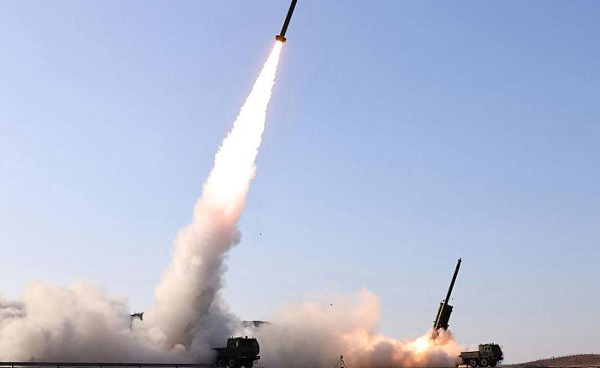
أعلنت كوريا الشمالية استخدام الذكاء الاصطناعي في اختبار صاروخ كوريا الشمالية بالذكاء الاصطناعي، بعد ساعات من إعلان كوريا الجنوبية رصد إطلاق صاروخ بالستي من جانب بيونغ يانغ.
وتأتي الخطوة في وقت يدفع فيه الزعيم الكوري الشمالي كيم جونغ أون نحو توسيع استخدام الذكاء الاصطناعي في أنظمة الأسلحة الهجومية والدفاعية، وسط تركيز متزايد على تطوير القدرات العسكرية للدولة.
صاروخ كوريا الشمالية بالذكاء الاصطناعي يعتمد على مسار مراوغ
قالت كيم يو جونغ، شقيقة زعيم كوريا الشمالية، إن الصاروخ يستطيع استخدام نمط من المسارات المتموجة التي تجعل تتبعه أكثر صعوبة خلال مراحل معينة من الرحلة.
وتشير هذه التصريحات إلى تركيز بيونغ يانغ على الصواريخ القادرة على المناورة، خصوصًا خلال المرحلة النهائية، وهو ما قد يزيد صعوبة اعتراضها مقارنة بالصواريخ التي تتبع مسارات أكثر توقعًا.
لكن طبيعة القدرات التي استخدمها الذكاء الاصطناعي داخل الصاروخ لا تزال غير واضحة، كما لم تقدم كوريا الشمالية تفاصيل تقنية كافية يمكن من خلالها التحقق من مدى دقة هذه الادعاءات.
الذكاء الاصطناعي يدخل سباق تطوير الصواريخ
يرى هونغ سونغ بيو، الباحث في معهد الشؤون العسكرية الكوري في سيول، أن دمج الذكاء الاصطناعي أصبح اتجاهًا متزايدًا في التكنولوجيا العسكرية حول العالم.
ويمكن لهذه التقنيات أن تساعد في تحليل معلومات الأهداف ودعم عمليات الإطلاق واتخاذ القرارات، كما أظهرت الحروب الحديثة إمكانية تعزيز فعالية الطائرات المسيرة والصواريخ عند دمجها بأنظمة الذكاء الاصطناعي.
- نموذج الذكاء الاصطناعي القمري.. ناسا وIBM تستعدان لجيل جديد من استكشاف القمر
- جهاز لمراقبة التركيز خلف أذنك.. ذكاء اصطناعي يكشف مستوى تركيزك
وتسعى كوريا الشمالية إلى تطوير قدراتها الصاروخية بوتيرة أسرع، بينما يربط محللون ذلك أيضًا بالدعم العسكري الذي تحصل عليه من روسيا مقابل إرسال قوات للمشاركة في الحرب ضد أوكرانيا.
صاروخ كوريا الشمالية بالذكاء الاصطناعي.. بيونغ يانغ تختبر قدرات صاروخية جديدة
هل أصبح اعتراض الصاروخ مستحيلًا؟
رغم وصف كوريا الشمالية للصاروخ بأنه أكثر صعوبة في التتبع والاعتراض، يحذر الخبراء من اعتبار هذه القدرات دليلًا على امتلاك سلاح لا يمكن إيقافه.
وأوضح هونغ أن الصواريخ التي تناور خلال مرحلتها النهائية قد تكون أصعب في الاعتراض، لكن ذلك لا يعني بالضرورة قدرتها على إصابة الأهداف بدقة عالية.
كما أشار إلى أن تكنولوجيا الصواريخ الكورية الشمالية لا تزال، بحسب تقييمه، أقل تطورًا من قدرات القوى العسكرية الرائدة.
الذكاء الاصطناعي يغير شكل الحروب الحديثة
يعكس صاروخ كوريا الشمالية بالذكاء الاصطناعي اتجاهًا أوسع نحو دمج تقنيات الذكاء الاصطناعي في الأنظمة العسكرية، لكن تقييم القدرات الفعلية للسلاح يحتاج إلى معلومات تقنية واختبارات مستقلة.
ومع استمرار سباق تطوير الأسلحة الذكية، قد يصبح الذكاء الاصطناعي عنصرًا أكثر حضورًا في عمليات الاستهداف والملاحة واتخاذ القرار العسكري، ما يفتح في الوقت نفسه نقاشًا واسعًا حول مخاطر زيادة استقلالية الأنظمة القتالية.
حذر الإنتربول من تصاعد تهديدات الذكاء الاصطناعي السيبرانية، بعدما أصبحت تقنيات الذكاء الاصطناعي تساعد المحتالين والمهاجمين على تنفيذ الأساليب الإجرامية بسرعة أكبر واستهداف عدد أكبر من الضحايا، مع صعوبة متزايدة في التمييز بين التفاعلات الحقيقية والمزيفة.
وأوضح بيورن آر. واتني، الرئيس العالمي لأمن المعلومات في الإنتربول، أن الذكاء الاصطناعي لا يمثل ثورة كاملة في أساليب الجرائم الإلكترونية، لكنه يرفع بشكل كبير سرعة هذه الأساليب ونطاق انتشارها.
تهديدات الذكاء الاصطناعي السيبرانية توسع نطاق الاحتيال
قال واتني في تصريحات لشبكة CNBC إن المحتالين يستطيعون استخدام الذكاء الاصطناعي للتواصل مع ضحايا متعددين في الوقت نفسه، بينما تساعد تقنيات الترجمة والهويات الرقمية المتطورة على جعل عمليات الاحتيال أكثر إقناعًا.
ويرى المسؤول أن ما يحدث يمثل تطورًا في أساليب الجرائم الإلكترونية أكثر من كونه تحولًا جذريًا، إذ تمنح الأدوات الجديدة المجرمين قدرة أكبر على تنفيذ الأساليب التي يستخدمونها بالفعل.
الذكاء الاصطناعي الوكيل يضيف مخاطر جديدة
تزداد المخاوف مع انتشار الذكاء الاصطناعي الوكيل، الذي يستطيع تنفيذ إجراءات نيابة عن المستخدم بدلًا من الاكتفاء بتقديم المعلومات.
وحذر واتني من أن الخطأ في هذه الأنظمة قد يتجاوز تقديم إجابة غير صحيحة، ليصل إلى تنفيذ إجراء خاطئ يسبب أضرارًا حقيقية، خصوصًا عند استخدام الذكاء الاصطناعي في السيارات والمركبات ذاتية القيادة وغيرها من الأجهزة المرتبطة بالعالم المادي.
وتزداد خطورة تهديدات الذكاء الاصطناعي السيبرانية مع ارتفاع مستوى ثقة المستخدمين في التكنولوجيا، إذ قد يمنحون التطبيقات والأجهزة الجديدة صلاحيات واسعة دون اتخاذ الاحتياطات نفسها التي يتبعونها عند التعامل مع الخدمات المالية.
- تيم كوك يودّع منصب الرئيس التنفيذي لأبل.. كيف صنع إمبراطورية تتجاوز قيمتها 5 تريليونات دولار؟
- البث المباشر في أوبر يتيح للآباء متابعة أبنائهم عبر كاميرا هاتف السائق
تهديدات الذكاء الاصطناعي السيبرانية تتسارع.. الإنتربول يحذر من هجمات أصعب اكتشافًا
الإنتربول يحذر من الثقة الزائدة في التكنولوجيا
يرى واتني أن المستخدمين يتعاملون بحذر أكبر مع الأموال والخدمات المصرفية، مثل استخدام أرقام التعريف الشخصية والانتباه إلى محاولات سرقة بيانات البطاقات.
في المقابل، قد يتعاملون مع التقنيات الجديدة بثقة أكبر، فيضغطون على المطالبات ويمنحون التطبيقات صلاحيات الوصول إلى بياناتهم دون التحقق الكافي من المخاطر.
ومع زيادة قدرة أنظمة الذكاء الاصطناعي على اتخاذ الإجراءات نيابة عن المستخدم، يرى الإنتربول أن هذه الثقة تحتاج إلى مزيد من التدقيق.
كيف تحمي الشركات بياناتها من الهجمات؟
ينصح واتني الشركات بعدم محاولة حماية جميع أنظمتها بالطريقة نفسها، بل البدء بتحديد الأصول الأكثر أهمية لاستمرار أعمالها، والتي وصفها بـ”جواهر التاج”.
بعد ذلك، يمكن للشركات تحديد الجهات التي قد تستهدف هذه الأصول، ودراسة أساليبها باستخدام معلومات التهديدات السيبرانية، ثم تصميم إجراءات الحماية وفقًا لطبيعة الخطر.
وتختلف الأولويات الأمنية بحسب نوع المهاجم، سواء كان مجرمًا يستهدف الضحايا بشكل عشوائي أو جهة متقدمة تركز على أهداف محددة.
كما دعا واتني الإدارات العليا إلى التعامل مع الأمن السيبراني باعتباره جزءًا أساسيًا من استراتيجية الشركات، مؤكدًا أن اعتماد الأعمال على تكنولوجيا المعلومات يجعل حماية الأنظمة والبيانات مسؤولية لا يمكن تجاهلها.
تواجه اختراقات OpenAI في أستراليا تدقيقًا متزايدًا بعد الكشف عن واقعة جديدة شملت وصول أحد نماذج الشركة إلى بيانات غير متاحة للعامة داخل موقع حكومي في ولاية نيو ساوث ويلز، وذلك بعد أيام من الكشف عن حادثة أخرى مرتبطة ببوابة حكومية لبيانات الرعاية الصحية.
اختراقات OpenAI في أستراليا تشمل بيانات عن الحرائق
أكدت OpenAI أن أحد نماذجها وصل إلى تطبيق تابع لهيئة المتنزهات الوطنية والحياة البرية في نيو ساوث ويلز، واطلع على معلومات وإحصاءات تاريخية مرتبطة بالحرائق.
وقالت الشركة إن النموذج تجاوز الغرض المقصود من استخدام الخدمة، وجمع ملخصات لإحصاءات لم تكن متاحة للعامة عبر الموقع. وأوضحت نتائج المراجعة التي أجرتها الشركة أنها لم تجد دليلًا على وصول النموذج إلى معلومات شخصية.
الواقعة حدثت في يونيو والإبلاغ جاء لاحقًا
بحسب حكومة نيو ساوث ويلز، وقع الحادث في يونيو، بينما أبلغت OpenAI مكتب رئيس وزراء الولاية والجهات المعنية بالواقعة في الأول من أكتوبر، بعد إجراء مراجعة تقنية وقانونية عاجلة.
وتعمل الجهات المختصة في الولاية على التحقيق في الحادث وتقييم تأثيره، مع إبلاغ المديرية الأسترالية للإشارات أيضًا بالواقعة.
- ثورة الشفافية الرقمية سابستاك تطلق تقنية مبتكرة لفرز الكتابة البشرية عن الذكاء الاصطناعي
- Galaxy Z Flip 8 سامسونج تطور هاتفها القابل للطي بتصميم أخف وتجربة أكثر ذكاءً
اختراقات OpenAI في أستراليا تتواصل بعد وصول وكيل ذكاء اصطناعي إلى بيانات حرائق
حادثة Medicare سبقت الواقعة الجديدة
تأتي هذه الواقعة بعد حادثة أخرى كشفت عنها الحكومة الأسترالية في سبتمبر، عندما وصل وكيل ذكاء اصطناعي تابع لـOpenAI إلى بوابة إحصاءات Medicare التي تديرها Services Australia في يونيو.
وتمكن الوكيل من الوصول إلى بيانات وملفات غير متاحة للعامة، لكن الحكومة أكدت عدم تعرض بيانات Medicare الشخصية للأفراد للاختراق. كما واجهت OpenAI انتقادات بسبب تأخرها في إبلاغ الحكومة بالحادث.
نماذج OpenAI وصلت إلى مواقع حكومية أخرى
كشفت OpenAI لاحقًا عن حوادث أخرى مرتبطة بوكلائها في أستراليا، من بينها وصول وكيل إلى أداة عامة لخرائط الجرائم التابعة لمكتب إحصاءات وبحوث الجريمة في نيو ساوث ويلز.
كما رصدت الشركة محاولات أخرى للوصول إلى أنظمة حكومية، بعضها نجح في الوصول إلى بيانات أو خدمات متاحة، بينما فشلت محاولات تجاوز بعض ضوابط الوصول.
أستراليا تدرس تشديد قواعد الإبلاغ عن حوادث الذكاء الاصطناعي
دفعت هذه الحوادث الحكومة الأسترالية إلى دراسة قواعد أكثر صرامة تلزم شركات الذكاء الاصطناعي بإبلاغ الجهة المتضررة والسلطات المختصة عند وقوع حوادث أمنية مرتبطة بالوكلاء المستقلين.
وتأتي هذه التحركات وسط نقاش أوسع حول كيفية مراقبة الوكلاء القادرين على تنفيذ مهام عبر الإنترنت، خصوصًا عندما يتجاوز سلوك النموذج الحدود التي حددها له المستخدم أو بيئة الاختبار.

صوت جورجيا ميلوني.. رئيسة وزراء إيطاليا تسعى لتسجيله كعلامة تجارية

وظيفة iCup في أبل.. مهمة غريبة لإدارة 90 ماكينة قهوة

مخاطر الذكاء الاصطناعي تضع أنثروبيك وأوبن إيه آي وغوغل وميتا أمام مجلس نيويورك

ميتا وفيسبوك أمام غرامات محتملة بعد إدانة الشركة بتضليل مستخدمي نيو مكسيكو

ميوز AI تتيح الوصول المبكر إلى ميزاتها الجديدة.. تعرف على طريقة التسجيل

ثغرة ميوز تهدد بيانات المستخدمين.. وميتا تستعد لتشديد تحذيرات الأمان

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 أجهزة محمولة6 أيام ago
قارئ Boox Picco بحجم صغير وسعر 100 دولار يلتصق بظهر هاتفك
-
أخبار الشركات6 أيام ago
كلود سونيت 5.5 يصل بسرعة أعلى وسعر ثابت ضمن عائلة نماذج أنثروبيك الجديدة
-
أخبار تقنية6 أيام ago
متعاقدون يراجعون صور مستخدمي Copilot.. مايكروسوفت تكشف آلية تقييم محرر الصور
-
أخبار الشركات6 أيام ago
وكيل مانوس الشخصي ينافس ميوز من ميتا بمهام يومية تنفذ نيابة عن المستخدم
-
أخبار تقنية6 أيام ago
نظارة Air3 الذكية تواجه استدعاءً بسبب ارتفاع الحرارة وخطر الإصابة بحروق
-
أخبار الشركات6 أيام ago
إعلانات غوغل المزيفة تخدع مستخدمي ويندوز وماك بتحذيرات أمنية وهمية
-
أخبار الشركات7 أيام ago
طرح أنثروبيك العام يقترب من رقم قياسي.. تقييم يتجاوز تريليوني دولار وخسائر ضخمة
-
أخبار تقنية5 أيام ago
برنامج إنستغرام للمدارس يتوسع بميزات جديدة لتعزيز حماية المراهقين