الأمن الالكتروني
احذر تحميل تطبيق واتساب الوردي … إنه تطبيق خبيث ومزيف يسمح للقراصنة بالوصول إلى بياناتك الشخصية









حذّرت شركة أنثروبيك من تزايد مخاطر ديدان الذكاء الاصطناعي، وهي برامج خبيثة قد تنسخ نفسها وتنتشر تلقائيًا بين الأجهزة المتصلة بالإنترنت.
وأشار باحثون إلى تجربة استخدمت أجهزة تلفاز ذكية لتوزيع أجزاء من العمليات الحاسوبية على 15 جهازًا، ما يسلط الضوء على مخاطر استغلال الأجهزة محدودة الموارد في الهجمات الإلكترونية.
ديدان الذكاء الاصطناعي قد تتجاوز الفيروسات التقليدية
تختلف الديدان الإلكترونية عن الفيروسات التقليدية بقدرتها على الانتشار بين الأجهزة دون الحاجة إلى تدخل المستخدم في كل مرحلة. وقد تساعد تقنيات الذكاء الاصطناعي هذه البرامج على التكيف مع بيئات مختلفة واكتشاف فرص جديدة لاستغلال الثغرات الأمنية.
وتشمل الأجهزة المعرضة للخطر منتجات إنترنت الأشياء، مثل التلفاز الذكي والأجهزة المنزلية المتصلة بالشبكة، خصوصًا عندما تتأخر تحديثاتها الأمنية أو تستمر فيها ثغرات غير معالجة.
ويرى باحثو أنثروبيك أن تطور النماذج الحالية قد يجعل تنفيذ هذه الهجمات أكثر سهولة مستقبلًا، وربطوا احتمالية ظهور تهديدات أكثر تطورًا بنهاية عام 2026، إذا استمر تقدم التقنية بالمعدل الحالي.
من موريس إلى نوت بيتيا.. تاريخ من الهجمات واسعة النطاق
شهدت العقود الماضية هجمات بارزة اعتمدت على الانتشار الذاتي، من بينها دودة موريس عام 1988، التي عطلت عددًا كبيرًا من الحواسيب، وهجوم ستوكسنت الذي استهدف أنظمة صناعية في المنشآت النووية الإيرانية.
كما تسببت هجمات مثل WannaCry وNotPetya في خسائر اقتصادية واسعة. ويخشى خبراء أن تجعل ديدان الذكاء الاصطناعي احتواء الهجمات أكثر تعقيدًا إذا تمكنت من التكيف مع ثغرات جديدة والانتقال بين منصات مختلفة.
ديدان الذكاء الاصطناعي.. تهديد سيبراني جديد قد ينتشر ذاتيًا بين الأجهزة
هل الخطر وشيك أم مبالغ فيه؟
لا يتفق الخبراء على حجم التهديد الفعلي. فقد أشار جوناس غوان، الباحث بجامعة تورنتو، إلى سرعة تطور القدرات التقنية، لكنه لفت إلى أن التجربة التي عرضتها أنثروبيك أظهرت انتشارًا بطيئًا.
- منتجات أبل المرتقبة.. 3 أجهزة جديدة من بينها ماك بوك بشاشة لمس
- الترجمة الفورية دون اتصال بالإنترنت.. غوغل تطرح الميزة لهواتف Pixel محددة
كما شكك خوان أندريس غيريرو سايد، نائب رئيس الأبحاث في SentinelOne، في القيمة العملية للتجربة، معتبرًا أنها لا تثبت امتلاك نماذج الذكاء الاصطناعي إرادة مستقلة أو قدرة واسعة على إحداث الضرر.
وتظل القدرة على رصد السلوك غير المعتاد وحظر الاتصالات المشبوهة عاملًا مهمًا في احتواء الديدان الإلكترونية قبل انتشارها على نطاق واسع.
إجراءات الحماية تقلل فرص الانتشار
يمكن للمستخدمين تقليل مخاطر الهجمات عبر تحديث الأجهزة والبرامج باستمرار، واستخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة الثنائية حيثما تتوفر، إلى جانب تغيير كلمات المرور الافتراضية لأجهزة إنترنت الأشياء.
استخدامات دفاعية محتملة
قد تُستخدم بعض التقنيات نفسها في تطبيقات دفاعية، مثل اكتشاف الثغرات الأمنية ومعالجتها تلقائيًا. لكن نجاح هذه الاستخدامات يتطلب ضوابط تمنع تحول أدوات الحماية إلى مصدر خطر إضافي.
وتعيد التحذيرات فتح النقاش حول مسؤولية شركات التكنولوجيا والجهات التنظيمية في الحد من المخاطر السيبرانية، مع ضرورة التمييز بين الإمكانات المستقبلية والقدرات التي أثبتتها التجارب فعليًا.
كشف تحقيق أمني عن استخدام شركة إسرائيلية متخصصة في الإعلانات الرقمية لتنفيذ هجمات اختراق دون نقرات، تستهدف أجهزة المستخدمين عبر إعلانات خبيثة دون الحاجة إلى الضغط عليها أو التفاعل معها. ورصد الباحثون استهداف ما لا يقل عن 45 جهازًا تابعًا لشبكة الجزيرة خلال عامي 2024 و2025.
اختراق دون نقرات يستغل الإعلانات الرقمية لنشر التجسس
أجرى باحثون من مختبر Citizen Lab وشركة Confiant التحقيق، وكشفوا عن دور شركة Discover-Tech في توفير قناة لنشر إعلانات مرتبطة بعمليات تجسس إلكتروني.
وتقدم الشركة نفسها بوصفها وكالة إعلانات تقليدية، لكنها تدير منصة باسم Controlium، تتيح لشركائها تحديد المستخدمين المستهدفين وفقًا لمعلومات مثل عناوين IP ومعرّفات الإعلانات على الهواتف وبيانات المتصفحات.
وتساعد هذه الإمكانات الجهات المشغّلة على تحديد الأجهزة التي تريد استهدافها، ما يتيح تنفيذ هجمات إلكترونية دون مطالبة المستخدم بفتح رابط أو تنزيل ملف.
تعاون مع شركة متخصصة في برمجيات التجسس
أشار التحقيق إلى تعاون Discover-Tech مع شركة Candiru الإسرائيلية، المتخصصة في تطوير برمجيات التجسس والمدرجة على القائمة السوداء للحكومة الأمريكية.
وخلال عامي 2024 و2025، استُخدمت إعلانات مرتبطة بـDiscover-Tech في عمليات استهدفت أجهزة داخل شبكة الجزيرة الإخبارية القطرية. وقدّر الباحثون عدد الأجهزة المستهدفة بما لا يقل عن 45 جهازًا.
- صاروخ كوريا الشمالية بالذكاء الاصطناعي.. بيونغ يانغ تختبر قدرات صاروخية جديدة
- إعلانات غوغل المزيفة تخدع مستخدمي ويندوز وماك بتحذيرات أمنية وهمية
وتكشف هذه النتائج عن مخاطر توظيف الإعلانات الموجّهة في الهجمات الإلكترونية، إذ يمكن استغلال البنية التحتية للإعلانات للوصول إلى أهداف محددة بدلًا من الاعتماد على أساليب الاحتيال التقليدية التي تتطلب تفاعل الضحية.
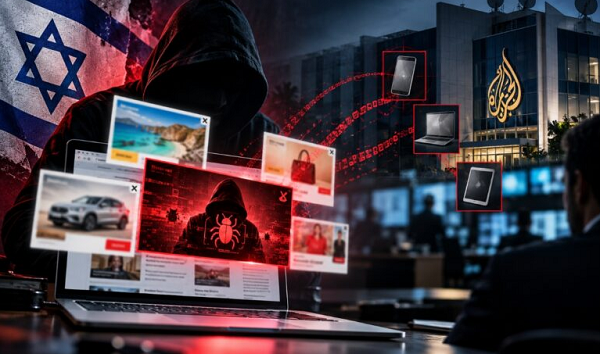
اختراق دون نقرات.. إعلانات رقمية تستهدف الأجهزة بصمت عبر شركة إسرائيلية
جوجل ومنصات إعلانية تتخذ إجراءات ضد الشركة
عقب نشر نتائج التحقيق، أزالت جوجل وشركة Beeswax التابعة لمجموعة Comcast شركة Discover-Tech من منصتيهما، كما علّقت منظمة IAB Europe إدراجها ضمن قائمة الموردين المعتمدين، وفقًا لتقرير لوكالة رويترز.
ودعا الباحثون شركات الإعلان الرقمي إلى تشديد عمليات فحص الإعلانات ومراقبة مصادرها، لمنع استغلال المنصات الإعلانية في نشر أدوات التجسس أو تنفيذ الهجمات الإلكترونية.
كيف تقلل مخاطر التتبع والاستهداف؟
أوصى الباحثون المستخدمين الأكثر عرضة للاستهداف باتخاذ إجراءات احترازية، من بينها استخدام أدوات حجب الإعلانات، وتعطيل تتبع الإعلانات، وإعادة ضبط معرّفات الإعلانات على الهواتف بصورة دورية.
لكن هذه الإجراءات لا تضمن منع جميع هجمات اختراق دون نقرات، ولذلك تظل تحديثات أنظمة التشغيل والمتصفحات، إلى جانب تعزيز الحماية الأمنية، من الخطوات المهمة لتقليل المخاطر.
رفعت 8 ولايات أمريكية دعاوى ضد OpenAI، متهمة الشركة بتعريض الأطفال والمراهقين لمخاطر عبر روبوت الذكاء الاصطناعي ChatGPT، وتضليل المستهلكين بشأن مستوى الأمان الذي توفره الخدمة. وتزعم الولايات أن الشركة أعطت الأولوية للأرباح على حساب إجراءات السلامة، في انتهاك محتمل لقوانين حماية المستهلك.
دعاوى ضد OpenAI تثير مخاوف بشأن سلامة الأطفال
تشمل الولايات التي رفعت الدعاوى آيوا وكانساس ونبراسكا وفرجينيا الغربية وأركنساس وأريزونا وأيداهو ومونتانا. وتقول الجهات المدعية إن OpenAI قدمت ChatGPT باعتباره أداة آمنة وملائمة للشباب، دون تحذير المستخدمين بصورة كافية من المخاطر المحتملة.
وتستند الدعاوى إلى شكاوى قدمتها عائلات مراهقين وبالغين، قالت إن استخدام ChatGPT أسهم في وفاة ذويهم. لكن هذه المزاعم لا تزال محل نظر قضائي، ولم تذكر التقارير صدور أحكام نهائية فيها.
اتهامات تتعلق بالصحة النفسية والخصوصية
تزعم الولايات أن استخدام ChatGPT قد يرتبط بمخاطر متعددة، تشمل تعزيز الأفكار الارتيابية والأوهام، وتقديم نصائح طبية خطرة، وتشجيع علاقات أو سلوكيات غير صحية.
كما تحذر الدعاوى من احتمال تأثير الاعتماد على روبوتات الذكاء الاصطناعي في مهارات التفكير النقدي لدى الشباب، وتتهم الشركة بجمع بيانات شخصية من القاصرين دون اتخاذ تدابير كافية لمنع المستخدمين الأصغر من السن المسموح بها من الوصول إلى الخدمة.
واستشهدت الولايات أيضًا بحوادث مرتبطة بمخاطر أنظمة الذكاء الاصطناعي، معتبرة أنها تستدعي ضمانات أكثر فاعلية لحماية المستخدمين.
- نظارات سامسونغ الذكية.. شاشة صغيرة قد تغير طريقة استخدامها
- أجهزة مايكروسوفت للذكاء الاصطناعي تصل بمعالجات إنفيديا وتشغيل محلي للنماذج
دعاوى ضد OpenAI تتهم ChatGPT بتهديد سلامة الأطفال في 8 ولايات أمريكية
OpenAI تتمسك بإجراءات الحماية
في المقابل، تؤكد OpenAI أنها أضافت إلى ChatGPT إجراءات حماية تراعي أعمار المستخدمين، وأنها تواصل تطوير أدوات السلامة بالتعاون مع الخبراء.
وتشمل الإجراءات التي أشارت إليها الشركة أدوات الرقابة الأبوية، والتذكير بأخذ فترات استراحة، ووسائل حماية مصممة لتناسب الفئات العمرية المختلفة.
كما قالت الشركة إنها مستعدة للتعاون مع الولايات الأمريكية لتطوير سياسات عملية تنظم قطاع الذكاء الاصطناعي بأكمله، بدلًا من التركيز على شركة واحدة فقط.
ما الذي تطلبه الولايات من المحاكم؟
تطالب الولايات بفرض غرامات مدنية على OpenAI، وإلزامها بالتوقف عن تقديم معلومات مضللة بشأن سلامة ChatGPT. وتسعى بعض الجهات المدعية أيضًا إلى إلزام الشركة بحذف البيانات الشخصية التي تزعم أنها جُمعت بصورة غير قانونية.
وقد تزيد هذه القضايا الضغوط القانونية والتنظيمية على شركات الذكاء الاصطناعي، خصوصًا فيما يتعلق بحماية القاصرين وخصوصية بياناتهم.
وتظل الاتهامات الواردة في الدعاوى ادعاءات تحتاج إلى إثبات أمام المحاكم، فيما تؤكد OpenAI استمرار جهودها لتطوير إجراءات الحماية.

هاتف Huawei Mate X8 القابل للطي.. تسريبات تكشف بطارية ضخمة ومعالج Kirin جديد

ديدان الذكاء الاصطناعي.. تهديد سيبراني جديد قد ينتشر ذاتيًا بين الأجهزة

روبوتات OpenAI البشرية.. سام ألتمان يستهدف نموذجًا أوليًا في 2027

بدائل أدوبي المجانية.. مطور يستخدم الذكاء الاصطناعي لبناء 7 تطبيقات مفتوحة المصدر

استحواذ إنفيديا على ريفليكشن إيه آي.. مفاوضات لشراء الشركة أو زيادة الاستثمار

إزالة Apple Intelligence من ماك.. أداة توفر 12 غيغابايت من التخزين

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 أخبار تقنية7 أيام ago
هواتف Honor Win 2.. بطارية 12000 مللي أمبير ومعالجات رائدة في 21 أكتوبر
-
أخبار الشركات5 أيام ago
جهاز تسجيل سري في OpenAI.. اعتقال مهندس سابق بتهمة التجسس داخل الشركة
-
أخبار تقنية7 أيام ago
المجاملة المفرطة في ChatGPT.. OpenAI تعيد ضبط روبوتها لتعزيز السلامة النفسية
-
الذكاء الاصطناعي5 أيام ago
إطلاق Kling 4.0 رسميًا: فيديو 30 ثانية وتحكم بعشر صور مفتاحية
-
أخبار تقنية5 أيام ago
مكالمات واتساب دون حساب.. ميزة جديدة تتيح الانضمام عبر روابط الدعوة
-
الذكاء الاصطناعي7 أيام ago
عندك فكرة مشروع ومفيش موقع؟ إنشاء موقع بالذكاء الاصطناعي يغيّر البداية
-
أخبار الاختراقات4 أيام ago
دعاوى ضد OpenAI تتهم ChatGPT بتهديد سلامة الأطفال في 8 ولايات أمريكية
-
أخبار تقنية5 أيام ago
هيئة دولية لتنظيم الذكاء الاصطناعي.. رئيس ديب مايند يحذر من اختراقات وشيكة