أخبار تقنية
ثغرة أمنية في أنظمة ميتا الذكية تؤدي إلى اختراق آلاف حسابات إنستاجرام

كشفت شركة ميتا عن تعرض منصة إنستاجرام لحادثة أمنية خطيرة، بعدما استغل قراصنة ثغرة تقنية في أحد أنظمة الدعم الفني المدعومة بالذكاء الاصطناعي، ما أدى إلى احتمال الاستيلاء على أكثر من 20 ألف حساب للمستخدمين. وأوضحت الشركة أن الخلل سمح للمهاجمين بإعادة تعيين كلمات مرور بعض الحسابات دون امتلاك الصلاحيات القانونية اللازمة، الأمر الذي مكّنهم من الوصول إلى حسابات لا تخصهم.
ثغرة أمنية في أنظمة ميتا الذكية تؤدي إلى اختراق آلاف حسابات إنستاجرام
ثغرة أمنية في أنظمة ميتا الذكية تؤدي إلى اختراق آلاف حسابات إنستاجرام
بحسب المعلومات التي قدمتها ميتا للجهات المختصة في الولايات المتحدة، فإن المشكلة لم تكن في روبوت الدعم الذكي نفسه، وإنما في مسار برمجي منفصل احتوى على خطأ تقني منع النظام من التحقق بشكل صحيح من تطابق البريد الإلكتروني المُدخل مع البريد الإلكتروني المسجل للحساب.
ونتيجة لذلك، قام النظام بإرسال روابط إعادة تعيين كلمات المرور إلى عناوين بريد إلكتروني غير مرتبطة بالحسابات المستهدفة، بدلاً من رفض الطلبات غير المصرح بها.
اكتشاف الثغرة وإغلاقها سريعًا
أشارت ميتا إلى أن أولى مؤشرات الهجوم ظهرت في 31 مايو الماضي، قبل أن تتمكن فرقها التقنية من معالجة المشكلة وإغلاق الثغرة في الأول من يونيو.
كما قامت الشركة بإزالة الأكواد البرمجية المسببة للخلل، وإبطال جميع روابط إعادة تعيين كلمات المرور التي تم إنشاؤها عبر الثغرة خلال فترة استغلالها.
حسابات بارزة ضمن المتضررين
أكدت الشركة أن الهجوم طال عددًا من الحسابات المعروفة، من بينها الحساب القديم للبيت الأبيض المرتبط بالرئيس الأمريكي الأسبق باراك أوباما، إضافة إلى حسابات أخرى تعود لشخصيات وجهات بارزة.
ولم تكشف ميتا عن حجم الأضرار الفعلية التي لحقت بهذه الحسابات، لكنها أكدت اتخاذ إجراءات فورية للحد من آثار الحادثة.
البيانات التي ربما أصبحت معرضة للاطلاع
رغم عدم وجود أدلة على وصول المهاجمين إلى قواعد بيانات المستخدمين بشكل مباشر، فإن ميتا حذرت من احتمال تمكن الجهات التي سيطرت على الحسابات من الاطلاع على مجموعة من المعلومات الشخصية.
وتشمل هذه البيانات عناوين البريد الإلكتروني، وأرقام الهواتف، وتواريخ الميلاد، والمنشورات، والرسائل الخاصة، وسجل النشاط، بالإضافة إلى بيانات الملف الشخصي والحسابات المرتبطة.
أكثر من 20 ألف حساب محتمل التأثر
ووفقًا للشركة، بلغ عدد الحسابات المتأثرة المحتملة 20,225 حسابًا، وهي الحسابات التي أُعيد تعيين كلمات مرورها عبر أداة الدعم خلال فترة الثغرة ولم تكن تعتمد على المصادقة الثنائية.
وأوضحت ميتا أن هذا الرقم يمثل الحد الأقصى للحسابات المحتمل تأثرها، إذ قد تكون بعض عمليات إعادة تعيين كلمات المرور قد تمت بصورة مشروعة من قبل أصحاب الحسابات.
إجراءات أمنية لمنع تكرار الحادثة
اتخذت ميتا عدة خطوات لاحتواء الأزمة، شملت إيقاف أداة الدعم المدعومة بالذكاء الاصطناعي مؤقتًا، وإزالة أسباب الخلل، بالإضافة إلى فرض إجراءات تحقق إضافية على الحسابات التي يُحتمل تأثرها.
كما أكدت الشركة أنها ستُلزم أصحاب هذه الحسابات بإثبات هويتهم قبل السماح لهم باستعادة الوصول إليها، في إطار جهودها لتعزيز الأمن وحماية المستخدمين.







تعمل شركة مونشوت الصينية على تقليص قدرات الاختراق الإلكتروني في نموذج كيمي للذكاء الاصطناعي، مع الحفاظ على مهاراته في كتابة الأكواد البرمجية، في محاولة للحد من مخاطر الاستخدام الهجومي للنماذج المتقدمة قبل إتاحتها للمطورين.
وأعلنت الشركة في 24 أكتوبر عن نموذج Kimi K3.1 Pro مفتوح الأوزان، الذي يضم نحو 3 تريليونات معلمة، مع التخطيط لإتاحة أوزانه للمطورين في 4 نوفمبر.
نموذج كيمي للذكاء الاصطناعي يقلص قدرات الاختراق
قالت مونشوت إنها أزالت بيانات مرتبطة بالأمن السيبراني من مجموعات التدريب وبيئات التعلم المعزز، بهدف الحد من قدرة النموذج على تنفيذ العمليات الهجومية، دون التأثير بصورة كبيرة على قدراته العامة في البرمجة.
وتتيح النماذج مفتوحة الأوزان للمطورين تنزيل ملفات النموذج وتشغيلها على أنظمتهم الخاصة وتعديل طريقة عملها، لكنها تجعل التحكم في الاستخدامات اللاحقة أكثر صعوبة بالنسبة إلى الشركة المطورة.
اختبارات تكشف تراجع قدرات الاختراق
بحسب الاختبارات الداخلية التي أعلنتها الشركة، سجل نموذج Kimi K3.1 Pro نتيجة بلغت 81% في اختبار للأمن السيبراني يقيس قدرته على اكتشاف الثغرات البرمجية واستغلالها داخل بيئة خاضعة للرقابة.
- خوارزمية فيسبوك الجديدة.. ميزة تمنحك التحكم في المنشورات ومقاطع ريلز
- Nano Banana 2.1 من جوجل يحسن تحرير الصور ويحافظ على ثبات الشخصيات
وفي المقابل، حققت نسخة مماثلة لم تخضع لإجراءات الحد من المخاطر نتيجة بلغت 90.5%، بفارق 9.5 نقاط مئوية.
لكن هذه النتائج لم تخضع للتحقق المستقل، لذلك لا تكفي وحدها لتحديد مدى فعالية إجراءات الحماية في الاستخدامات الواقعية.
مونشوت تحد من قدرات الاختراق في نموذج كيمي للذكاء الاصطناعي دون إضعاف البرمجة
البرمجة سلاح ذو حدين
يمكن للذكاء الاصطناعي مساعدة فرق الأمن السيبراني على اكتشاف الثغرات وإصلاحها، لكنه قد يساعد أيضًا على أتمتة بعض مراحل الهجمات الإلكترونية، خصوصًا عند استخدام نماذج تستطيع كتابة الأكواد وتنفيذ مهام متعددة الخطوات.
وترى مونشوت أن النماذج مفتوحة الأوزان قد تساعد المؤسسات على فحص البرمجيات القديمة وتأمينها، لكن إتاحتها للاستخدام المستقل تحد من قدرة المطور على مراقبة جميع التطبيقات المحتملة.
مخاوف عالمية من الهجمات المدعومة بالذكاء الاصطناعي
تأتي هذه الخطوة وسط نقاش دولي حول مخاطر استخدام النماذج المتقدمة في تطوير البرمجيات الخبيثة واكتشاف الثغرات واستغلالها.
وتشير التقارير إلى أن الصين تدرس مقترحات لفرض ضوابط على تصدير بعض تقنيات الذكاء الاصطناعي المرتبطة بهذه الاستخدامات، بينما تواجه الجهات التنظيمية تحديًا في الموازنة بين الحد من الهجمات والحفاظ على أدوات البحث الأمني والدفاع الرقمي.
قدرات متقدمة ونافذة سياق واسعة
يتميز Kimi K3.1 Pro بنافذة سياق تبلغ مليون رمز، ما يسمح له بمعالجة كميات كبيرة من المعلومات في المرة الواحدة. كما طرحت مونشوت إصدار Highspeed، الذي تقول إنه يعمل بسرعة تعادل ضعفين إلى ثلاثة أضعاف سرعة الإصدار القياسي.
ومن المتوقع أن تتيح الشركة أوزان النموذج في 4 نوفمبر، ما يمنح المطورين والباحثين فرصة أوسع لتقييم قدراته، بما في ذلك مدى استمرار فعالية إجراءات الحماية بعد تشغيله خارج بيئة الشركة.
تعمل أبل على توسيع استخدام تقنياتها داخل متاجرها عبر أداة جديدة تتيح فحص آيفون داخل علبته المختومة، بهدف اكتشاف التلاعب بالأجهزة المُعادة وتقليل خسائر المخزون، دون الحاجة إلى فتح العبوة والتحقق من محتوياتها يدويًا.
وتأتي الخطوة لمواجهة عمليات احتيال يستعيد فيها بعض المشترين قيمة الهاتف بعد إعادة علبة تحتوي على مكونات ناقصة أو دون الجهاز نفسه، ما يدفع موظفي المتاجر إلى فحص المنتجات قبل إعادة طرحها للبيع.
فحص آيفون داخل علبته باستخدام أداة تشخيص جديدة
وفقًا لتقارير تقنية، بدأت أجهزة الفحص الجديدة تصل إلى متاجر أبل خلال أكتوبر 2026، ودخلت مرحلة التشغيل. وتعتمد الأداة على تقنية Presto التي طورتها الشركة، لكنها توسع استخدامها من تحديث الهواتف وتجهيزها إلى فحص سلامتها وهي داخل العبوات المغلقة.
ولا تزال أبل لم تكشف تفاصيل جميع الاختبارات التي تستطيع الأداة تنفيذها أو أنواع الأعطال والتلاعب التي يمكنها اكتشافها.
كيف تساعد التقنية على مكافحة الاحتيال؟
كان موظفو متاجر أبل يضطرون إلى فتح العبوات المختومة للتحقق من محتويات الأجهزة المُعادة، وهو ما قد يفرض إجراءات إضافية قبل إعادة بيعها باعتبارها منتجات جديدة.
أما الأداة الجديدة، فتتيح إجراء اختبارات تشخيصية دون فتح العلبة، ما قد يساعد على اكتشاف بعض حالات التلاعب مع الحفاظ على العبوة في حالتها الأصلية.
- إعلانات ChatGPT تتحول إلى صور.. OpenAI تختبر صيغة مرئية جديدة
- مشروع Quine من مايكروسوفت يوظف الذكاء الاصطناعي لتسريع اكتشاف الأدوية
ومع ذلك، لا يعني وجود النظام أنه قادر على اكتشاف جميع أشكال الاحتيال، إذ لم توضح أبل حتى الآن الحدود الدقيقة لقدراته.
أبل تطور جهازًا لفحص آيفون داخل علبته المغلقة لمكافحة الاحتيال
نظام Presto يتجاوز تحديث أجهزة آيفون
صممت أبل نظام Presto في الأساس لتحديث أجهزة آيفون لاسلكيًا وتجهيزها وهي داخل عبواتها المختومة، بحيث يحصل المشتري على هاتف مزود بأحدث إصدار من النظام عند شرائه.
وتسمح التقنية بتشغيل الهاتف وتثبيت التحديثات ثم إيقاف تشغيله مجددًا دون الحاجة إلى فتح العبوة. كما يمكنها تخصيص شاشة الإعداد الأولي، بحيث يظهر اسم العميل بعد رسالة الترحيب عند تشغيل الجهاز للمرة الأولى.
وتشير التقارير إلى أن أبل بدأت أيضًا تركيب أجهزة Presto مخصصة لهاتف iPhone Duo القابل للطي داخل متاجرها.
ماذا تعني التقنية لمشتري آيفون؟
قد تساعد التقنية على تسريع فحص الأجهزة المُعادة وتحسين إدارة المخزون، مع تقليل الحاجة إلى فتح المنتجات التي يمكن إعادة بيعها بحالتها الأصلية.
كما قد تسهم في الحد من الخسائر الناتجة عن إعادة العبوات التي تعرضت محتوياتها للتلاعب. لكن أبل لم توضح بعد ما إذا كانت ستوسع استخدام أجهزة الفحص لتشمل منتجات أخرى أو متاجر إضافية.
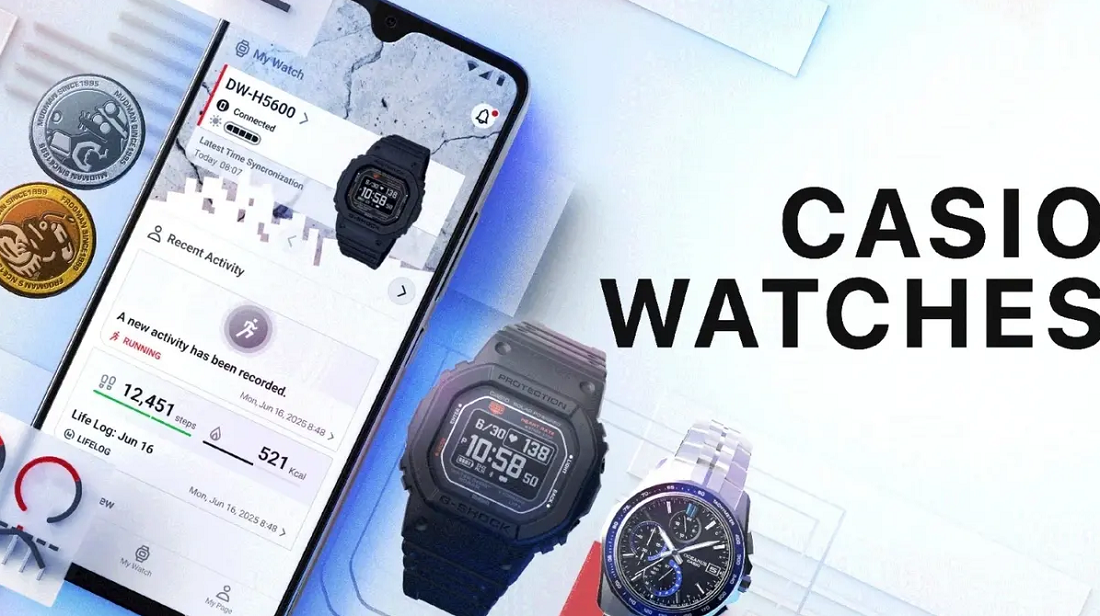
علّقت شركة كاسيو مؤقتًا بعض خدمات تطبيق كاسيو للهواتف الذكية، بعد اكتشاف مشكلة أمنية خطيرة مرتبطة بلغة البرمجة PHP، المستخدمة في عدد كبير من خدمات الويب حول العالم. وبدأ التعليق في 21 أكتوبر 2026، بهدف حماية بيانات العملاء، دون تحديد موعد نهائي لإعادة الخدمات المتأثرة.
خدمات تطبيق كاسيو تتوقف احترازيًا بسبب ثغرة PHP
أعلنت الشركة اليابانية في بيان رسمي بتاريخ 22 أكتوبر أنها أوقفت بعض الوظائف التي تعتمد على PHP، ضمن إجراءات احترازية للتعامل مع المشكلة الأمنية.
وأكدت كاسيو أنها لم ترصد أي وصول غير مصرح به إلى خدماتها أو تسريب لمعلومات العملاء حتى وقت صدور الإعلان. كما أوضحت أن المشكلة تتعلق بتقنية مستخدمة على نطاق واسع، ولا تقتصر على أنظمتها وحدها.
كاسيو توقف بعض خدمات تطبيق كاسيو بسبب ثغرة أمنية في PHP
كيف يؤثر التعليق على مالكي ساعات كاسيو؟
يتيح تطبيق Casio Watches لمستخدمي الساعات المتوافقة الاتصال بالهواتف الذكية عبر البلوتوث، ومزامنة الوقت وضبط بعض الإعدادات، وفقًا للطراز المستخدم.
- ميزة إنستغرام الجديدة لإعادة إنشاء Reels.. قلّد المقاطع الرائجة بسهولة
- ميكروفون سوني ECM-AX10.. تسجيل الصوت الثلاثي الأبعاد عبر الهواتف الذكية
لكن كاسيو لم تحدد بدقة الوظائف التي شملها التعليق، لذلك لا يزال تأثيره على الساعات المختلفة غير واضح. كذلك، لا يعني الإعلان بالضرورة توقف جميع وظائف التطبيق أو تعطل الساعات نفسها.
متى تعود خدمات تطبيق كاسيو؟
لم تعلن الشركة موعدًا محددًا لاستعادة الخدمات المتوقفة، لكنها أكدت أنها تعمل على إعادتها في أسرع وقت ممكن.
وحتى 25 أكتوبر 2026، لم يتضمن الإعلان موعدًا مؤكدًا لاستئناف التشغيل. لذلك، ينتظر المستخدمون توضيحًا بشأن الوظائف المتأثرة والجدول الزمني لاستعادتها.
وتعكس الخطوة أهمية الإجراءات الاحترازية في التعامل مع الثغرات الأمنية، خصوصًا عندما ترتبط خدمات رقمية ببيانات العملاء وأجهزتهم المتصلة.

مونشوت تحد من قدرات الاختراق في نموذج كيمي للذكاء الاصطناعي دون إضعاف البرمجة

أبل تطور جهازًا لفحص آيفون داخل علبته المغلقة لمكافحة الاحتيال

كاسيو توقف بعض خدمات تطبيق كاسيو بسبب ثغرة أمنية في PHP

HeyGen Video 1 متاح عبر ChatGPT لإنشاء فيديو بالصوت من المحادثة

تحديث أندرويد 17 من سامسونغ يصل إلى هواتف Galaxy القديمة والجديدة

Lovart 2.0 يقدم Arti: مساعد تصميم يتذكر تفضيلاتك ويتولى المهام المتكررة

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 الذكاء الاصطناعي7 أيام ago
Lovart 2.0 يقدم Arti: مساعد تصميم يتذكر تفضيلاتك ويتولى المهام المتكررة
-
أخبار تقنية7 أيام ago
وكلاء الذكاء الاصطناعي تحت الحظر.. بنوك أميركية تمنعهم من تحويل الأموال
-
الذكاء الاصطناعي7 أيام ago
ديب سيك تتيح البحث للمطورين وتحدّث Flash لبناء المشاريع
-
أخبار تقنية7 أيام ago
صور GIF في تعليقات يوتيوب.. غوغل تستعد لتغيير عمره 21 عامًا
-
أخبار تقنية7 أيام ago
هاتف Galaxy F70 5G.. السعر والمواصفات الكاملة من سامسونغ
-
أخبار تقنية6 أيام ago
بطارية آيفون ديو.. أبل تكشف رسميًا عن سعة تتجاوز Galaxy Z Fold 8
-
أخبار الشركات6 أيام ago
اختصارات آيفون بالذكاء الاصطناعي.. كيف تنشئ مهام تلقائية باستخدام Apple Intelligence؟
-
الذكاء الاصطناعي4 أيام ago
Claude Duet.. مساعد أنثروبيك يتابع عملك حتى بعد إغلاق جهازك