تطبيقات وبرامج
مراجعة الأمان في GitHub Copilot: أمر /security-review يكتشف الثغرات قبل رفع الكود
مراجعة الأمان في GitHub Copilot أصبحت متاحة عبر أمر /security-review داخل التطبيق، لتمنح المطورين فحصًا سريعًا للثغرات مع أولويات واضحة واقتراحات إصلاح قبل فتح طلب السحب.

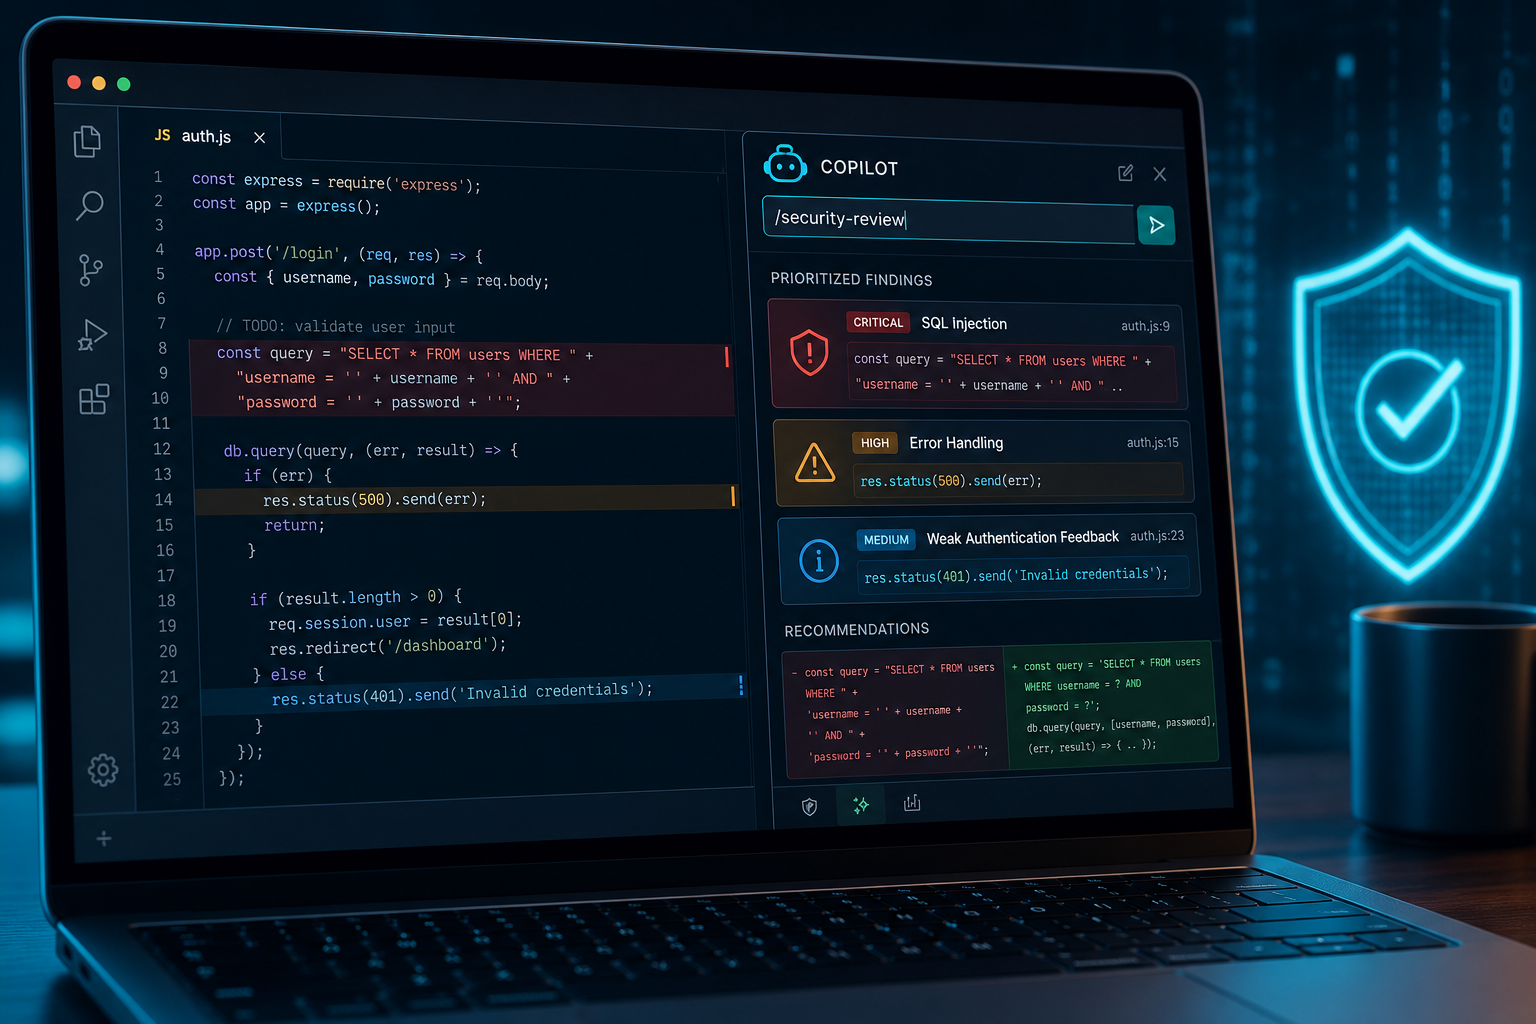
أعلنت GitHub يوم 14 يوليو 2026 إطلاق ميزة مراجعة الأمان في GitHub Copilot داخل التطبيق عبر الأمر /security-review، في خطوة تستهدف تقليل الوقت بين كتابة الكود واكتشاف الثغرات. الفكرة الأساسية هنا أن المطور لم يعد مضطرًا إلى انتظار فتح طلب سحب أو تشغيل سلسلة فحوصات كاملة حتى يحصل على تنبيه أولي، بل يستطيع طلب مراجعة أمنية سريعة وهو ما يزال يعمل على التغييرات نفسها داخل الجلسة.
أهمية مراجعة الأمان في GitHub Copilot لا تأتي فقط من كونها ميزة جديدة، بل من طبيعة موقعها داخل سير العمل. GitHub تقول إن الأمر الجديد يعيد للمطور قائمة مركزة من المشكلات عالية الثقة مع درجة شدة ودرجة ثقة واقتراحات إصلاح يمكن تطبيقها وإعادة التحقق منها مباشرة. هذا يجعل الفحص أقرب إلى طبقة وقائية مبكرة بدل أن يبقى الأمان مرحلة متأخرة بعد تراكم التغييرات.
ما الذي يقدمه أمر /security-review عمليًا؟
بحسب إعلان GitHub الرسمي، يقوم الأمر /security-review بتحليل تغييراتك البرمجية الجارية ثم يعرض نتائج تركز على الثغرات ذات الاحتمالية العالية، مع ترتيب واضح يساعدك على البدء بالمشكلات الأخطر. وتشمل الفئات التي يركز عليها الفحص الرسمي: حقن الأوامر أو البيانات، والبرمجة عبر المواقع XSS، والتعامل غير الآمن مع البيانات، واجتياز المسارات، والتشفير الضعيف.
هذا مهم لأن كثيرًا من فرق التطوير تملك أصلًا أدوات مثل Code Scanning وDependabot، لكنها تحتاج أيضًا إلى فحص خفيف وسريع قبل الوصول إلى المراحل الأثقل. هنا تظهر قيمة مراجعة الأمان في GitHub Copilot كطبقة مبكرة تلتقط الإشارات الواضحة قبل أن تتضخم تكلفة الرجوع والإصلاح.
لماذا يعتبر التوقيت داخل جلسة العمل نقطة قوة؟
النقطة الفارقة أن GitHub لم تضع الميزة في مرحلة ما بعد النشر أو حتى ما بعد فتح طلب السحب، بل داخل الجلسة النشطة نفسها. ووفق توثيق GitHub Docs، يمكن تشغيل /security-review داخل جلسة Agent نشطة تحتوي على تغييرات لم تنته بعد. هذا يعني أن المطور يستطيع كتابة جزء من الكود، ثم طلب مراجعة أمنية فورية، ثم تعديل المشكلة، ثم إعادة الفحص قبل أن ينقل العمل إلى المراجعة البشرية أو إلى خطوط CI.
من منظور الإنتاجية، هذا يقلل من ظاهرة اكتشاف الثغرات بعد فوات الأوان. فالخطأ الأمني عندما يُكتشف مباشرة أثناء الكتابة أو بعدها بدقائق، يكون إصلاحه أبسط بكثير من اكتشافه بعد فتح PR أو بعد وصوله إلى بيئة اختبار مشتركة. لهذا السبب تبدو مراجعة الأمان في GitHub Copilot أقرب إلى مساعد مراجعة شخصي يعمل بجانب المطور لا خلفه.
كيف تختلف هذه الميزة عن أدوات GitHub الأمنية الأخرى؟
GitHub توضح بنفسها أن الأمر الجديد يكمل أدواتها الأمنية الأخرى ولا يستبدلها. فـ Code Scanning يظل مهمًا لأنه يعمل على نطاق أوسع ويعتمد على سياسات ومستويات تغطية مختلفة، وDependabot يركز على التبعيات والمكتبات، بينما Secret Scanning يلاحق الأسرار والمفاتيح الحساسة. أما مراجعة الأمان في GitHub Copilot فهي أداة خفيفة سريعة تستهدف تغييراتك المحلية النشطة وتعيد لك ملاحظات قابلة للتنفيذ فورًا.
هذا التمركز منطقي جدًا لفرق التطوير السريعة. فإذا كنت تتابع أيضًا توسع GitHub في أدوات الجودة البرمجية، ستلاحظ أن هذا الاتجاه ينسجم مع مقالنا السابق عن GitHub Code Quality، حيث أصبحت المنصة تبني منظومة تعالج الجودة والأمان في نقاط متعددة من دورة التطوير بدل الاكتفاء بفحص نهائي واحد.
من هم المستخدمون الذين يحصلون على الميزة؟
الإعلان الرسمي ينص على أن /security-review متاح خلال معاينة عامة لمستخدمي Copilot Free وPro وBusiness وEnterprise. هذه نقطة لافتة لأن GitHub لم تحصر الميزة في الفئات المؤسسية فقط، بل بدأت بنطاق استخدام واسع نسبيًا. وهذا يزيد احتمال أن تصبح مراجعة الأمان في GitHub Copilot جزءًا معتادًا من عادات المطور الفردي، لا مجرد سياسة تفرضها المؤسسة.
لكن من المهم فهم أن التوافر لا يعني الاكتفاء بها وحدها. الأداة مصممة كفحص مركز على الثغرات عالية الثقة، لا كبديل عن مراجعات الأمان العميقة أو اختبارات الاختراق أو قواعد الحوكمة الخاصة بالمؤسسة. لذلك أفضل طريقة للاستفادة منها هي استخدامها مبكرًا ومتكررًا، ثم الاعتماد على الطبقات الأخرى في المراحل التالية.
كيف تستخدم مراجعة الأمان في GitHub Copilot بشكل فعّال؟
أفضل استخدام عملي للميزة يبدأ بعد إنجاز كتلة منطقية صغيرة من العمل، لا بعد إكمال المشروع كله. عندما تنتهي من بناء مسار إدخال بيانات، أو من تعديل طبقة مصادقة، أو من تغيير منطق يتعامل مع الملفات أو المسارات، يكون هذا توقيتًا مناسبًا لتشغيل /security-review. بهذه الطريقة تحصل على نتائج مرتبطة بتغيير محدد، ويسهل عليك فهم سبب كل تنبيه بدل أن تتلقى قائمة طويلة ومتشعبة.
توثيق GitHub الخاص بمرجع أوامر CLI يوضح أيضًا أن /security-review صار جزءًا من عائلة أوامر تركّز على مراجعة الكود وتحسينه قبل النشر. هذا يتقاطع مع التحديثات الأخيرة التي رصدناها سابقًا في مقاييس استخدام GitHub Copilot، لأن GitHub لم تعد تكتفي بتقديم المساعدة في الكتابة، بل تبني أدوات تجعل الإنفاق على الذكاء الاصطناعي مرتبطًا أيضًا بعائد واضح في الجودة والحوكمة.
ما أنواع الثغرات التي قد تلتقطها الميزة مبكرًا؟
إذا أخذنا الفئات التي ذكرتها GitHub بجدية، فالميزة تبدو مفيدة جدًا في المواقف التي يكثر فيها الخطأ البشري السريع: تمرير مدخلات المستخدم إلى استعلامات أو أوامر دون تحقق كافٍ، بناء مسارات ملفات اعتمادًا على نص غير موثوق، تخزين بيانات حساسة بشكل مكشوف، أو استخدام مكتبات تشفير بطريقة غير سليمة. هذه ليست مشاكل نظرية، بل من أكثر الأخطاء التي تظهر في فرق التطوير السريعة عند ضغط الوقت.
ميزة مراجعة الأمان في GitHub Copilot أنها تحاول إبراز هذه الأنماط قبل أن تنتقل إلى بيئة الفريق. وحتى عندما لا تكون النتيجة نهائية أو مكتملة، فإن مجرد تنبيه المطور إلى منطقة خطرة مبكرًا قد يمنع سلسلة كاملة من التعديلات اللاحقة ويخفض عبء المراجعة البشرية.
هل الميزة كافية وحدها لحماية المشروع؟
الإجابة المختصرة: لا. الميزة قوية، لكنها ليست رخصة لإهمال المراجعات التقليدية. السبب أن الأمان البرمجي لا يعتمد فقط على التقاط الثغرات الشائعة، بل أيضًا على فهم بنية النظام، الصلاحيات، تكاملات الطرف الثالث، وسلوك المشروع في البيئات الحقيقية. لذلك يجب النظر إلى مراجعة الأمان في GitHub Copilot باعتبارها خط دفاع مبكر، لا الحارس الوحيد.
الاستفادة الحقيقية تظهر عندما تُدمج هذه المراجعة مع سياسات المؤسسة، وفحوصات CI، ومراجعات بشرية واعية بالسياق. عندها يصبح الذكاء الاصطناعي عنصر تسريع لا عنصر استبدال. وهذا بالضبط ما يجعل طرح GitHub متوازنًا: أداة عملية في نقطة العمل اليومية، دون ادعاء أنها تغني عن بقية طبقات الأمان.
الخلاصة
تحديث مراجعة الأمان في GitHub Copilot عبر الأمر /security-review يمنح المطورين طريقة أسرع لرؤية الثغرات المحتملة قبل رفع الكود أو فتح طلب السحب. ومع أنه ما يزال في المعاينة العامة حتى 21 يوليو 2026، فإن فكرته العملية واضحة: اجعل الفحص الأمني يحدث أثناء التطوير لا بعده.
إذا كنت تعمل على مشاريع فيها تغييرات متسارعة أو فريقك يعتمد Copilot يوميًا، فهذه الميزة تستحق التجربة الجدية. قيمتها ليست في أنها تحل كل شيء، بل في أنها تقلّص المسافة بين كتابة الكود واكتشاف الخطأ الأمني، وهذه وحدها ميزة قد توفر على الفرق وقتًا كبيرًا وتقلل تكلفة التصحيح لاحقًا.


كشفت وثائق قضائية عن تحذيرات متكررة بشأن حماية الأطفال على تيك توك، بعدما أبلغ موظفون عن ثغرات قد تعرض القاصرين للاستغلال والتحرش، إلى جانب قصور في أدوات الرقابة الأبوية وآليات الحد من المحتوى الضار.
حماية الأطفال على تيك توك تحت مجهر القضاء
وبحسب إفادات نقلتها شبكة الإذاعة الوطنية الأمريكية، جاءت هذه المعلومات ضمن مئات الدعاوى القضائية التي تواجهها الشركة بسبب تعاملها مع سلامة الأطفال والمراهقين، بما في ذلك اتهامات تتعلق بتصميم التطبيق وتشجيع الاستخدام المفرط.
وقال موظفون إن مسؤولين تنفيذيين تلقوا تحذيرات من تكرار ظهور مراهقين في البثوث المباشرة، وسط مخاوف من تعرضهم للاستدراج والاستغلال. وبعد تقرير نشرته مجلة «فوربس» عام 2022 عن مراهقين يخلعون ملابسهم خلال بثوث مباشرة مقابل هدايا رقمية مدفوعة، أكد أحد موظفي السلامة أن الشركة كانت على علم بهذا النوع من المحتوى.
وأشار الموظفون أيضًا إلى مخاوف بشأن الإيرادات الناتجة عن البثوث المباشرة التي يشارك فيها أطفال، رغم أن قواعد المنصة تحظر مشاركة القاصرين في هذه البثوث.
- علامات الاحتيال بالذكاء الاصطناعي.. 4 طرق لكشف المحتالين وحماية نفسك
- قضية أبل وOpenAI تتصاعد.. خلاف جديد حول أسرار الذكاء الاصطناعي
ثغرات في التحقق من العمر والرقابة الأبوية
لم تقتصر التحذيرات على البث المباشر، بل شملت أدوات حماية الأطفال على تيك توك، إذ كشفت الإفادات عن ثغرة قد تسمح للقاصرين بتجاوز التحقق من العمر عند إنشاء حسابات باستخدام حساباتهم على منصات مثل فيسبوك وإنستاجرام.
كما كشفت الوثائق عن رابط مخفي يتيح للمراهقين إلغاء ميزة «الربط العائلي»، التي تسمح للآباء بربط حساباتهم بحسابات أبنائهم ومتابعة بعض إعدادات الاستخدام.
وثائق قضائية تكشف ثغرات خطِرة في حماية الأطفال على تيك توك
تحذيرات من خوارزميات المحتوى الضار
وسلطت الوثائق الضوء على تقرير أعده إريك هان، الرئيس السابق لفريق السلامة في تيك توك، وحذر فيه من «الأنفاق الخوارزمية»؛ وهي أنماط توصية قد تدفع المستخدمين إلى مشاهدة محتوى متشابه أو ضار بصورة متكررة.
وبحسب التقرير، الذي يبدو أنه يعود إلى عام 2020، أشار هان إلى مخاطر انتشار المحتوى المرتبط بالانتحار، وما قد يسببه التعرض المتكرر لمنشورات عن إيذاء النفس من مخاطر إضافية.
وفي عام 2021، أطلقت الشركة ميزة تهدف إلى تقليل تكرار ظهور أنواع معينة من المحتوى، لكن وثائق ظهرت لاحقًا أفادت بحجبها عن ملايين المستخدمين خلال تجربة اختبارية.
وذكرت وثائق مرتبطة بدعوى رفعتها المدعية العامة لولاية نيويورك أن مراهقًا شارك في التجربة توفي منتحرًا بعد تعرضه لمحتوى متكرر عن إيذاء النفس. وتظل هذه الوقائع جزءًا من التدقيق القضائي في مسؤولية المنصة عن أنظمة التوصية ومدى فاعلية إجراءات حماية الأطفال على تيك توك.
حقق تطبيق ميوز للذكاء الاصطناعي التابع لشركة ميتا أكثر من 10 ملايين عملية تنزيل في الولايات المتحدة خلال أول 40 يومًا من إطلاقه، مع ارتفاع عدد مستخدميه النشطين يوميًا إلى 2.5 مليون مستخدم، في انطلاقة قوية تعزز المنافسة مع تطبيقات الذكاء الاصطناعي الأخرى.
ووفقًا لبيانات شركة Sensor Tower، سجل التطبيق نحو 10.9 مليون عملية تنزيل عالميًا، استحوذت الولايات المتحدة على 10.2 مليون منها، ليصبح واحدًا من عدد محدود من التطبيقات التي حققت هذا الإنجاز خلال الفترة نفسها.
تطبيق ميوز للذكاء الاصطناعي يتقدم في التنزيلات الأميركية
نجح التطبيق في تجاوز أداء تشات جي بي تي خلال أول 40 يومًا من إطلاقه في الولايات المتحدة، إذ سجل 10.2 مليون عملية تنزيل، مقابل 3.7 مليون لتطبيق أوبن إيه آي خلال الفترة نفسها.
وسجل تطبيق غروك نحو 500 ألف عملية تنزيل في أول 40 يومًا من إطلاقه، مقابل 200 ألف لتطبيق كلود، وفق البيانات ذاتها.
وعالميًا، تفوق تشات جي بي تي على تطبيق ميوز للذكاء الاصطناعي بنحو 15 مليون عملية تنزيل خلال أول 40 يومًا، مستفيدًا من توفره في أسواق أكثر، بينما اقتصر انتشار ميوز على الولايات المتحدة وكندا.
ميتا تدعم التطبيق بحملات إعلانية مكثفة
استفاد ميوز من قدرة ميتا على الترويج لتطبيقاتها عبر منصاتها المختلفة، إلى جانب استثماراتها الإعلانية الكبيرة. وخصصت الشركة 39% من إجمالي إنفاقها الإعلاني خلال أكتوبر للترويج للتطبيق، مقارنة بـ23% في سبتمبر.
- العلامة المائية في ChatGPT.. بصمة خفية على النصوص والأكواد داخل أوروبا
- استقالة ديفيد روبنسون من OpenAI تفتح ملف اضطرابات فريق السلامة
كما تقدم التطبيق في ترتيب العلامات التجارية الأميركية من حيث مرات ظهور الإعلانات، ليصل إلى المركز الحادي والعشرين خلال أكتوبر، بعدما احتل المركز الثالث والسبعين في الشهر السابق.
تطبيق ميوز للذكاء الاصطناعي يتجاوز 10 ملايين تنزيل في أميركا خلال 40 يومًا
معدلات احتفاظ بالمستخدمين تتجاوز المنافسين
لا يقتصر نجاح تطبيق ميوز للذكاء الاصطناعي على جذب التنزيلات، بل تشير البيانات إلى احتفاظه بنسبة أكبر من المستخدمين مقارنة بعدد من المنافسين.
وبلغ معدل الاحتفاظ بالمستخدمين في الولايات المتحدة 30% بعد سبعة أيام من التنزيل، و23% بعد 14 يومًا، مقابل متوسط بلغ 19% و16% على التوالي لدى التطبيقات المنافسة.
ووصل عدد المستخدمين النشطين يوميًا إلى 2.5 مليون للمرة الأولى في 16 أكتوبر، بزيادة أسبوعية بلغت 15%.
ميوز يحافظ على صدارة متاجر التطبيقات
تقدم ميوز إلى المركز الأول في متجر آب ستور الأميركي بعد إطلاقه، وحافظ على الصدارة معظم الأيام، باستثناء 19 أكتوبر، عندما تصدر تطبيق البث المباشر كيك لفترة وجيزة قبل أن يستعيد ميوز المركز الأول.
كما احتل التطبيق المركز الأول في متجر غوغل بلاي الأميركي خلال الثلاثين يومًا الماضية، وفق البيانات المذكورة.
وتعكس هذه المؤشرات نجاح ميتا في إطلاق منافس قوي بسوق المساعدات الذكية، لكن استمرار نمو ميوز سيعتمد على قدرته على الاحتفاظ بالمستخدمين وتوسيع انتشاره خارج الولايات المتحدة وكندا.
يختبر تطبيق واتساب متصفح واتساب الداخلي لهواتف آيفون، في خطوة تتيح للمستخدمين فتح الروابط المتبادلة في المحادثات دون مغادرة التطبيق، مع إمكانية العودة إلى المتصفح الافتراضي في أي وقت.
متصفح واتساب الداخلي يوسع فتح الروابط على آيفون
بدأ واتساب سابقًا اختبار فتح بعض روابط الأنشطة التجارية المؤمّنة ببروتوكول HTTPS داخل التطبيق، لكنه يعمل حاليًا على توسيع الميزة لتشمل جميع الروابط المتبادلة في المحادثات.
ورصد موقع WABetaInfo إشارات إلى الميزة في أحدث إصدار من التطبيق عبر منصة TestFlight، لكنها لم تكن متاحة بعد لمختبري النسخة التجريبية وقت رصدها.
إعدادات للتحكم في تصفح الروابط
بحسب المعلومات المتاحة، سيضيف واتساب خيارًا باسم «المتصفح داخل التطبيق» ضمن إعدادات الدردشات، ليتمكن المستخدم من اختيار فتح الروابط داخل واتساب أو باستخدام المتصفح الافتراضي.
- مساعد ميوز من ميتا يصل إلى آيباد بعد شهر من إطلاقه على آيفون
- Googlebook OS يقترب.. جوجل تحدد موعد نهاية دعم ChromeOS
وستتيح الإعدادات أيضًا حذف ملفات تعريف الارتباط وذاكرة التخزين المؤقت وغيرها من بيانات التصفح المحفوظة.
وعند تفعيل متصفح واتساب الداخلي للمرة الأولى، ستظهر رسالة توضيحية تشرح طريقة عمل الميزة، مع إمكانية تغيير الاختيار والعودة إلى المتصفح الافتراضي لاحقًا.
متصفح واتساب الداخلي.. ميزة جديدة لفتح الروابط على آيفون دون مغادرة التطبيق
هل يحافظ المتصفح الداخلي على الخصوصية؟
وفقًا للمعلومات المنشورة عن الميزة، لن يتمكن واتساب من الاطلاع على الروابط المتبادلة داخل المحادثات أو معرفة الروابط التي يفتحها المستخدمون.
ومن شأن متصفح واتساب الداخلي تسهيل الانتقال إلى المواقع والعودة إلى المحادثات دون التنقل المتكرر بين التطبيقات، مع توفير أدوات لإدارة بيانات التصفح المخزنة.
موعد إطلاق الميزة لمستخدمي آيفون
لم يحدد واتساب حتى الآن موعد إتاحة الميزة لمختبري النسخة التجريبية أو لجميع المستخدمين. ورصدها داخل إصدار تجريبي لا يعني بالضرورة إطلاقها رسميًا قريبًا.
ومن المنتظر أن تتضح تفاصيل إضافية مع تقدم الاختبارات وإعلان الشركة عن موعد الإطلاق.

شرائح ذاكرة مستعملة تدخل الهواتف الذكية لمواجهة أزمة نقص المكونات

هاتف iPhone Duo يدعم قلم Apple Pencil مع تحديث iOS 27.2

ساعة Galaxy Watch 5 Pro تثير مخاوف بعد ظهور بثور على معصم مستخدم

إطلاق Kling 4.0 رسميًا: فيديو 30 ثانية وتحكم بعشر صور مفتاحية

وكلاء سايكلز.. 4 أدوات ذكاء اصطناعي للسوق السعودي

HeyGen Video 1 متاح عبر ChatGPT لإنشاء فيديو بالصوت من المحادثة

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 أخبار تقنية7 أيام ago
تحديث أندرويد 17 من سامسونغ يصل إلى هواتف Galaxy القديمة والجديدة
-
أخبار تقنية6 أيام ago
رقائق الذكاء الاصطناعي تقود صفقة محتملة بين بايت دانس وميديا تيك
-
أخبار الألعاب6 أيام ago
وحدة تحكم Xbox Nano.. مايكروسوفت تطلق أصغر يد ألعاب بسعر 49.99 دولارًا
-
أخبار تقنية7 أيام ago
تحديث HyperOS 4 من شاومي يصل إلى الهواتف المؤهلة بتحسينات في الأداء
-
أخبار تقنية6 أيام ago
ميزة إنستغرام الجديدة لإعادة إنشاء Reels.. قلّد المقاطع الرائجة بسهولة
-
الذكاء الاصطناعي4 أيام ago
Lovart 2.0 يقدم Arti: مساعد تصميم يتذكر تفضيلاتك ويتولى المهام المتكررة
-
أخبار الاختراقات6 أيام ago
تطبيق واتساب المزيف يحصد نصف مليون تنزيل على غوغل بلاي بعد كروم
-
أخبار تقنية4 أيام ago
وكلاء الذكاء الاصطناعي تحت الحظر.. بنوك أميركية تمنعهم من تحويل الأموال