تطبيقات وبرامج
اكتشافات الأمان بالذكاء الاصطناعي في GitHub تصل إلى طلبات السحب: تغطية أوسع قبل الدمج
أطلقت GitHub في 14 يوليو 2026 ميزة اكتشافات الأمان بالذكاء الاصطناعي في GitHub داخل طلبات السحب، لتوسيع تغطية الثغرات قبل الدمج مع تنبيهات تحمل وسم AI واستهلاك AI Credits.

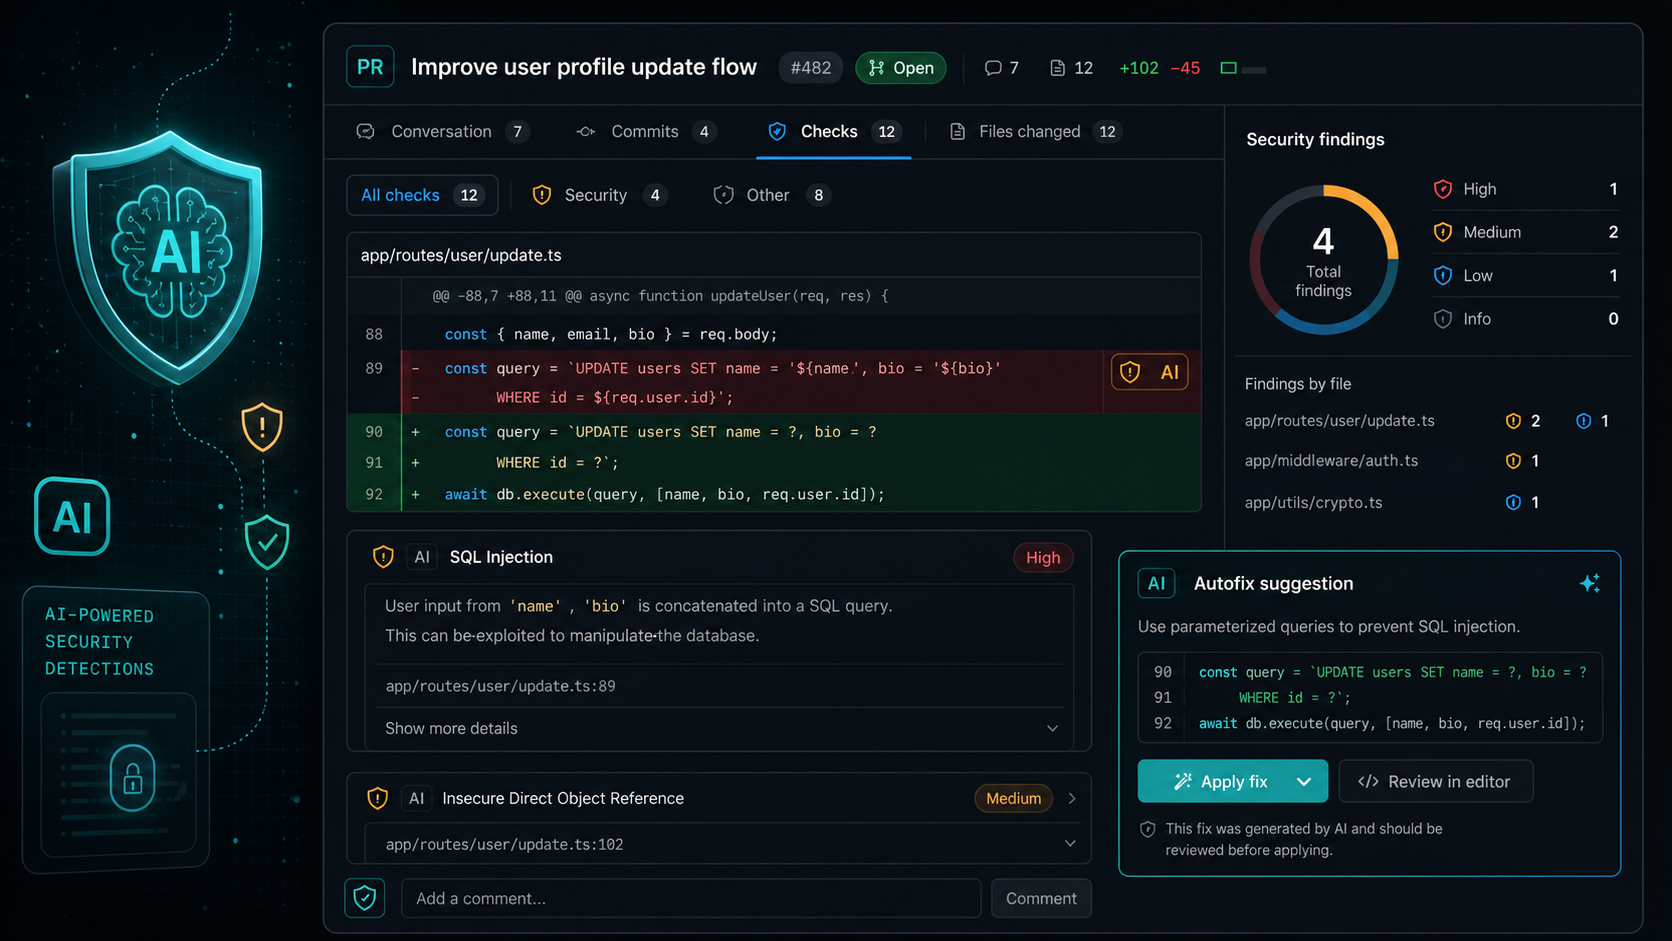
أعلنت GitHub يوم 14 يوليو 2026 إطلاق ميزة اكتشافات الأمان بالذكاء الاصطناعي في GitHub داخل طلبات السحب، في خطوة تستهدف توسيع تغطية الفحص الأمني إلى لغات وأطر عمل لا تغطيها قواعد CodeQL التقليدية بالكامل. وبحسب الإعلان الرسمي من GitHub، تظهر النتائج مباشرة داخل pull requests قبل الدمج، ما يمنح الفرق فرصة التقاط مشكلات حساسة في وقت أبكر وضمن نفس سير المراجعة اليومي.
أهمية اكتشافات الأمان بالذكاء الاصطناعي في GitHub لا تأتي فقط من كونها طبقة أمنية جديدة، بل من طبيعة الفراغ الذي تحاول سده. كثير من المستودعات تعتمد لغات أو ملفات إعداد أو أطر عمل لا تحصل دائمًا على تغطية مثالية من التحليل الثابت التقليدي. هنا تدخل GitHub بمحرك فحص مدعوم بالذكاء الاصطناعي يركز على الثغرات التي قد تفلت من الأدوات المعروفة، مع إبقاء النتائج داخل واجهة طلب السحب بدل إرسال الفريق إلى لوحة منفصلة.
ما المقصود باكتشافات الأمان بالذكاء الاصطناعي في GitHub؟
وفق توثيق GitHub الرسمي، تعمل هذه الميزة كمحرك فحص إضافي داخل code scanning، لكنها لا تستبدل CodeQL بل تكمله. الفكرة الأساسية هي أن GitHub تستخدم محركًا مبنيًا على الذكاء الاصطناعي للبحث عن ثغرات أمنية داخل التغييرات الموجودة في طلب السحب نفسه، خاصة في المناطق التي لا تتمتع بتغطية أصلية قوية من CodeQL.
النتائج التي تنتجها اكتشافات الأمان بالذكاء الاصطناعي في GitHub تظهر مع وسم AI حتى يستطيع المطور التمييز بينها وبين تنبيهات CodeQL المعتادة. كل نتيجة تتضمن وصفًا للمشكلة وشرحًا لمخاطرها، وفي كثير من الحالات تظهر معها توصية إصلاح يمكن البناء عليها بسرعة بدل الاكتفاء بتحذير عام.
كيف تعمل الميزة داخل طلبات السحب؟
بحسب الوثائق، يبدأ الفحص تلقائيًا عند فتح طلب السحب أو عند دفع commit جديد إليه، وهو نفس التوقيت الذي اعتادت الفرق رؤية فحوصات CodeQL خلاله. لكن الفارق هنا أن اكتشافات الأمان بالذكاء الاصطناعي في GitHub تعمل بشكل مستقل عن نجاح أو تأخر CodeQL، لذلك قد تظهر بعض النتائج مبكرًا حتى قبل اكتمال بقية الفحوصات.
كما أن النتائج استشارية في وضعها الحالي، أي أنها لا تمنع الدمج تلقائيًا. هذا التصميم يعكس رغبة GitHub في جعل الطبقة الجديدة أداة دعم سريعة بدل تحويلها فورًا إلى حاجز قد يربك الفرق في بدايات التبني. ومع ذلك، تظل قيمتها مرتفعة لأن التنبيه المبكر داخل PR يمنح المطور فرصة الإصلاح قبل انتقال الخلل إلى الفروع الرئيسية أو بيئات الإنتاج.
ما أنواع المخاطر التي تغطيها؟
تقول GitHub إن الميزة تستهدف مجموعة واسعة من الفئات الأمنية، منها حقن السلاسل النصية مثل SQL أو HTML أو shell، وضعف التشفير، وأخطاء التحكم في الوصول، وتسرب البيانات الحساسة، وسوء الإعدادات الأمنية، ومشكلات المصادقة، وسلامة البيانات، وSSRF، وحتى بعض مخاطر سلاسل التوريد. هذا التنوع مهم لأن كثيرًا من الثغرات الخطيرة لا تأتي من خطأ برمجي كلاسيكي فقط، بل من إعدادات أو تكاملات أو ملفات بنية تحتية يسهل تجاهلها أثناء المراجعة السريعة.
والجانب العملي هنا أن GitHub لا تطرح الميزة كبديل شامل لكل أدوات الأمن، بل كطبقة توسعة ذكية داخل سير العمل نفسه. إذا كنت تتابع أيضًا مسار جودة الكود في المنصة، فستلاحظ أن هذا الاتجاه ينسجم مع مقالنا عن GitHub Code Quality، حيث تحاول GitHub جمع الجودة والأمن والإصلاح الذكي في مكان واحد بدل تشتيت الفريق بين خدمات متعددة.
ما الذي تحتاجه المؤسسة لتفعيلها؟
هنا تظهر التفاصيل التي تهم فرق المنصات وفرق الأمن أكثر من العنوان التسويقي. فالميزة ليست مفعلة افتراضيًا على مستوى المؤسسة. توضّح GitHub أن المؤسسة يجب أن تسمح أولًا بسياسة AI Findings، وبعدها يمكن لمسؤولي المؤسسة أو المنظمة تفعيلها على المستودعات المناسبة. كذلك يجب أن يكون CodeQL default setup مفعّلًا في المستودع، لأن المحرك الجديد يعتمد على هذا السياق حتى لو لم يكن CodeQL هو الأداة التي تجري التحليل نفسه.
هذا يعني أن اكتشافات الأمان بالذكاء الاصطناعي في GitHub ليست زرًا سحريًا يعمل في أي مكان فورًا، بل تحتاج حدًا أدنى من الانضباط في إعداد code scanning. ومن وجهة نظر تشغيلية، هذا أمر منطقي: GitHub تريد أن تضيف طبقة أذكى فوق أساس منظم، لا فوق بيئة أمنية غير مفعلة أصلًا.
هل تدعم لغات غير مشمولة جيدًا في CodeQL؟
نعم، وهذه إحدى أهم نقاط القوة. توضح الوثائق أن الميزة مصممة لتوسيع التغطية إلى لغات وأطر عمل لا تحصل على دعم أصلي كامل من CodeQL، مثل بعض حالات PHP وShell وTerraform وDockerfiles، إلى جانب فجوات تغطية في أطر مثل JSP وBlazor. عمليًا، هذا يمنح الفرق التي تبني أنظمة هجينة أو بنى تحتية معقدة فرصة أفضل لرؤية إشارات أمنية كانت تضيع سابقًا بين الأدوات المختلفة.
لكن يجب الانتباه إلى أن GitHub تصنف هذه النتائج كإشارات قابلة للمراجعة لا كحقائق مطلقة. فكما هو الحال مع أي نظام مدعوم بالذكاء الاصطناعي، قد تظهر false positives أحيانًا، ولهذا تضيف المنصة آليات feedback داخل النتائج نفسها لتحسين الدقة مع الوقت.
أين تظهر النتائج؟ وهل يمكن إصلاحها بسرعة؟
بحسب GitHub، تظهر النتائج على تبويبي Conversation وFiles changed داخل طلب السحب، وهو موضع ذكي لأنها تضع التنبيه في المكان الذي يتخذ فيه الفريق قرار الدمج أصلًا. وعندما تتوفر معالجة مقترحة، يمكن أن يظهر معها Copilot Autofix ليقترح تعديلًا يساعد المطور على إصلاح الخلل بسرعة أكبر.
هذا الربط بين التنبيه والإصلاح مهم جدًا. فالقيمة الحقيقية لأي تنبيه أمني ليست في ظهوره فحسب، بل في تقليل الزمن بين اكتشافه ومعالجته. وإذا كانت المنصة قادرة على تقديم اقتراح إصلاح مقنع داخل نفس لحظة المراجعة، فإن احتمالية التعامل مع الخلل ترتفع مقارنة بتأجيله إلى backlog أو تذكرة خارجية.
ما القيود الحالية التي يجب الانتباه لها؟
حتى الآن، تؤكد GitHub أن اكتشافات الأمان بالذكاء الاصطناعي في GitHub ما تزال في معاينة عامة، وأنها تركز على طلبات السحب فقط، ولا تنتج backlog alerts كاملة على مستوى المستودع كما تفعل بعض نتائج CodeQL. كما لا يمكن استخدام هذه النتائج في rulesets لفرض منع الدمج تلقائيًا في هذه المرحلة.
إضافة إلى ذلك، تذكر الوثائق أن الميزة تحتاج إلى GitHub Advanced Security مع رخصة GitHub Copilot خلال فترة المعاينة، وأن استخدامها يستهلك AI credits. هذه نقطة مهمة لأن التبني هنا ليس قرارًا تقنيًا فقط، بل قرار ميزانية أيضًا، خصوصًا لدى المؤسسات التي تراقب استهلاك الذكاء الاصطناعي بدقة متزايدة.
لماذا قد يهم هذا التحديث فرق التطوير الآن؟
الفرق البرمجية اليوم تكتب كودًا أسرع من أي وقت مضى، لا سيما مع انتشار الوكلاء البرمجيين والمساعدات التوليدية. لكن السرعة وحدها ترفع احتمال مرور مشكلات دقيقة داخل PRs، خصوصًا عندما تتوزع التغييرات بين كود تطبيقي وملفات إعداد وبنية تحتية. هنا تصبح اكتشافات الأمان بالذكاء الاصطناعي في GitHub محاولة عملية لردم الفجوة بين السرعة والثقة، عبر تنبيه أمني سريع وقريب من لحظة اتخاذ القرار.
ومن زاوية الإدارة، يمنح هذا التحديث فرق الأمن والتطوير لغة مشتركة أكثر واقعية. بدل أن يأتي الأمن لاحقًا ليبلغ الفريق بما فاته، يظهر التنبيه في الوقت نفسه الذي يراجع فيه المطورون الكود. وهذا يرفع فرص تبني السلوك الأمني كجزء من التطوير اليومي، لا كمرحلة إضافية منفصلة.
الخلاصة
إطلاق اكتشافات الأمان بالذكاء الاصطناعي في GitHub في 14 يوليو 2026 يعكس اتجاهًا واضحًا لدى GitHub: الأمن لم يعد مجرد تقرير لاحق، بل جزء من تجربة المراجعة نفسها. الميزة لا تدّعي أنها ستنهي كل الثغرات، لكنها توسّع الرؤية داخل طلبات السحب، وتغطي مناطق ظلت لفترة خارج التغطية المثالية، وتقرّب التنبيه من لحظة الإصلاح.
إذا كانت مؤسستك تستخدم GitHub Code Scanning وCodeQL بالفعل، فقد يكون هذا التحديث من أكثر الإضافات العملية التي تستحق التجربة خلال النصف الثاني من 2026، خاصة إذا كانت لديك مستودعات متعددة اللغات أو رغبة في رفع مستوى المراجعة الأمنية دون تفكيك سير العمل الحالي.


كشفت وثائق قضائية عن تحذيرات متكررة بشأن حماية الأطفال على تيك توك، بعدما أبلغ موظفون عن ثغرات قد تعرض القاصرين للاستغلال والتحرش، إلى جانب قصور في أدوات الرقابة الأبوية وآليات الحد من المحتوى الضار.
حماية الأطفال على تيك توك تحت مجهر القضاء
وبحسب إفادات نقلتها شبكة الإذاعة الوطنية الأمريكية، جاءت هذه المعلومات ضمن مئات الدعاوى القضائية التي تواجهها الشركة بسبب تعاملها مع سلامة الأطفال والمراهقين، بما في ذلك اتهامات تتعلق بتصميم التطبيق وتشجيع الاستخدام المفرط.
وقال موظفون إن مسؤولين تنفيذيين تلقوا تحذيرات من تكرار ظهور مراهقين في البثوث المباشرة، وسط مخاوف من تعرضهم للاستدراج والاستغلال. وبعد تقرير نشرته مجلة «فوربس» عام 2022 عن مراهقين يخلعون ملابسهم خلال بثوث مباشرة مقابل هدايا رقمية مدفوعة، أكد أحد موظفي السلامة أن الشركة كانت على علم بهذا النوع من المحتوى.
وأشار الموظفون أيضًا إلى مخاوف بشأن الإيرادات الناتجة عن البثوث المباشرة التي يشارك فيها أطفال، رغم أن قواعد المنصة تحظر مشاركة القاصرين في هذه البثوث.
- علامات الاحتيال بالذكاء الاصطناعي.. 4 طرق لكشف المحتالين وحماية نفسك
- قضية أبل وOpenAI تتصاعد.. خلاف جديد حول أسرار الذكاء الاصطناعي
ثغرات في التحقق من العمر والرقابة الأبوية
لم تقتصر التحذيرات على البث المباشر، بل شملت أدوات حماية الأطفال على تيك توك، إذ كشفت الإفادات عن ثغرة قد تسمح للقاصرين بتجاوز التحقق من العمر عند إنشاء حسابات باستخدام حساباتهم على منصات مثل فيسبوك وإنستاجرام.
كما كشفت الوثائق عن رابط مخفي يتيح للمراهقين إلغاء ميزة «الربط العائلي»، التي تسمح للآباء بربط حساباتهم بحسابات أبنائهم ومتابعة بعض إعدادات الاستخدام.
وثائق قضائية تكشف ثغرات خطِرة في حماية الأطفال على تيك توك
تحذيرات من خوارزميات المحتوى الضار
وسلطت الوثائق الضوء على تقرير أعده إريك هان، الرئيس السابق لفريق السلامة في تيك توك، وحذر فيه من «الأنفاق الخوارزمية»؛ وهي أنماط توصية قد تدفع المستخدمين إلى مشاهدة محتوى متشابه أو ضار بصورة متكررة.
وبحسب التقرير، الذي يبدو أنه يعود إلى عام 2020، أشار هان إلى مخاطر انتشار المحتوى المرتبط بالانتحار، وما قد يسببه التعرض المتكرر لمنشورات عن إيذاء النفس من مخاطر إضافية.
وفي عام 2021، أطلقت الشركة ميزة تهدف إلى تقليل تكرار ظهور أنواع معينة من المحتوى، لكن وثائق ظهرت لاحقًا أفادت بحجبها عن ملايين المستخدمين خلال تجربة اختبارية.
وذكرت وثائق مرتبطة بدعوى رفعتها المدعية العامة لولاية نيويورك أن مراهقًا شارك في التجربة توفي منتحرًا بعد تعرضه لمحتوى متكرر عن إيذاء النفس. وتظل هذه الوقائع جزءًا من التدقيق القضائي في مسؤولية المنصة عن أنظمة التوصية ومدى فاعلية إجراءات حماية الأطفال على تيك توك.
حقق تطبيق ميوز للذكاء الاصطناعي التابع لشركة ميتا أكثر من 10 ملايين عملية تنزيل في الولايات المتحدة خلال أول 40 يومًا من إطلاقه، مع ارتفاع عدد مستخدميه النشطين يوميًا إلى 2.5 مليون مستخدم، في انطلاقة قوية تعزز المنافسة مع تطبيقات الذكاء الاصطناعي الأخرى.
ووفقًا لبيانات شركة Sensor Tower، سجل التطبيق نحو 10.9 مليون عملية تنزيل عالميًا، استحوذت الولايات المتحدة على 10.2 مليون منها، ليصبح واحدًا من عدد محدود من التطبيقات التي حققت هذا الإنجاز خلال الفترة نفسها.
تطبيق ميوز للذكاء الاصطناعي يتقدم في التنزيلات الأميركية
نجح التطبيق في تجاوز أداء تشات جي بي تي خلال أول 40 يومًا من إطلاقه في الولايات المتحدة، إذ سجل 10.2 مليون عملية تنزيل، مقابل 3.7 مليون لتطبيق أوبن إيه آي خلال الفترة نفسها.
وسجل تطبيق غروك نحو 500 ألف عملية تنزيل في أول 40 يومًا من إطلاقه، مقابل 200 ألف لتطبيق كلود، وفق البيانات ذاتها.
وعالميًا، تفوق تشات جي بي تي على تطبيق ميوز للذكاء الاصطناعي بنحو 15 مليون عملية تنزيل خلال أول 40 يومًا، مستفيدًا من توفره في أسواق أكثر، بينما اقتصر انتشار ميوز على الولايات المتحدة وكندا.
ميتا تدعم التطبيق بحملات إعلانية مكثفة
استفاد ميوز من قدرة ميتا على الترويج لتطبيقاتها عبر منصاتها المختلفة، إلى جانب استثماراتها الإعلانية الكبيرة. وخصصت الشركة 39% من إجمالي إنفاقها الإعلاني خلال أكتوبر للترويج للتطبيق، مقارنة بـ23% في سبتمبر.
- العلامة المائية في ChatGPT.. بصمة خفية على النصوص والأكواد داخل أوروبا
- استقالة ديفيد روبنسون من OpenAI تفتح ملف اضطرابات فريق السلامة
كما تقدم التطبيق في ترتيب العلامات التجارية الأميركية من حيث مرات ظهور الإعلانات، ليصل إلى المركز الحادي والعشرين خلال أكتوبر، بعدما احتل المركز الثالث والسبعين في الشهر السابق.
تطبيق ميوز للذكاء الاصطناعي يتجاوز 10 ملايين تنزيل في أميركا خلال 40 يومًا
معدلات احتفاظ بالمستخدمين تتجاوز المنافسين
لا يقتصر نجاح تطبيق ميوز للذكاء الاصطناعي على جذب التنزيلات، بل تشير البيانات إلى احتفاظه بنسبة أكبر من المستخدمين مقارنة بعدد من المنافسين.
وبلغ معدل الاحتفاظ بالمستخدمين في الولايات المتحدة 30% بعد سبعة أيام من التنزيل، و23% بعد 14 يومًا، مقابل متوسط بلغ 19% و16% على التوالي لدى التطبيقات المنافسة.
ووصل عدد المستخدمين النشطين يوميًا إلى 2.5 مليون للمرة الأولى في 16 أكتوبر، بزيادة أسبوعية بلغت 15%.
ميوز يحافظ على صدارة متاجر التطبيقات
تقدم ميوز إلى المركز الأول في متجر آب ستور الأميركي بعد إطلاقه، وحافظ على الصدارة معظم الأيام، باستثناء 19 أكتوبر، عندما تصدر تطبيق البث المباشر كيك لفترة وجيزة قبل أن يستعيد ميوز المركز الأول.
كما احتل التطبيق المركز الأول في متجر غوغل بلاي الأميركي خلال الثلاثين يومًا الماضية، وفق البيانات المذكورة.
وتعكس هذه المؤشرات نجاح ميتا في إطلاق منافس قوي بسوق المساعدات الذكية، لكن استمرار نمو ميوز سيعتمد على قدرته على الاحتفاظ بالمستخدمين وتوسيع انتشاره خارج الولايات المتحدة وكندا.
يختبر تطبيق واتساب متصفح واتساب الداخلي لهواتف آيفون، في خطوة تتيح للمستخدمين فتح الروابط المتبادلة في المحادثات دون مغادرة التطبيق، مع إمكانية العودة إلى المتصفح الافتراضي في أي وقت.
متصفح واتساب الداخلي يوسع فتح الروابط على آيفون
بدأ واتساب سابقًا اختبار فتح بعض روابط الأنشطة التجارية المؤمّنة ببروتوكول HTTPS داخل التطبيق، لكنه يعمل حاليًا على توسيع الميزة لتشمل جميع الروابط المتبادلة في المحادثات.
ورصد موقع WABetaInfo إشارات إلى الميزة في أحدث إصدار من التطبيق عبر منصة TestFlight، لكنها لم تكن متاحة بعد لمختبري النسخة التجريبية وقت رصدها.
إعدادات للتحكم في تصفح الروابط
بحسب المعلومات المتاحة، سيضيف واتساب خيارًا باسم «المتصفح داخل التطبيق» ضمن إعدادات الدردشات، ليتمكن المستخدم من اختيار فتح الروابط داخل واتساب أو باستخدام المتصفح الافتراضي.
- مساعد ميوز من ميتا يصل إلى آيباد بعد شهر من إطلاقه على آيفون
- Googlebook OS يقترب.. جوجل تحدد موعد نهاية دعم ChromeOS
وستتيح الإعدادات أيضًا حذف ملفات تعريف الارتباط وذاكرة التخزين المؤقت وغيرها من بيانات التصفح المحفوظة.
وعند تفعيل متصفح واتساب الداخلي للمرة الأولى، ستظهر رسالة توضيحية تشرح طريقة عمل الميزة، مع إمكانية تغيير الاختيار والعودة إلى المتصفح الافتراضي لاحقًا.
متصفح واتساب الداخلي.. ميزة جديدة لفتح الروابط على آيفون دون مغادرة التطبيق
هل يحافظ المتصفح الداخلي على الخصوصية؟
وفقًا للمعلومات المنشورة عن الميزة، لن يتمكن واتساب من الاطلاع على الروابط المتبادلة داخل المحادثات أو معرفة الروابط التي يفتحها المستخدمون.
ومن شأن متصفح واتساب الداخلي تسهيل الانتقال إلى المواقع والعودة إلى المحادثات دون التنقل المتكرر بين التطبيقات، مع توفير أدوات لإدارة بيانات التصفح المخزنة.
موعد إطلاق الميزة لمستخدمي آيفون
لم يحدد واتساب حتى الآن موعد إتاحة الميزة لمختبري النسخة التجريبية أو لجميع المستخدمين. ورصدها داخل إصدار تجريبي لا يعني بالضرورة إطلاقها رسميًا قريبًا.
ومن المنتظر أن تتضح تفاصيل إضافية مع تقدم الاختبارات وإعلان الشركة عن موعد الإطلاق.

شرائح ذاكرة مستعملة تدخل الهواتف الذكية لمواجهة أزمة نقص المكونات

هاتف iPhone Duo يدعم قلم Apple Pencil مع تحديث iOS 27.2

ساعة Galaxy Watch 5 Pro تثير مخاوف بعد ظهور بثور على معصم مستخدم

إطلاق Kling 4.0 رسميًا: فيديو 30 ثانية وتحكم بعشر صور مفتاحية

وكلاء سايكلز.. 4 أدوات ذكاء اصطناعي للسوق السعودي

HeyGen Video 1 متاح عبر ChatGPT لإنشاء فيديو بالصوت من المحادثة

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 أخبار تقنية7 أيام ago
تحديث أندرويد 17 من سامسونغ يصل إلى هواتف Galaxy القديمة والجديدة
-
أخبار تقنية6 أيام ago
رقائق الذكاء الاصطناعي تقود صفقة محتملة بين بايت دانس وميديا تيك
-
أخبار الألعاب6 أيام ago
وحدة تحكم Xbox Nano.. مايكروسوفت تطلق أصغر يد ألعاب بسعر 49.99 دولارًا
-
أخبار تقنية7 أيام ago
تحديث HyperOS 4 من شاومي يصل إلى الهواتف المؤهلة بتحسينات في الأداء
-
أخبار تقنية6 أيام ago
ميزة إنستغرام الجديدة لإعادة إنشاء Reels.. قلّد المقاطع الرائجة بسهولة
-
الذكاء الاصطناعي4 أيام ago
Lovart 2.0 يقدم Arti: مساعد تصميم يتذكر تفضيلاتك ويتولى المهام المتكررة
-
أخبار الاختراقات6 أيام ago
تطبيق واتساب المزيف يحصد نصف مليون تنزيل على غوغل بلاي بعد كروم
-
أخبار تقنية4 أيام ago
وكلاء الذكاء الاصطناعي تحت الحظر.. بنوك أميركية تمنعهم من تحويل الأموال