أخبار الاختراقات
معايير اعتماد خدمات الأمن السيبراني بالذكاء الاصطناعي.. كريست تضع أول إطار عالمي مستقل

أعلنت منظمة كريست (CREST) عن إطلاق أول منظومة عالمية مستقلة لـمعايير اعتماد خدمات الأمن السيبراني بالذكاء الاصطناعي، في خطوة تهدف إلى توحيد آليات تقييم الخدمات التي تعتمد على تقنيات الذكاء الاصطناعي داخل قطاع الأمن السيبراني، وتعزيز مبادئ الشفافية والحوكمة والاستخدام المسؤول لهذه التقنيات.
ويُعد هذا الإطار الأول من نوعه عالميًا، إذ يمنح الشركات والجهات التنظيمية والعملاء وسيلة موثوقة للتحقق من التزام مزودي الخدمات بأفضل الممارسات والمعايير المهنية، مع فتح باب التقديم للحصول على الاعتماد أمام المؤسسات العاملة في هذا المجال.
معايير اعتماد خدمات الأمن السيبراني بالذكاء الاصطناعي
جاء إطلاق معايير اعتماد خدمات الأمن السيبراني بالذكاء الاصطناعي استجابةً للنمو المتسارع في الاعتماد على أدوات الذكاء الاصطناعي داخل القطاع الأمني.
وأوضحت كريست أن تقريرها بعنوان AI in Penetration Testing كشف أن 76% من مزودي خدمات الأمن السيبراني استخدموا تقنيات الذكاء الاصطناعي خلال العام الماضي، بينما دمج 69% منهم هذه الأدوات ضمن عملياتهم اليومية، في وقت لا تزال فيه الأطر المستقلة لتقييم هذه الخدمات محدودة.
وأكدت المنظمة أن المعايير الجديدة تتضمن متطلبات واضحة وقابلة للتحقق، بما يساعد الشركات على إثبات التزامها باستخدام الذكاء الاصطناعي وفق ضوابط مهنية سواء في العمليات الداخلية أو أثناء تقديم الخدمات للعملاء.
اعتماد جديد لخدمات اختبارات الاختراق
تتضمن معايير اعتماد خدمات الأمن السيبراني بالذكاء الاصطناعي اعتمادًا إضافيًا مخصصًا للشركات التي تستخدم الذكاء الاصطناعي في خدمات اختبارات الاختراق.
وأشارت المنظمة إلى أن هذا الاعتماد أصبح متاحًا لأعضائها الحاليين ولمزودي خدمات الأمن السيبراني الراغبين في إثبات التزامهم بالاستخدام المسؤول للتقنيات الذكية، حيث أُدرجت المتطلبات الجديدة ضمن معيار CREST Penetration Testing Accreditation Standard.
وقال الرئيس التنفيذي لمنظمة كريست، نيك بنسون، إن وتيرة انتشار الذكاء الاصطناعي تجاوزت سرعة تطوير أطر الحوكمة، موضحًا أن المؤسسات أصبحت تبحث عن ضمانات مستقلة تثبت جودة الخدمات المدعومة بالذكاء الاصطناعي، وهو ما توفره المعايير الجديدة لتعزيز ثقة السوق.
- تطبيق AntiZuck Smart Glasses Scanner يتصدر متجر أبل وسط مخاوف من النظارات الذكية
- تقرير يكشف إخفاق بحث غوغل بالذكاء الاصطناعي في حماية الأطفال
معايير اعتماد خدمات الأمن السيبراني بالذكاء الاصطناعي.. كريست تضع أول إطار عالمي مستقل
إطار يعزز الثقة والامتثال التنظيمي
ترى كريست أن معايير اعتماد خدمات الأمن السيبراني بالذكاء الاصطناعي تمثل خطوة مهمة لتعزيز الثقة بين مزودي الخدمات والعملاء، خاصة مع تزايد اهتمام الجهات التنظيمية بآليات إدارة الذكاء الاصطناعي وحوكمته.
وأوضحت المنظمة أن الاعتماد الجديد لا يقتصر على كونه مبادرة طوعية، بل يندمج ضمن منظومة الشكاوى والإجراءات التأديبية الخاصة بها، بما يضمن تطبيق المعايير واتخاذ الإجراءات اللازمة عند حدوث أي مخالفة.
ومن جانبه، أكد كريس أوكلي، نائب الرئيس الأول لخدمات ضمان الجودة في شركة LRQA للأمن السيبراني، أن الجهات التنظيمية، لا سيما في الولايات المتحدة، أصبحت تركز على كيفية إدارة الذكاء الاصطناعي أكثر من مجرد استخدامه، معتبرًا أن هذه المعايير توفر إطارًا عمليًا لمعالجة هذا التحدي.
كما أشار ويليام رايت، الرئيس التنفيذي لشركة Closed Door Security في دبي، إلى أن إطلاق هذه المعايير يأتي في توقيت بالغ الأهمية، مع تحول الذكاء الاصطناعي إلى عنصر أساسي في البنية التحتية الرقمية والعمليات الأمنية.
تطوير مستمر بدعم من خبراء القطاع
أكدت كريست أن معايير اعتماد خدمات الأمن السيبراني بالذكاء الاصطناعي جرى تطويرها بالتعاون مع عدد من الشركات والخبراء المتخصصين، على أن تستمر مراجعتها وتحديثها عبر مجموعة عمل الذكاء الاصطناعي التابعة للمنظمة لضمان مواكبتها للتطورات التقنية.
وأشارت إلى أن هذه المبادرة تأتي استكمالًا لإطلاق “ميثاق الذكاء الاصطناعي” و”مبادئ الذكاء الاصطناعي” خلال يونيو الماضي، واللذين حصلا على دعم أكثر من 100 مؤسسة تعمل في قطاع الأمن السيبراني حول العالم.
كما دعت المنظمة أعضاءها ومقدمي خدمات الأمن السيبراني إلى التقدم للحصول على الاعتماد الجديد، مؤكدةً أن هذه الخطوة ستسهم في رفع مستوى الثقة والامتثال داخل القطاع، خاصة مع استمرار توسع استخدام الذكاء الاصطناعي في حماية الأنظمة الرقمية والبنية التحتية الحيوية.





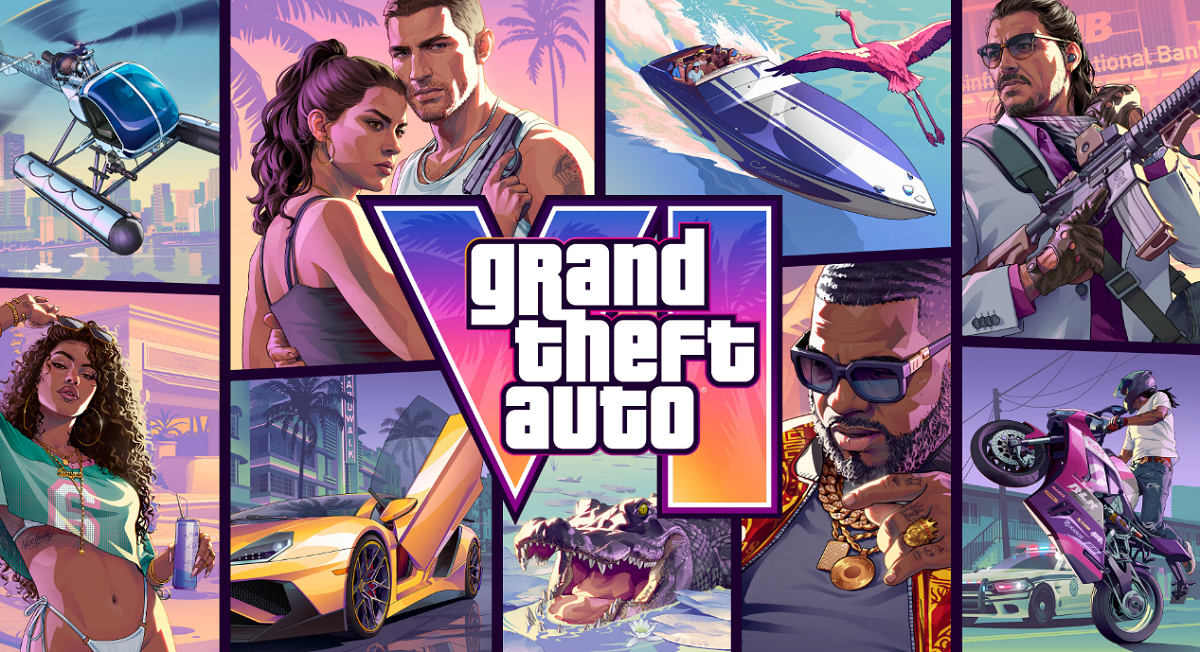
أقرّ الشاب البريطاني أريون كورتاج، البالغ من العمر 21 عاماً والعضو السابق في مجموعة القرصنة Lapsus$، بذنبه في اختراق شركة روكستار غيمز عام 2022، وهي العملية التي أدت إلى تسريب مقاطع GTA 6 قبل الكشف الرسمي عن اللعبة.
ومثُل كورتاج أمام محكمة وولويتش كراون في لندن يوم الاثنين، ومن المقرر صدور الحكم بحقه في 23 نوفمبر، بعد أربعة أيام من الموعد المحدد لإطلاق اللعبة في 19 نوفمبر.
تسريب مقاطع GTA 6 يقود المخترق إلى مواجهة حكم جديد
لم تقتصر الهجمات التي أقر كورتاج بمسؤوليته عنها على روكستار، بل شملت أيضاً شركات أوبر وBT/EE وRevolut، وذلك خلال فترة كان يبلغ فيها 16 و17 عاماً.
وكان أطباء نفسيون قد قرروا في 2023 أنه غير مؤهل للمثول أمام المحاكمة بسبب إصابته بالتوحد. وبناءً على ذلك، طلبت المحكمة من هيئة المحلفين تحديد ما إذا كان قد ارتكب الأفعال المنسوبة إليه، دون إصدار حكم بشأن إدانته أو براءته.
وفي أغسطس 2023، خلصت هيئة المحلفين إلى ارتكابه 12 مخالفة، تضمنت ثلاث تهم ابتزاز، وتهمتين احتيال، وست مخالفات بموجب قانون إساءة استخدام الكمبيوتر.
- وكيل ميتا الذكي للمكالمات.. ميزة جديدة لإجراء اتصالات نيابة عن المستخدمين مقابل اشتراك مدفوع
- جوجل توسّع إتاحة Gemini 4 Carbon للمطورين ومشتركي Ultra
وكشف تقييم للصحة العقلية خلال جلسات القضية أنه كان لا يزال ينوي العودة إلى الجرائم الإلكترونية في أقرب فرصة. وفي ديسمبر 2023، صدر قرار بإيداعه مستشفى يخضع لإجراءات أمنية مشددة لمدة غير محددة، على أن يستمر احتجازه حتى يقرر الأطباء أنه لم يعد يشكل خطراً.
لكن تقييماً طبياً في يناير 2026 خلص إلى أنه أصبح مؤهلاً للمثول أمام المحكمة، فنُقل إلى سجن عادي تمهيداً لإعادة النظر في قضيته. وأدى إقراره بالذنب إلى عدم الحاجة إلى إجراء محاكمة جديدة.

تسريب مقاطع GTA 6 يعيد مخترق روكستار إلى المحكمة.. والحكم 23 نوفمبر
كيف اخترق كورتاج أنظمة روكستار؟
نفذ كورتاج الاختراق في سبتمبر 2022، بينما كان يخضع للإفراج بكفالة على ذمة قضايا اختراق سابقة، ويقيم في فندق تحت حماية الشرطة.
واستخدم جهاز Amazon Fire TV Stick وهاتفاً ذكياً ولوحة مفاتيح وفأرة للوصول إلى أنظمة روكستار. وبعد نجاحه في الاختراق، نشر رسالة عبر منصة Slack الداخلية للشركة، عرّف فيها نفسه بأنه مهاجم، وهدد بتسريب الشفرة المصدرية للعبة ما لم تتواصل معه الشركة عبر تطبيق تيليغرام خلال 24 ساعة.
ورفضت روكستار الاستجابة لمطالبه، فنشر المخترق 90 مقطعاً من نسخة تجريبية للعبة على أحد منتديات محبيها، بلغ إجمالي مدتها نحو 60 دقيقة.
وجاء تسريب مقاطع GTA 6 قبل أكثر من عام من نشر الشركة أول إعلان رسمي للعبة في ديسمبر 2023. وكشفت المقاطع عن مجموعة من تفاصيل اللعبة، من بينها شخصية نسائية قابلة للعب تُدعى لوسيا.
وقدرت روكستار خسائرها الناتجة عن الاختراق بنحو 5 ملايين دولار، إضافة إلى آلاف ساعات العمل التي خصصها موظفوها لمعالجة آثار الحادثة.
أضرار اختراقات Lapsus$ تجاوزت روكستار
وصف الادعاء كورتاج بأنه أحد أبرز أعضاء مجموعة Lapsus$، التي ضمت مراهقين ونفذت هجمات إلكترونية استهدفت شركات كبرى، من بينها Nvidia وSamsung وMicrosoft، خلال عامي 2021 و2022.
وقدّر الادعاء الأضرار الناتجة عن هجمات كورتاج الأخرى بنحو 10 ملايين جنيه إسترليني، كما أدى اختراق شركة Revolut إلى كشف بيانات آلاف العملاء.
أما العضو الثاني في المجموعة، الذي كان يبلغ 17 عاماً وقت ارتكاب الجرائم، فلا يمكن الكشف عن هويته لأسباب قانونية. وصدر بحقه أمر بإعادة التأهيل في ديسمبر 2023، بعد اتهامه بالاحتيال وإساءة استخدام أنظمة الكمبيوتر والابتزاز.
أخبار الاختراقات
حماية بيانات ماك من وكلاء الذكاء الاصطناعي.. أبل تفرض ضوابط جديدة على صلاحيات التطبيقات
تستعد شركة أبل لتعزيز حماية بيانات ماك من وكلاء الذكاء الاصطناعي من خلال مجموعة تغييرات أمنية مرتقبة في نظام macOS 27.3، تمنح المستخدمين تحكمًا أكبر في صلاحيات التطبيقات، وتحد من وصولها إلى الملفات والمعلومات الشخصية دون موافقة واضحة. وتأتي هذه الخطوة مع تزايد انتشار وكلاء الذكاء الاصطناعي القادرين على تنفيذ مهام مباشرة عبر نظام التشغيل والتطبيقات.
حماية بيانات ماك من وكلاء الذكاء الاصطناعي عبر صلاحيات أكثر دقة
حذرت أبل مطوري التطبيقات من مخاطر منح البرامج صلاحية الوصول الكامل إلى القرص (Full Disk Access)، إذ تسمح هذه الميزة للتطبيقات بالوصول إلى نطاق واسع من الملفات والبيانات المخزنة على أجهزة ماك.
وأوضحت الشركة أن المستخدمين يحتاجون إلى فهم طبيعة الصلاحيات والمخاطر المرتبطة بها قبل الموافقة عليها، خصوصًا أن وكلاء الذكاء الاصطناعي يختلفون عن روبوتات الدردشة التقليدية؛ فهم يستطيعون تنفيذ إجراءات مباشرة داخل التطبيقات والملفات ونظام التشغيل نيابة عن المستخدم.
ورغم قدرة هذه الأدوات على أتمتة المهام وتسهيل العمل، فإن اعتمادها على أذونات واسعة يثير مخاوف تتعلق بخصوصية البيانات وأمن الأجهزة.
وتزايد الاهتمام بهذه المخاطر بالتزامن مع إقبال المستخدمين على أجهزة Mac mini وMac Studio لتشغيل نماذج الذكاء الاصطناعي محليًا بدلًا من الاعتماد على الخدمات السحابية.
وكانت أبل قد أعلنت في أكتوبر الماضي مراجعة إعدادات الأمان، بعد تقارير عن حوادث مرتبطة بصلاحيات التطبيقات. ففي إحدى الحالات، ادعى صحفي أن تطبيق Muse التابع لميتا تمكن من قراءة رسائله الخاصة دون موافقته. كما كشف تقرير لمجلة Wired عن ثغرة في تطبيق ChatGPT لنظام ماك، كان من الممكن أن تسمح للقراصنة بالوصول إلى بيانات حساسة.
فصل صلاحيات التحكم عن الوصول إلى البيانات
تعتزم أبل تقسيم إعدادات Device Control وData Access إلى خيارين منفصلين، هما System & App Protection Override وAccessibility، بهدف توضيح نوع الصلاحيات التي يحصل عليها كل تطبيق.
ويعني تفعيل خيار System & App Protection Override تجاوز بعض وسائل الحماية المدمجة في النظام، لذلك ستضيف الشركة تنبيهات وإرشادات تساعد المستخدم على فهم تأثير هذه الخطوة قبل الموافقة عليها.
- وقف تطوير نماذج الذكاء الاصطناعي.. دعوى قضائية في أميركا تستهدف OpenAI وغوغل وميتا وأنثروبيك
- إلغاء إرسال رسالة جيميل.. كيف تستفيد من مهلة الـ30 ثانية قبل وصول البريد؟
كما ستوفر آلية موحدة لاختيار التطبيقات التي تطلب هذه الصلاحيات، مع توضيح نطاق البيانات التي يمكنها الوصول إليها أو التحكم فيها.
وستظهر إرشادات إضافية عند تفعيل Full Disk Access، لتشجيع المستخدمين على منح الأذونات للتطبيقات التي تحتاج إليها فعلًا، بدلًا من إتاحتها لجميع البرامج دون تمييز.
حماية بيانات ماك من وكلاء الذكاء الاصطناعي.. أبل تفرض ضوابط جديدة على صلاحيات التطبيقات
طلب الإذن في كل مرة للوصول إلى الملفات
تقدم التغييرات الجديدة خيارًا يسمح للمستخدمين بإلزام التطبيقات بطلب الإذن في كل مرة تحتاج فيها إلى الوصول إلى ملفات أو موارد محددة.
وقد تجعل هذه الآلية بعض المهام الآلية أقل سلاسة، خصوصًا العمليات التي تتطلب تنفيذ سلسلة من الخطوات دون تدخل المستخدم، لكنها تمنح أصحاب الأجهزة قدرة أكبر على مراقبة استخدام بياناتهم.
وتشمل التحديثات أيضًا مؤشرًا جديدًا يظهر على الشاشة عندما يتحكم تطبيق في تطبيق آخر باستخدام صلاحية System & App Protection Override، حتى يعرف المستخدم متى تنفذ هذه العمليات.
وتدعم هذه الإجراءات حماية بيانات ماك من وكلاء الذكاء الاصطناعي دون الحاجة إلى منع تشغيل النماذج المحلية أو التطبيقات التي تعتمد على صلاحيات متقدمة.
موعد تطبيق التغييرات والاستثناءات المتاحة للمطورين
من المقرر وصول الضوابط الجديدة مع تحديث macOS 27.3، ولن تمنع المستخدمين من تثبيت وكلاء الذكاء الاصطناعي أو تشغيل التطبيقات التي تحتاج إلى صلاحيات واسعة، بل ستمنحهم خيارات أكثر دقة للتحكم في الوصول إلى بياناتهم.
وطلبت أبل من المطورين تحديث خطوات الإعداد الأولي لتطبيقاتهم، والتأكد من قدرتها على العمل عند منحها صلاحيات محدودة، مثل السماح بالوصول إلى مجلدات أو تطبيقات محددة فقط.
وفي المقابل، يمكن لمطوري البرامج التي تحتاج إلى Full Disk Access لأغراض مشروعة، مثل النسخ الاحتياطي للأقراص أو تقنيات المساعدة لذوي الاحتياجات الخاصة، التقدم للحصول على استثناءات تعرف باسم Entitlements.
وتهدف هذه الاستثناءات إلى مساعدة التطبيقات المعنية على الاحتفاظ بوظائفها الأساسية، مع تطبيق ضوابط الأمان الجديدة.
تستعد شركة إنفيديا للإعلان عن نتائجها المالية الجديدة وسط تداعيات أزمة أثارت تساؤلات حول أمن صادرات رقائق الذكاء الاصطناعي وعلاقات الشركة بالسوق الصينية. وتحظى أرباح إنفيديا بعد فضيحة التجسس باهتمام المستثمرين، الذين يبحثون عن مؤشرات توضح مدى تأثير التطورات الأخيرة في أعمال الشركة ومبيعاتها وخططها المستقبلية.
توقعات أرباح إنفيديا بعد فضيحة التجسس وتداعيات الأزمة
تأتي النتائج المرتقبة بعد تقارير تحدثت عن تنحي المؤسس المشارك للشركة جنسن هوانغ عن منصبه، على خلفية مزاعم بشأن علاقة شخصية مع امرأة يُشتبه في ارتباطها بجهات تجسس صينية. ووفقًا للرواية الواردة في التقارير، أثارت هذه القضية اهتمامًا أمنيًا وسياسيًا واسعًا، وانعكست على أداء سهم الشركة.
وتُعد إنفيديا من أبرز الشركات المستفيدة من التوسع العالمي في البنية التحتية للذكاء الاصطناعي، إذ تعتمد مراكز البيانات وشركات التكنولوجيا الكبرى على معالجاتها المتقدمة لتشغيل أنظمة الذكاء الاصطناعي.
وأعلنت الشركة تشكيل لجنة لمتابعة قضايا الأمن القومي وضوابط التصدير، بالتزامن مع تشديد الولايات المتحدة القيود على تداول الرقائق المتقدمة.
قيود أمريكية جديدة على تصدير رقائق الذكاء الاصطناعي
أعلنت واشنطن قواعد جديدة تلزم مراكز البيانات حول العالم بالحصول على تراخيص أمريكية عند توفير قدرات حوسبة كبيرة لشركات يقع مقرها الرئيسي في الصين أو ماكاو أو دول أخرى تخضع لحظر الأسلحة الأمريكي.
كما تشمل القيود شحن بعض الرقائق المتطورة إلى سنغافورة وماليزيا وتايلاند وإندونيسيا والبرازيل، بسبب مخاوف أمريكية من إعادة توجيه هذه المنتجات إلى جهات محظورة.
- غوغل تسحب نماذج Gemini Pro من باقة AI Plus ابتداءً من 13 نوفمبر
- معيار Bluetooth HDT يرفع سرعة نقل البيانات إلى 7.5 ميغابت في 2027
وتستهدف الإجراءات الحد من استخدام شركات صينية لقدرات حوسبة متاحة في مراكز بيانات خارج الصين، لكنها تعتمد على معالجات أمريكية لا يسمح بتصديرها مباشرة إلى السوق الصينية.
وأثارت هذه الخطوة اعتراضات من بكين، إذ قال المتحدث باسم وزارة الخارجية الصينية غوو جياكون إن بلاده ستتخذ الإجراءات اللازمة لحماية مصالحها وحقوقها. ومن المتوقع أن تلقي القيود الجديدة بظلالها على المحادثات الأمريكية الصينية خلال قمة منتدى التعاون الاقتصادي لآسيا والمحيط الهادئ.
أرباح إنفيديا بعد فضيحة التجسس.. المستثمرون يترقبون أول نتائج في ظل الأزمة
تحقيقات بشأن شركة ميغاسبيد وعلاقاتها بإنفيديا
تتضمن القضية أيضًا شركة ميغاسبيد، وهي شركة حوسبة سحابية مقرها سنغافورة، تخضع لتحقيق أمريكي بشأن شبهات تتعلق بمساعدة شركات صينية على الوصول إلى معالجات إنفيديا المتقدمة من خلال تجاوز ضوابط التصدير.
وبحسب التقارير، ترتبط القضية بأليس هوانغ، التي ورد اسمها في سياق المزاعم المتعلقة بجنسن هوانغ، وتولت منصبًا في الشركة السنغافورية.
وكانت وزارة التجارة الأمريكية قد بدأت تحقيقًا بشأن ميغاسبيد في عام 2024 للاشتباه في مخالفتها قواعد تصدير الرقائق. وأكدت الحكومة الأمريكية استمرار متابعة الملف، بينما أثارت التطورات الأخيرة مزيدًا من التدقيق في آليات وصول الشركات الصينية إلى قدرات الحوسبة خارج أراضيها.
المستثمرون يراقبون المبيعات المستقبلية واستراتيجية الشركة
من المقرر أن تعلن إنفيديا نتائج الربع الثالث عند الساعة 22:00 بتوقيت غرينتش يوم الثلاثاء، في أول إعلان مالي خلال المرحلة التي تتولى فيها المديرة المالية كوليت كريس منصب الرئيسة التنفيذية المؤقتة، وفقًا لما ورد في التقرير.
ويراقب المستثمرون توجهات الإدارة الجديدة، وما إذا كانت ستواصل استراتيجية الاستثمار المكثف التي اتبعتها الشركة، والتي شملت ضخ عشرات المليارات من الدولارات في شركات ومشروعات الذكاء الاصطناعي.
كما تتركز الأنظار على توقعات المبيعات المستقبلية، خصوصًا مبيعات الرقائق في الأسواق الآسيوية، وفي مقدمتها سنغافورة.
وتتابع حكومات المنطقة تداعيات القيود الأمريكية؛ إذ أعلنت سنغافورة تواصلها مع الشركات والسلطات الأمريكية لفهم نطاق الإجراءات وآليات تطبيقها، بينما بدأت إندونيسيا مراجعة تأثيرها المحتمل على الشركات والاستثمارات وقطاع مراكز البيانات.
وتظل أرباح إنفيديا بعد فضيحة التجسس محور اهتمام الأسواق، ليس فقط بسبب نتائج الربع الثالث، بل أيضًا لما قد تكشفه عن قدرة الشركة على التعامل مع الضغوط التنظيمية والسياسية والحفاظ على نمو أعمالها في قطاع الذكاء الاصطناعي.

إنستغرام Content Protection.. أداة جديدة لمواجهة سرقة مقاطع الفيديو

الروبوتات الصناعية في مصر.. 3 شباب يؤسسون صناعة محلية بمكون يصل إلى 80%

تطبيق Direct من ميتا.. إنستغرام يختبر خدمة مراسلة مستقلة في دولتين

Seedance 2.5 مجانًا وبدون حدود

Muse Ember: ميتا تطلق نموذجًا لتقليل تكلفة البرمجة والوكلاء الذكيين

تحديث HyperOS 4.. جدول وصول أندرويد 17 إلى هواتف شاومي وريدمي وبوكو

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 الذكاء الاصطناعي5 أيام ago
Seedance 2.5 مجانًا وبدون حدود
-
الذكاء الاصطناعي6 أيام ago
Anthropic تتيح استضافة Claude Managed Agents داخل بنية الشركات
-
أخبار السوشيال ميديا6 أيام ago
ميزة قص مقاطع الفيديو على إكس تتيح مشاركة اللحظات المفضلة دون تنزيلها
-
أخبار تقنية6 أيام ago
Otter AI تطور ميزة تفريغ الاجتماعات بأكثر من 30 لغة
-
أخبار تقنية6 أيام ago
هيمنة شات جي بي تي تتجدد مع تجاوز زياراته 61 مليار زيارة شهرياً
-
أجهزة محمولة5 أيام ago
سماعات Xiaomi Clip من شاومي.. تصميم المشبك وبطارية تصل إلى 38 ساعة
-
الذكاء الاصطناعي6 أيام ago
Gemini على Apple CarPlay: محادثات صوتية ومتابعة البريد أثناء التنقل
-
الذكاء الاصطناعي6 أيام ago
Claude Meetings يحوّل اجتماعات Google Meet إلى مستندات وخطط عمل مباشرة