أخبار الاختراقات
تسجيل أجهزة تلفاز LG لمحادثات المستخدمين.. الشركة ترد على اتهامات التجسس


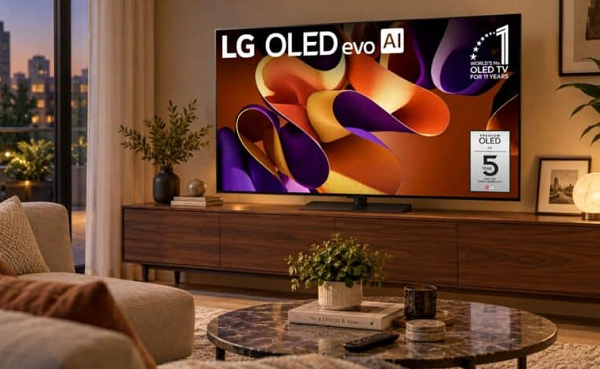
أثارت قضية تسجيل أجهزة تلفاز LG لمحادثات المستخدمين مخاوف بشأن الخصوصية، بعدما كشفت تحقيقات أمنية عن جمع بعض أجهزة التلفاز الذكية كميات كبيرة من البيانات وإرسالها إلى خوادم الشركة، فيما نفت LG تسجيل المحادثات بشكل مستمر.
تسجيل أجهزة تلفاز LG لمحادثات المستخدمين يثير جدلًا حول الخصوصية
أكدت LG أن أجهزة التلفاز الذكية التابعة لها لا تسجل أو تنقل محادثات المستخدمين بصورة مستمرة، موضحة أن الجهاز يعالج كلمات التنشيط الخاصة بالمساعد الصوتي محليًا دون إرسالها بشكل دائم إلى خوادم الشركة.
وجاء توضيح LG بعد تحقيقات أجرتها جهات متخصصة في التقنية والأمن السيبراني، أشارت إلى أن بعض أجهزة التلفاز قد تجمع بيانات مرتبطة بالأصوات المحيطة بها وترسل كميات كبيرة من المعلومات إلى خوادم الشركة.
لماذا أثارت تصريحات LG المزيد من التساؤلات؟
استخدمت LG عبارة “بصورة مستمرة” عند نفي تسجيل المحادثات، ما فتح الباب أمام تساؤلات جديدة حول الحالات التي يمكن فيها للتلفاز معالجة أو تخزين الأصوات المحيطة به.
وأظهر أحد التحقيقات أن جهاز تلفاز من LG احتفظ بسجلات موسعة مرتبطة بالأصوات والمحادثات المحيطة به حتى بعد مرور فترة كان يُفترض خلالها أن المساعد الصوتي توقف عن الاستماع.
وهذا الأمر زاد الجدل حول تسجيل أجهزة تلفاز LG لمحادثات المستخدمين، خصوصًا مع عدم وضوح المدة التي يمكن خلالها الاحتفاظ بالبيانات، وما إذا كان الجهاز يعالج بعض الأصوات في ظروف تتجاوز استخدام المساعد الصوتي المعتاد.
- آيفون 17 يواصل تصدر مبيعات الهواتف عالميًا خلال الربع الثاني من 2026
- أبل في الصين.. نموذج ذكاء اصطناعي جديد بالتعاون مع علي بابا
LG تؤكد أن مزايا جمع البيانات اختيارية
قالت LG إن بعض مزايا جمع البيانات لا تعمل تلقائيًا، ومن بينها تقنية التعرف التلقائي على المحتوى ACR، والتعرف على الصوت، والإعلانات التي تعتمد على اهتمامات المستخدم.
وتعتمد تقنية ACR على إنشاء “بصمة صوتية” تساعد التلفاز على تحديد المحتوى الذي يشاهده المستخدم. وتقول الشركة إن هذه العملية تعتمد على معالج الصوت الداخلي في التلفاز.
وأكدت LG أن تقنية ACR لا تجمع لقطات شاشة أو تسجيلات للشاشة أو مقاطع فيديو أو تسجيلات صوتية من التلفاز.
تسجيل أجهزة تلفاز LG لمحادثات المستخدمين.. الشركة ترد على اتهامات التجسس
ما البيانات التي تجمعها أجهزة LG؟
رغم توضيحات الشركة، لم تقدم LG تفاصيل كاملة حول حجم البيانات التي يمكن لأجهزة التلفاز جمعها، أو الجهات التي يمكن أن تحصل عليها، أو المدة التي تحتفظ خلالها الشركة بهذه البيانات.
وتبقى هذه النقاط من أبرز الأسئلة التي أثارتها التحقيقات، خاصة مع تزايد اعتماد أجهزة التلفاز الذكية على المساعدات الصوتية وخدمات الإعلانات وتحليل المحتوى.
كما لم تقدم الشركة توضيحًا تفصيليًا حول طريقة عرض إعدادات الخصوصية، وما إذا كانت صياغة الخيارات تساعد المستخدم فعلًا على معرفة البيانات التي يجمعها التلفاز وكيفية تعطيل المزايا المرتبطة بها.
هل يعني ذلك أن تلفزيونات LG تتجسس على المستخدمين؟
لا تقدم تصريحات LG دليلًا على أن أجهزة التلفاز تسجل المحادثات بشكل مستمر بهدف التجسس على المستخدمين. وفي الوقت نفسه، تكشف التحقيقات عن أسئلة مشروعة حول طريقة معالجة البيانات وتخزينها ومشاركتها.
وتبقى القضية مرتبطة بدرجة كبيرة بالشفافية، إذ يحتاج المستخدم إلى معرفة ما الذي يجمعه التلفاز، ومتى يبدأ التسجيل أو المعالجة، وأين تذهب البيانات، وكيف يمكن تعطيل الخصائص التي لا يرغب في استخدامها.
ومع استمرار الجدل حول تسجيل أجهزة تلفاز LG لمحادثات المستخدمين، قد تضطر الشركة إلى تقديم تفاصيل أكثر حول آليات الخصوصية وطريقة تعامل أجهزتها مع الأصوات والبيانات المحيطة بالمستخدم.







كشفت واقعة تسريب رخص القيادة عن قاعدة بيانات ضخمة تضم أكثر من 153 مليون رخصة قيادة وبطاقة طبية ووثيقة سفر تخص أشخاصًا في الولايات المتحدة وكندا، بعد عرض نسخ من هذه المستندات للبيع على شبكة الإنترنت المظلم عبر خدمة تُعرف باسم Nexus.
وتتضمن البيانات المسربة نسخًا رقمية من وثائق الهوية تحتوي على معلومات حساسة، مثل الأسماء وأرقام الهوية والعناوين، ما يرفع احتمالات استخدامها في انتحال الشخصية وعمليات الاحتيال.
تسريب رخص القيادة يفتح تحقيقًا في مصدر البيانات
أعلن مكتب التحقيقات الفيدرالي الأميركي معرفته بالواقعة وبدأ التحقيق في مصدر البيانات وكيفية وصولها إلى شبكة الإنترنت المظلم.
وزعمت Nexus أن المهاجمين حصلوا على الوثائق بعد اختراق شركة متخصصة في خدمات التحقق من الهوية، ما دفع المحققين إلى التركيز على الجهات التي تخزن نسخًا رقمية من مستندات العملاء.
شركة للتحقق من الهوية تحت المجهر
تركزت الأنظار على شركة IDScan.net، التي تقدم خدمات التحقق من الهوية لعدد كبير من الشركات والمؤسسات.
وتستخدم آلاف المواقع خدمات الشركة حول العالم، بينما تشمل قاعدة عملائها علامات تجارية تعمل في قطاعات متعددة، مثل تأجير السيارات والتجزئة والنقل والخدمات المالية.
وتثير هذه الواقعة تساؤلات حول حجم البيانات الشخصية التي تجمعها شركات التحقق من الهوية، ومدى قدرتها على حماية هذه المعلومات من الهجمات الإلكترونية.

تسريب رخص القيادة.. بيانات 153 مليون وثيقة تصل إلى الدارك ويب
نسخة من رخصة قيادة صحفي تكشف حجم التسريب
اكتشف الصحفي المتخصص في الأمن السيبراني برايان كريبس أن قاعدة البيانات تضمنت نسخة من رخصة قيادته، إلى جانب وثائق تخص أشخاصًا من عائلته ودائرة معارفه.
ودفع هذا الاكتشاف إلى تكثيف البحث عن مصدر البيانات وطريقة وصولها إلى شبكة الإنترنت المظلم.
وفي الوقت نفسه، أزالت Nexus خدمة بيع رخص القيادة من منصتها، بينما واصلت الجهات المعنية فحص ملابسات التسريب.
- ميزات الذكاء الاصطناعي في خرائط غوغل.. مساعد ذكي لطلب الطعام وحجز الفنادق وشراء التذاكر
- غوغل تطلق ميزة جديدة لحماية الأطفال على Google Play ما البيانات التي ستشاركها مع التطبيقات؟
لماذا تمثل الوثائق المسربة خطرًا كبيرًا؟
تحتوي نسخ وثائق الهوية على معلومات يستطيع المحتالون استخدامها لإنشاء هويات مزيفة أو تنفيذ عمليات احتيال تستهدف أصحاب الوثائق.
وتزداد الخطورة عندما تجمع قاعدة بيانات واحدة الاسم الكامل ورقم الهوية والعنوان وصورة الوثيقة، لأن هذه المعلومات تمنح المهاجمين تفاصيل كثيرة عن الضحية.
كما أن المستخدم يفقد جزءًا كبيرًا من قدرته على التحكم في البيانات بمجرد إرسال نسخة من وثيقة الهوية إلى شركة أخرى لتخزينها أو معالجتها.
كيف تقلل مخاطر سرقة الهوية؟
يصعب على المستخدم منع تسريب بياناته بالكامل عندما يحدث الاختراق داخل شركة أخرى، لكن يمكنه تقليل فرص استغلال المعلومات المسروقة.
ومن أهم الخطوات تجنب إرسال نسخ من وثائق الهوية عندما لا تحتاج إليها، وعدم مشاركة البيانات الحساسة عبر البريد الإلكتروني أو المواقع غير الموثوقة.
كما يُنصح باستخدام كلمات مرور قوية ومختلفة لكل حساب، وتجنب الروابط المشبوهة ورسائل التصيد، مع متابعة أي نشاط غير معتاد يرتبط بالحسابات أو البيانات الشخصية.
وفي حال اكتشاف استخدام معلومات الهوية في عمليات احتيالية، يمكن للمتضرر اتخاذ إجراءات إضافية مثل تجميد الائتمان والتواصل مع الجهات المختصة لمواجهة انتحال الهوية.
وتؤكد واقعة تسريب رخص القيادة على خطورة تخزين نسخ وثائق الهوية لدى أطراف متعددة، خصوصًا مع تزايد اعتماد الشركات على خدمات التحقق الرقمي من هوية العملاء.
أخبار الاختراقات
مخاطر الذكاء الاصطناعي البيولوجية.. أنثروبيك تحبط محاولات لاستغلال كلود في تطوير أسلحة

كشفت شركة أنثروبيك عن مخاطر الذكاء الاصطناعي البيولوجية بعد رصدها وإحباط محاولات لاستغلال نماذج كلود في أنشطة قد تدعم تطوير أسلحة بيولوجية، إلى جانب استخدامات خبيثة أخرى شملت التجسس والاحتيال والمراقبة.
مخاطر الذكاء الاصطناعي البيولوجية تثير تحذيرات جديدة
أوضحت أنثروبيك في أحدث تقرير لها حول التهديدات المرتبطة بالذكاء الاصطناعي أنها رصدت خمس حالات استخدمت فيها جهات مختلفة نماذجها بطرق يمكن أن تدعم تطوير أسلحة بيولوجية.
وتقول الشركة إن هذا النوع من إساءة الاستخدام يمثل أحد أخطر التحديات المرتبطة بالنماذج المتقدمة، لأن المعلومات التي تساعد في تطوير سلاح بيولوجي يمكن أن تخدم أيضًا أهدافًا مشروعة، مثل تطوير اللقاحات والعلاجات.
كلود يدخل في عمليات خبيثة متعددة
لم تقتصر الحالات التي رصدتها أنثروبيك على المجال البيولوجي، إذ وثقت الشركة استخدام نماذج Claude في عمليات تجسس إلكتروني وحملات تأثير ومراقبة واحتيال.
وشملت الحالات خلال الفترة من ديسمبر 2025 إلى أغسطس 2026 استخدام نماذج Claude Haiku وSonnet وOpus في أنشطة اعتبرتها الشركة خبيثة.
ورصد التقرير محاولات شملت تطبيقات مواعدة مزيفة، وعمليات احتيال عبر شبكات واي فاي في الفنادق، وأنظمة مراقبة تستهدف التعرف على المعارضين.
- تحسين سرعة اللابتوب بدون زيادة الرام.. خطوات بسيطة لاستعادة الأداء
- إلغاء تطبيق Google AI Studio.. غوغل تتراجع عن إطلاقه وتدمجه في جيميناي
جهات مرتبطة بدول تستغل الذكاء الاصطناعي
قالت أنثروبيك إن جهات مرتبطة بحملة تجسس إلكتروني مقرها روسيا استخدمت Claude، كما ربطت التقرير مؤسسة دعائية إيرانية باستخدام النموذج.
واتهمت الشركة أيضًا شركات ذكاء اصطناعي صينية بمحاولة استنساخ قدرات Claude من خلال تقنيات تهدف إلى نقل قدرات النماذج المتقدمة إلى أنظمة أخرى.
كما شملت الحالات مجموعات يُشتبه في حصولها على دعم من دول، ومجرمي الإنترنت، وموردي برامج التجسس، ومؤسسات دعائية وأفرادًا تحركهم دوافع سياسية.

مخاطر الذكاء الاصطناعي البيولوجية.. أنثروبيك تحبط محاولات لاستغلال كلود في تطوير أسلحة
محاولات مشابهة لاستغلال أدوات الذكاء الاصطناعي
لا تواجه أنثروبيك وحدها هذا النوع من التحديات، إذ أعلنت غوغل في وقت سابق أن شخصًا حاول استخدام Gemini للحصول على معلومات تفصيلية يمكن أن تساعد في تصنيع عوامل بيولوجية مسلحة.
وتوضح هذه الوقائع اتساع نطاق مخاطر الذكاء الاصطناعي البيولوجية مع زيادة قدرات النماذج على الوصول إلى المعلومات وتحليلها وتقديم إجابات متخصصة.
دعوات لتشديد الرقابة
أثارت هذه التطورات دعوات إلى اتخاذ إجراءات أكثر صرامة للحد من مخاطر الذكاء الاصطناعي المتقدم. وطالب السيناتور الأميركي بيرني ساندرز بوقف تطوير بعض الأنظمة المتقدمة مؤقتًا وحظر الذكاء الاصطناعي الفائق.
في المقابل، يركز الرئيس الأميركي دونالد ترامب على ضرورة تصدر الولايات المتحدة سباق الذكاء الاصطناعي، ولا يرى أن المخاوف الحالية تستدعي التراجع عن تسريع التطوير.
معادلة صعبة أمام شركات الذكاء الاصطناعي
ترى أنثروبيك أن التعامل مع مخاطر الذكاء الاصطناعي البيولوجية يمثل تحديًا معقدًا، لأن المعرفة التي يمكن أن يستغلها شخص لتطوير سلاح يمكن أن يستخدمها باحث آخر في تطوير علاج أو لقاح.
ويضع هذا التداخل شركات الذكاء الاصطناعي أمام مهمة صعبة تتمثل في توفير أدوات قوية للبحث والابتكار، مع منع استخدامها في أنشطة قد تسبب أضرارًا واسعة.
تتصدر سرقة العملات المشفرة المشهد بعد تمكن هاكر من الاستيلاء على آلاف عملات بيتكوين، بلغت قيمتها نحو 340 مليون دولار، في هجوم استهدف شبكة لتسوية معاملات العملات المشفرة تستخدمها عدة منصات تداول، قبل أن يعيد المهاجم معظم الأموال المسروقة.
وقالت شبكة Liquid Network، التي أطلقتها شركة Blockstream المتخصصة في العملات المشفرة عام 2018، إن ما وصفته بـ”هاكر أخلاقي” أو White Hat تمكن من سحب الأموال من محفظة تابعة للشبكة.
وأعلنت الشبكة إيقاف عملياتها مؤقتًا لحين معالجة المشكلة وإجراء الإصلاحات الأمنية اللازمة.
سرقة العملات المشفرة تكشف ثغرة في شبكة Liquid Network
لم تتضح حتى الآن هوية منفذ الهجوم، لكن تقارير متخصصة في قطاع العملات المشفرة أشارت إلى أن المهاجم استغل ثغرة برمجية مكّنته من سحب كمية كبيرة من الأموال من المحفظة المستهدفة.
وتستخدم Liquid Network لتسوية معاملات الأصول الرقمية، ما جعل الاختراق يثير مخاوف بشأن أمن البنية التحتية التي تعتمد عليها منصات التداول ومستخدمي العملات المشفرة.
وبعد تنفيذ الهجوم، نشر المهاجم رسالة قال فيها إنه مستعد لإعادة الأموال المسروقة، بشرط أن تعمل Blockstream على إصلاح الثغرة التي استغلها لتنفيذ العملية.
المهاجم يعيد معظم الأموال المسروقة
قال سامسون مو، المسؤول التنفيذي السابق في Blockstream، في منشور عبر منصة “إكس”، إن الشركة أصلحت الثغرة التي استغلها المهاجم.
وأضاف أن نحو 3400 بيتكوين من أصل قرابة 4000 بيتكوين سُرقت خلال الهجوم عادت بالفعل إلى أصحابها.
وتقدر قيمة العملات التي أعيدت بنحو 293 مليون دولار وفقًا للقيمة الواردة في التقرير، بينما لا يزال نحو 600 بيتكوين تحت سيطرة المهاجم، بقيمة تقترب من 47 مليون دولار.

سرقة العملات المشفرة بـ340 مليون دولار.. هاكر يعيد معظم الأموال
إصلاح الثغرة يسبق إعادة تشغيل الشبكة
رغم إعادة الجزء الأكبر من الأموال، لم تستأنف Liquid Network عملياتها بشكل كامل حتى الآن.
وأوضح مو أن الشبكة ستظل متوقفة مؤقتًا إلى حين تنفيذ إصلاحات إضافية وإجراء تحسينات أمنية أخرى، بهدف تقليل احتمالات تكرار الهجوم ومعالجة نقاط الضعف التي ظهرت خلال الاختراق.
وتبرز هذه الخطوة أهمية مراجعة الأنظمة الأمنية بالكامل بعد وقوع الهجمات، خصوصًا عندما يتعلق الأمر بشبكات تتعامل مع أصول رقمية تقدر قيمتها بمئات الملايين من الدولارات.
- هواوي Mate 90 يتصدر الحدث.. هاتفان غامضان قد يظهران في سبتمبر
- آيفون 2027 يواجه خطر الإلغاء.. هل يتراجع حلم التصميم الزجاجي بالكامل؟
واحدة من أكبر عمليات سرقة الأصول الرقمية
تعد هذه العملية واحدة من أكبر عمليات الاستيلاء على الأصول الرقمية المسجلة حتى الآن، وفقًا لقائمة Rekt المتخصصة في تتبع عمليات سرقة العملات المشفرة.
وتسلط الحادثة الضوء على المخاطر الأمنية التي تواجه قطاع العملات المشفرة، خاصة مع اعتماد المنصات والشبكات على أنظمة برمجية معقدة لإدارة وتحويل الأصول الرقمية.
كما تكشف عودة معظم الأموال عن طبيعة مختلفة للهجوم، إذ ربط المهاجم إعادة الأصول بإصلاح الثغرة التي استخدمها، بدلًا من الاحتفاظ بكامل الأموال المسروقة.
ماذا تكشف عملية الاختراق؟
توضح سرقة العملات المشفرة أهمية اكتشاف الثغرات الأمنية ومعالجتها بسرعة، خاصة في الشبكات التي تتعامل مع كميات ضخمة من الأصول الرقمية.
كما تؤكد الحادثة أن تأمين محافظ العملات المشفرة والبنية التحتية المرتبطة بها يحتاج إلى مراجعة مستمرة، لأن استغلال ثغرة واحدة يمكن أن يؤدي إلى خسائر مالية ضخمة خلال فترة قصيرة.
ومع استمرار التحقيقات والإصلاحات، يبقى مصير نحو 600 بيتكوين لم تُسترد بعد أحد أبرز الجوانب التي تحظى بالاهتمام في هذه العملية.

GPT-6 Astra.. كيف تصل إلى النموذج الجديد وتستخدمه داخل تشات جي بي تي؟

تسجيل أجهزة تلفاز LG لمحادثات المستخدمين.. الشركة ترد على اتهامات التجسس

تنظيم الذكاء الاصطناعي.. ترامب يفتح الباب أمام ضوابط جديدة

إطلاق الهوية الجديدة لموقع أخبار هاي تك.. تعرف على فكرة الشعار والتصميم الجديد

أول حاسوب محمول مصنع في السعودية.. لينوفو تكشف إنجاز جديد خلال LEAP 2026

منطقة مايكروسوفت السحابية في السعودية.. تشغيل رسمي خلال نوفمبر 2026

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 أخبار تقنية6 أيام ago
تطبيق Randonautica.. كيف يرسل المستخدمين إلى أماكن عشوائية؟
-
أخبار تقنية6 أيام ago
مكالمات واتساب مع غير المستخدمين.. ميزة جديدة قيد التطوير
-
أخبار تقنية5 أيام ago
ChatGPT Images 2.5.. ارسم فكرتك ودع الذكاء الاصطناعي يحولها إلى صورة
-
أخبار تقنية6 أيام ago
Xiaomi 18 Fold.. هاتف قابل للطي يتفوق على Galaxy Z Fold 8 بمواصفات قوية
-
الذكاء الاصطناعي3 أيام ago
MiniMax Design يطلق تحديثاً ضخماً بدعم GPT-6 Astra وربط Blender وPhotoshop وAfter Effects
-
أخبار تقنية6 أيام ago
الصين تشدد قواعد الذكاء الاصطناعي.. لا استنساخ للوجوه والأصوات دون موافقة
-
أخبار تقنية7 أيام ago
Galaxy S27 قد يحصل على ميزة اكتشاف عمليات الاحتيال.. الذكاء الاصطناعي يحميك من المحتالين
-
أخبار تقنية5 أيام ago
تحديثات كروم تتسارع.. جوجل تطلق تحديثًا جديدًا كل أسبوعين