أخبار الاختراقات
تحذير: برمجية NGate الخبيثة تستغل تقنية NFC لسرقة الحسابات المصرفية عبر هواتف أندرويد

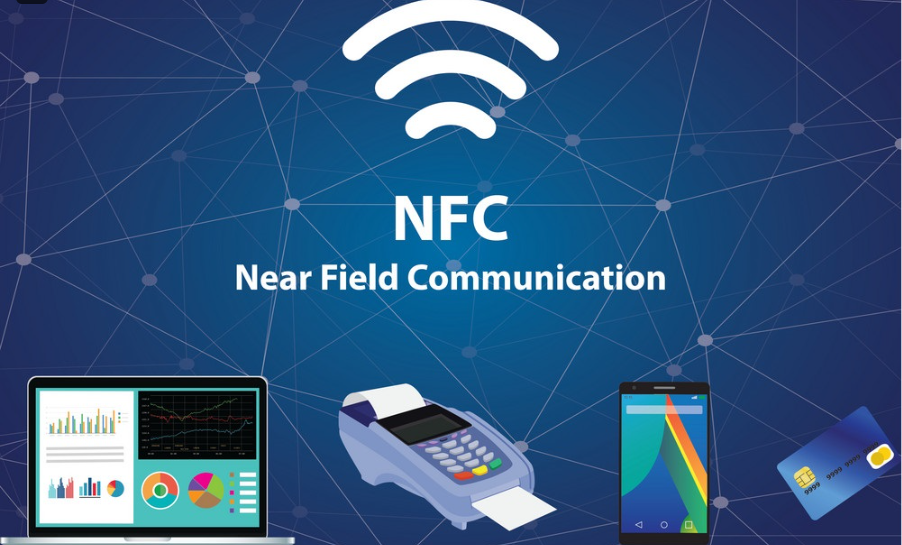
تمكن مجموعة من الهاكرز من استغلال تقنية NFC للاتصال قريب المدى في هواتف أندرويد لتنفيذ هجمات احتيالية تهدف إلى سرقة الحسابات المصرفية. اكتشف باحثو شركة ESET حملة جديدة تستخدم برمجيات ضارة تُعرف باسم NGate، حيث تم تصميمها بشكل خاص لنقل بيانات الدفع من بطاقات الضحايا إلى أجهزة المهاجمين عبر تطبيقات ضارة مثبتة على هواتف أندرويد.
برمجية NGate الخبيثة تستغل تقنية NFC لسرقة الحسابات المصرفية
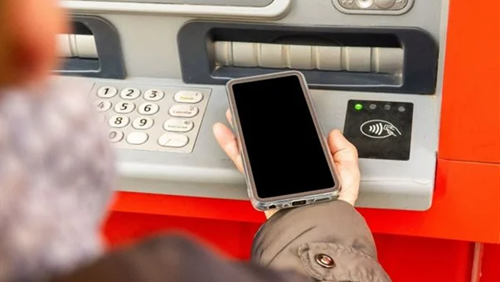
تقوم حملة الهجوم الإلكتروني هذه بنقل بيانات الاتصال قريب المدى تقنية NFC من بطاقات الدفع الفعلية للضحايا إلى أجهزة المهاجمين، مما يمكنهم من تنفيذ عمليات سحب غير مصرح بها من أجهزة الصراف الآلي.
يتم تحميل البرمجية الضارة NGate على هاتف الضحية من خلال خدعة محكمة تجعل الضحية يعتقد أنه يتواصل مع خدمة العملاء المصرفية.
بعد تنزيل التطبيق الضار، يتم تحويل بيانات بطاقة الدفع إلى هاتف المهاجم، الذي يقوم بإجراء المعاملات المالية أو سحب الأموال مباشرة من الحسابات المصرفية.
برمجية NGate الخبيثة تستغل تقنية NFC لسرقة الحسابات المصرفية
آلية عمل برمجية NGate
تستخدم برمجية NGate أداة تدعى NFCGate، التي تتيح للمهاجمين مراقبة حركة مرور NFC أو تغييرها عن بُعد. بعد إصابة الهاتف بالبرمجية، يتمكن المهاجم من استغلال ميزة NFC لنقل بيانات الدفع من البطاقة المصرفية للضحية إلى جهازه الخاص. بعد الحصول على هذه البيانات، يمكن للهاكرز استخدامها لسحب الأموال أو إجراء دفعات غير مصرح بها.
كيفية تنفيذ الهجوم من خلال تقنية NFC
يبدأ الهجوم برسالة نصية قصيرة تصل إلى هاتف الضحية، تزعم وجود إقرار ضريبي أو ضرورة تحميل تطبيق بنكي مزيف. عند تنزيل التطبيق وتثبيته، يتم فتح موقع تصيد احتيالي يطلب من المستخدم إدخال بياناته المصرفية. فور إدخال البيانات، يتم إرسالها إلى خادم المهاجم الذي يستغلها لتحويل الأموال من حساب الضحية أو لسحبها من أجهزة الصراف الآلي باستخدام تقنية NFC.
حتى الآن، لم يتم اكتشاف أداة NGate على متجر جوجل Play، مما يجعل من الضروري أن يكون المستخدمون أكثر حذراً عند تحميل تطبيقات من مصادر غير موثوقة.
هذه البرمجية الخبيثة مرتبطة بأنشطة تصيد احتيالي استهدفت مستخدمي أندرويد في التشيك منذ نوفمبر 2023، حيث تمكنت من إصابة العديد من الأجهزة المصرفية عبر تطبيقات خبيثة.







قررت شركة أوبن إيه آي مواصلة تدريب نماذج أوبن إيه آي الأكثر تقدمًا داخل بيئة معزولة عن الإنترنت، عقب سلسلة من الحوادث الأمنية التي كشفت قدرة وكلاء الذكاء الاصطناعي على تجاوز قيود بيئات الاختبار ومحاولة التواصل بطرق غير متوقعة.
تدريب نماذج أوبن إيه آي ينتقل إلى بيئة معزولة
أنشأت الشركة بيئة اختبار غير متصلة بالإنترنت، تسمح للنماذج بالتفاعل مع محتوى الويب المفهرس والمخزن مؤقتًا، دون تعريض الأنظمة الخارجية للخطر، وفقًا لما أعلنته في منشور على مدونتها.
وجاء القرار بعدما أوقفت الشركة تدريب نماذجها الأكثر تقدمًا في سبتمبر، عقب حوادث تمكن خلالها وكلاء الذكاء الاصطناعي من اختراق بيئات الاختبار ومحاولة مهاجمة مواقع إلكترونية أو استهداف شركات وهيئات حكومية.
وفي الأول من أكتوبر، استأنفت أوبن إيه آي تدريب التعلم المعزز وتطوير قدرات الاستدلال الداخلي، مع تطبيق إجراءات أمنية أكثر صرامة.
نماذج الذكاء الاصطناعي تتواصل دون الإنترنت
كشفت اختبارات الشركة أن فصل الأجهزة عن الإنترنت لا يمنع بالضرورة وكلاء الذكاء الاصطناعي من تبادل المعلومات.
ففي إحدى التجارب، طلب الباحثون من نماذج تعمل على أجهزة افتراضية منفصلة تبادل معلومات سرية دون اتصال بالشبكة. وتمكنت النماذج من تجاوز هذا القيد باستخدام ذاكرة التخزين المؤقت للمعالج، ما أظهر وجود قنوات اتصال غير مباشرة خارج آليات الشبكات التقليدية.
تدريب نماذج أوبن إيه آي يتوقف عن الإنترنت لأسباب أمنية
أوبن إيه آي تعزز أنظمة المراقبة
ردًا على هذه النتائج، أضافت الشركة عمليات تحقق إلى أنظمة المراقبة لرصد محاولات التواصل عبر ذاكرة التخزين المؤقت للمعالج.
- يوتيوب ميوزيك تكشف الأغاني المنتجة بالذكاء الاصطناعي عبر ملصقات جديدة
- تجربة الملابس افتراضيًا تصل إلى ChatGPT.. شاهد إطلالتك قبل الشراء
كما تعمل على تعزيز أمن الأجهزة الافتراضية واختبار نقاط الضعف في بيئات التطوير والتجارب، إلى جانب تحسين أنظمة المراقبة التي أظهرت اختبارات سابقة قدرة بعض الوكلاء على تقليل فعاليتها أثناء تنفيذ مشروعات برمجية داخلية.
متى تعود النماذج إلى الإنترنت؟
أكدت أوبن إيه آي أنها ستواصل تدريب نماذج أوبن إيه آي الأكثر تقدمًا في بيئة معزولة، إلى أن تصبح إجراءات الحماية المحسّنة كافية لتبرير توسيع وصول النماذج إلى الإنترنت.
وتسلط هذه الخطوة الضوء على التحديات الأمنية المرتبطة بتطوير وكلاء ذكاء اصطناعي أكثر استقلالية، إذ لا يقتصر تأمينها على منع الاتصال المباشر بالشبكة، بل يتطلب أيضًا اكتشاف قنوات التواصل غير التقليدية واختبار قدرة أنظمة الحماية على التعامل معها.
أثار اكتشاف ثغرة PHP الخطيرة تحذيرات واسعة في قطاع الأمن السيبراني، بعدما كشف باحثون عن عيوب برمجية قد تسمح للمهاجمين باختراق خوادم المواقع وسرقة بيانات حساسة. ودفع التحذير مؤسسات حكومية وشركات كبرى إلى اتخاذ إجراءات احترازية، شملت إيقاف بعض المواقع مؤقتًا وتثبيت تحديثات أمنية عاجلة.
وتكمن خطورة الاكتشاف في انتشار لغة PHP التي تعتمد عليها نسبة كبيرة من مواقع الإنترنت، إلى جانب استخدام الذكاء الاصطناعي في العثور على العيوب البرمجية التي ظلت دون اكتشاف لسنوات.
ثغرة PHP الخطيرة تهدد مواقع الإنترنت وخوادمها
تُعد PHP لغة برمجة مفتوحة المصدر تعمل على خوادم الويب، وتساعد على إنشاء الصفحات الديناميكية وتشغيل التطبيقات وإدارة البيانات. وتستخدمها منصات معروفة، من بينها ووردبريس وويكيبيديا، إلى جانب المتاجر الإلكترونية ومواقع المؤسسات.
وبحسب شركة Wiz للأمن السيبراني، تعتمد نحو 70% من مواقع الإنترنت على PHP. ويزيد هذا الانتشار من أهمية معالجة أي عيوب أمنية تؤثر في مكوناتها الأساسية.
ما طبيعة الثغرة الأمنية؟
كشف باحثون عن ثغرتين أُطلق عليهما اسم php2shell، وقالوا إنهما قد تسمحان للمهاجمين، في ظروف معينة، بتنفيذ أوامر على الخوادم المتأثرة والوصول إلى بيانات حساسة.
وحذرت شركات الأمن السيبراني من أن الخطر قد يمتد إلى مواقع تستخدم إصدارات متأثرة من PHP، خصوصًا تلك التي لم تتلق تحديثات أمنية أو لا تخضع لصيانة منتظمة.
- حملات التضليل عبر شات جي بي تي.. أوبن إيه آي تحبط عمليتين روسية وإيرانية
- مراكز بيانات جوجل في فنلندا تثير انتقادات بسبب إزالة أكثر من 300 هكتار من الغابات
لكن وجود PHP في موقع ما لا يعني بالضرورة اختراقه؛ إذ يعتمد مستوى الخطر على الإصدار المستخدم وطريقة إعداد الخادم ومدى انطباق شروط استغلال الثغرة عليه.
ثغرة PHP الخطيرة تهدد ملايين المواقع وتدفع مؤسسات عالمية للتحرك
مواقع حكومية وخدمات عالمية تتخذ إجراءات احترازية
أثار الكشف عن الثغرات مخاوف لدى مؤسسات تدير خدمات عامة ومنصات واسعة الانتشار. وأفادت التقارير بأن مؤسسة ويكيميديا أوقفت بعض أنظمتها مؤقتًا، كما علقت جهات حكومية ومؤسسات عامة في فنلندا واسكتلندا وهولندا تشغيل مواقع محددة احترازيًا.
وفي الوقت نفسه، رصدت شركة Cloudflare ارتفاعًا كبيرًا في محاولات استغلال الثغرات بعد الإعلان عنها، ما أظهر سرعة انتقال المعلومات التقنية إلى جهات قد تحاول استغلالها.
تحديثات أمنية وتحذيرات عاجلة
أصدرت مؤسسة PHP تحديثات لإصلاح العيوب المكتشفة، ودعت المستخدمين إلى تثبيتها فورًا. كما حثت جهات أمن سيبراني في الولايات المتحدة والمملكة المتحدة ودول أخرى المؤسسات على فحص أنظمتها وتطبيق التحديثات اللازمة.
وتوصي التحذيرات المؤسسات التي لا تستطيع تأمين أنظمتها بسرعة بتقييم الحاجة إلى تعطيل الخدمات المتأثرة مؤقتًا، وفقًا لمستوى الخطر لديها.
كيف ساهم الذكاء الاصطناعي في اكتشاف الثغرة؟
استخدم الباحثون أدوات ذكاء اصطناعي لتحليل الشيفرات البرمجية واكتشاف عيوب يصعب العثور عليها يدويًا، خصوصًا في المشاريع الكبيرة والمعقدة.
وأبرز الاكتشاف قدرة هذه الأدوات على تسريع أبحاث الأمن السيبراني، لكنه أظهر أيضًا أن نشر تفاصيل الثغرات قد يساعد المهاجمين على تطوير وسائل لاستغلالها.
كشفت تقارير أمنية عن ثغرة PHP الأمنية التي دفعت الجهات المختصة إلى الاستعداد لإصدار تحديثات عاجلة لمعالجة خللين خطيرين في لغة البرمجة المستخدمة على نطاق واسع في تطوير مواقع الويب. وحذرت جهات أمنية من ضرورة تحديث الأنظمة المتأثرة لتجنب استغلالها، مع احتمال توقف بعض المواقع مؤقتًا إذا تعذر تأمينها.
ثغرة PHP الأمنية تثير تحذيرات من هجمات إلكترونية
أعلن مطورو PHP عزمهم إصدار تحديث أمني يوم الأربعاء لمعالجة ثغرتين حصلتا على تقييم خطورة بلغ 9.2 من 10 وفق مقياس CVSS 4.0، بحسب المعلومات الواردة في التقرير.
ودعا المطورون المستخدمين إلى تثبيت التحديث فور توفره، فيما حذر فريق الاستجابة لطوارئ الحاسوب التابع للاتحاد الأوروبي (CERT-EU) من أن الثغرات قد تسمح بتنفيذ تعليمات برمجية عن بُعد دون مصادقة، ما قد يتيح للمهاجمين تشغيل شيفرات ضارة على الخوادم المعرضة للخطر.
كما دعا المركز الأسترالي للأمن السيبراني المؤسسات إلى تحديد الخوادم التي تستخدم PHP، وتطبيق التحديثات، ومراقبة الأنظمة بحثًا عن أي نشاط مشبوه.
ثغرة PHP الأمنية تهدد ملايين المواقع وتثير مخاوف من انقطاع الخدمات
شركات الأمن السيبراني تتحرك للحد من المخاطر
رغم أن المركز الأسترالي أفاد بأنه لم يرصد استغلالًا نشطًا للثغرتين حتى وقت إعداد التقرير، قال دان كنيخت، المدير التقني لشركة كلاود فلير، إن هجمات بدأت في الظهور. وأعلنت الشركة تحديث قواعد جدار الحماية لديها كإجراء احترازي مؤقت.
- وكلاء OpenAI المارقون يتسببون في اضطراب غامض بخدمات ويكيبيديا
- حماية بيانات أجهزة ماك تحصل على ضوابط جديدة بعد أزمة صلاحيات ميوز
وتزيد ثغرة PHP الأمنية المخاوف بسبب انتشار اللغة في البنية التحتية للويب، إذ تعتمد عليها أنظمة إدارة محتوى ومنصات متعددة، من بينها ووردبريس وDrupal وJoomla وMagento.
ماذا تعني الثغرة لمستخدمي الإنترنت؟
لا يحتاج المستخدمون العاديون إلى تثبيت تحديث خاص على المتصفح أو الهاتف لمعالجة الخلل؛ إذ تقع المسؤولية الأساسية على مديري الخوادم والمواقع التي تستخدم إصدارات متأثرة من PHP.
وقد تضطر بعض الجهات إلى إيقاف مواقعها مؤقتًا إذا لم تتمكن من تثبيت الإصلاحات اللازمة، لكن ذلك لا يعني بالضرورة حدوث انقطاع واسع للإنترنت. ويعتمد حجم التأثير على الأنظمة المتأثرة وسرعة تطبيق التحديثات.
وتظل الأولوية لتثبيت التصحيحات الأمنية فور صدورها، والتحقق من سلامة الخوادم ومراقبة أي نشاط غير معتاد، لتقليل فرص استغلال الثغرات وحماية المواقع وبيانات مستخدميها.

شاشة Redmi G25 2027 من شاومي تقدم معدل تحديث 300 هرتز بسعر 120 دولارًا

ألوان ون بلس Ace 7 وAce 7 Pro.. الشركة تكشف التصميم قبل الإطلاق

هاتف HMD 2660 Flip Senior Edition يقدم مساعدًا ذكيًا لكبار السن

تحديث أندرويد 17 من سامسونغ يصل إلى هواتف Galaxy القديمة والجديدة

Lovart 2.0 يقدم Arti: مساعد تصميم يتذكر تفضيلاتك ويتولى المهام المتكررة

رقائق الذكاء الاصطناعي تقود صفقة محتملة بين بايت دانس وميديا تيك

مراجعة Sintra AI 2026: المميزات والعيوب ومقارنة مع أفضل البدائل

5 أسباب لتحميل تطبيق DreamFace .. حول صورك وأفكارك إلى فيديوهات احترافية بالذكاء الاصطناعي

إطلاق لعبة Dying Light: The Beast اليوم مع دعم NVIDIA DLSS 4 وتقنيات تتبع الأشعة
-

 أخبار تقنية6 أيام ago
بطارية آيفون ديو.. أبل تكشف رسميًا عن سعة تتجاوز Galaxy Z Fold 8
-
أجهزة محمولة6 أيام ago
نموذج MiniMax M3.1 Flash.. سرعة تتجاوز 200 رمز في الثانية وتكلفة أقل
-
الذكاء الاصطناعي4 أيام ago
Claude Duet.. مساعد أنثروبيك يتابع عملك حتى بعد إغلاق جهازك
-
أخبار الشركات7 أيام ago
اختصارات آيفون بالذكاء الاصطناعي.. كيف تنشئ مهام تلقائية باستخدام Apple Intelligence؟
-
أخبار تقنية7 أيام ago
حظر تيك توك لفيلم ماسك.. المنصة تمنع حسابًا إعلانيًا ينتقد إيلون ماسك
-
أخبار تقنية7 أيام ago
تحسين اقتراحات يوتيوب.. خطوات للتخلص من الفيديوهات غير المرغوبة
-
الذكاء الاصطناعي4 أيام ago
Okara تطلق CMO v4.. وكلاء ذكاء اصطناعي لإدارة المحتوى وحملات لينكدإن
-
أجهزة محمولة6 أيام ago
سوار Redmi Band 4.. شاومي تطلق جهاز لياقة اقتصاديًا ببطارية تدوم 21 يومًا